






การโจมตีห่วงโซ่อุปทานซอฟต์แวร์กำลังแพร่หลายและสร้างความเสียหายมากขึ้นเรื่อยๆ ตัวอย่างเช่น Gartner คาดการณ์ว่า 45% ของธุรกิจทั้งหมดจะประสบกับการถูกโจมตีทางไซเบอร์ภายในปี 2025 นอกจากนี้ การลงทุนด้านความปลอดภัยทางไซเบอร์ สิ่งนี้เน้นย้ำถึงความร้ายแรงของภัยคุกคามดังกล่าว โดยคาดการณ์ว่าจะมีมูลค่าความเสียหายสูงถึง 138 พันล้านดอลลาร์สหรัฐต่อปีภายในปี 2031 โดยรวมแล้ว การคาดการณ์เหล่านี้เน้นย้ำถึงความจำเป็นเร่งด่วนที่องค์กรต่างๆ ต้องให้ความสำคัญกับเรื่องนี้เป็นอันดับแรก software supply chain security และดำเนินมาตรการที่เข้มงวดเพื่อปกป้องข้อมูลสำคัญ การดำเนินงาน และชื่อเสียง
เพราะสมัยใหม่ pipelineการพึ่งพาองค์ประกอบภายนอกอย่างมาก การเพิ่มขึ้นของไลบรารีจากบุคคลที่สาม วงจรการพัฒนาซอฟต์แวร์ที่เร็วขึ้น ห่วงโซ่อุปทานที่ซับซ้อน การขาดการมองเห็น เทคนิคการโจมตีใหม่ การนำ SaaS มาใช้ และทรัพยากรที่จำกัด ล้วนเป็นปัจจัยที่ผลักดันให้เกิดการเพิ่มขึ้นอย่างรวดเร็วของระบบ การโจมตีห่วงโซ่อุปทานซอฟต์แวร์ดังนั้น องค์กรต่างๆ จึงต้องใช้แนวทางที่ครอบคลุมและเชิงรุกเพื่อรับมือกับความท้าทายเหล่านี้และปกป้องห่วงโซ่อุปทานซอฟต์แวร์ของตน
การโจมตีห่วงโซ่อุปทานซอฟต์แวร์คืออะไร?
ENISA กำหนด การโจมตีห่วงโซ่อุปทานซอฟต์แวร์ as “การละเมิดความปลอดภัยของสินทรัพย์เฉพาะอย่าง เช่น โครงสร้างพื้นฐานและซอฟต์แวร์เชิงพาณิชย์ของผู้ให้บริการซอฟต์แวร์ เพื่อสร้างความเสียหายทางอ้อมต่อเป้าหมายใดเป้าหมายหนึ่งหรือหลายเป้าหมาย เช่น ลูกค้าของผู้ให้บริการซอฟต์แวร์” กล่าวอีกนัยหนึ่ง การโจมตีห่วงโซ่อุปทานซอฟต์แวร์ คือกิจกรรมที่เป็นอันตรายซึ่งมุ่งเป้าไปที่ห่วงโซ่อุปทานซอฟต์แวร์ โดยมีจุดประสงค์เพื่อบุกรุกและแทรกช่องโหว่หรือมัลแวร์เข้าไปในกระบวนการพัฒนาและการจัดจำหน่าย ผลที่ตามมาคือ การโจมตีประเภทนี้ใช้ประโยชน์จากเครือข่ายที่เชื่อมโยงกันและมักซับซ้อนของกระบวนการ เครื่องมือ และหน่วยงานต่างๆ ที่เกี่ยวข้องกับการสร้างและส่งมอบซอฟต์แวร์
องค์ประกอบและแนวคิดสำคัญที่เกี่ยวข้องกับการโจมตีห่วงโซ่อุปทานซอฟต์แวร์
เอกสารด้านข่าวกรองภัยคุกคามทางไซเบอร์และความปลอดภัยทางข้อมูลมักจะขาดความชัดเจน การโจมตีห่วงโซ่อุปทานซอฟต์แวร์ แบ่งออกเป็นหมวดหมู่ที่แตกต่างกันเพื่อการวิเคราะห์และการป้องกันที่ดีขึ้น ดังนั้น ในส่วนนี้จึงนำเสนอแนวคิดหลักห้าประการที่กำหนดโดย แคตตาล็อกรูปแบบการโจมตีของ MITREแคตตาล็อกนี้จัดโครงสร้างรูปแบบการโจมตีห่วงโซ่อุปทานเพื่ออำนวยความสะดวกในการวิเคราะห์โดยใช้แหล่งข้อมูลต่างๆ รวมถึงภัยคุกคามจากฝ่ายตรงข้ามที่รวบรวมโดย NIST
พระราชบัญญัติโจมตี: อะไรนะ?
การโจมตี คือ การกระทำเฉพาะที่ส่งมัลแวร์หรือเจตนาร้ายไปยังระบบ ส่งผลให้เกิดความเสียหายโดยตรง
- ตัวอย่างที่ 1: มัลแวร์แทรกซึมเข้าไปในซอฟต์แวร์ระบบระหว่างกระบวนการสร้าง
- ตัวอย่างที่ 2: ข้อกำหนดของระบบหรือเอกสารการออกแบบถูกแก้ไขโดยเจตนาร้าย
วิธีการโจมตี: วิธีการ
เวกเตอร์การโจมตี คือ วิธีการที่ผู้โจมตีใช้เพื่อแสวงหาประโยชน์จากช่องโหว่หรือจุดอ่อนของกระบวนการ ดังนั้นจึงแสดงให้เห็นว่าผู้โจมตีเข้าถึงและใช้ประโยชน์จากพื้นผิวการโจมตีได้อย่างไร
- ตัวอย่างที่ 1: ผู้โจมตีทำการแก้ไขซอร์สโค้ดในที่เก็บข้อมูลที่ถูกบุกรุก
- ตัวอย่างที่ 2: ผู้โจมตีเข้าถึงเอกสารทางเทคนิคภายในโดยไม่ได้รับอนุญาต
สำรวจเพิ่มเติมได้ในเว็บไซต์ของเรา คำศัพท์เวกเตอร์โจมตี สำหรับข้อมูลเชิงลึกเพิ่มเติม
Attack Origin: The Who
การระบุที่มาของการโจมตี ช่วยให้เข้าใจบทบาท สถานะ หรือความสัมพันธ์ของผู้โจมตีต่อระบบได้ชัดเจนยิ่งขึ้น
- ตัวอย่างที่ 1: บุคคลภายในที่มีสิทธิ์เข้าถึงเซิร์ฟเวอร์สร้างโปรแกรมทำการแก้ไขสคริปต์
- ตัวอย่างที่ 2: ผู้คุกคามจากภายนอกอัปโหลดแพ็กเกจที่ติดมัลแวร์ประเภทโทรจันไปยังแหล่งเก็บข้อมูลสาธารณะ
เป้าหมายการโจมตี: เหตุผล
เป้าหมายอธิบายถึงเหตุผลเบื้องหลังการโจมตี และที่สำคัญที่สุดคือเน้นย้ำถึงสิ่งที่ฝ่ายตรงข้ามต้องการบรรลุ
- การหยุดชะงัก: การหยุดให้บริการหรือการก่อสร้าง
- การทุจริต: การลดทอนความน่าเชื่อถือโดยการเปลี่ยนแปลงสิ่งประดิษฐ์หรือรหัสต้นฉบับ
- การเปิดเผยข้อมูล: การรั่วไหลของความลับที่สำคัญหรือทรัพย์สินทางปัญญา
ผลกระทบจากการโจมตี: ผลที่ตามมา
สุดท้ายนี้ ส่วนผลกระทบจะอธิบายถึงผลลัพธ์ของการโจมตี โดยแสดงให้เห็นถึงผลที่ตามมาสำหรับผู้ให้บริการซอฟต์แวร์และลูกค้า
- ตัวอย่างที่ 1: โครงการใดก็ตามที่ใช้โปรแกรมที่ไม่ดี จะเกิดความเสียหายในภายหลัง
- ตัวอย่างที่ 2: ผู้คนติดตั้งซอฟต์แวร์ที่เป็นอันตรายลงในระบบงานของตนโดยไม่รู้ตัว
การโจมตีห่วงโซ่อุปทานซอฟต์แวร์ที่พบบ่อยที่สุด
มีหลายประเภท การโจมตีห่วงโซ่อุปทานซอฟต์แวร์ ภัยคุกคามต่างๆ มีอยู่จริง และองค์กรต้องตระหนักถึงภัยคุกคามหลากหลายรูปแบบในแต่ละช่วงของวงจรชีวิต โดยอ้างอิงจาก กรอบงาน SLSA, สถาบันแห่งชาติสหรัฐอเมริกา Standardเทคโนโลยีสารสนเทศและการสื่อสาร (NIST)และ สำนักงานความมั่นคงทางไซเบอร์และโครงสร้างพื้นฐาน (CISA)ภัยคุกคามเหล่านี้สามารถแบ่งออกเป็นสี่ประเภท ได้แก่ ความเสี่ยงจากซอร์สโค้ด การสร้าง การจัดแพ็กเกจ และการพึ่งพาของส่วนประกอบต่างๆ
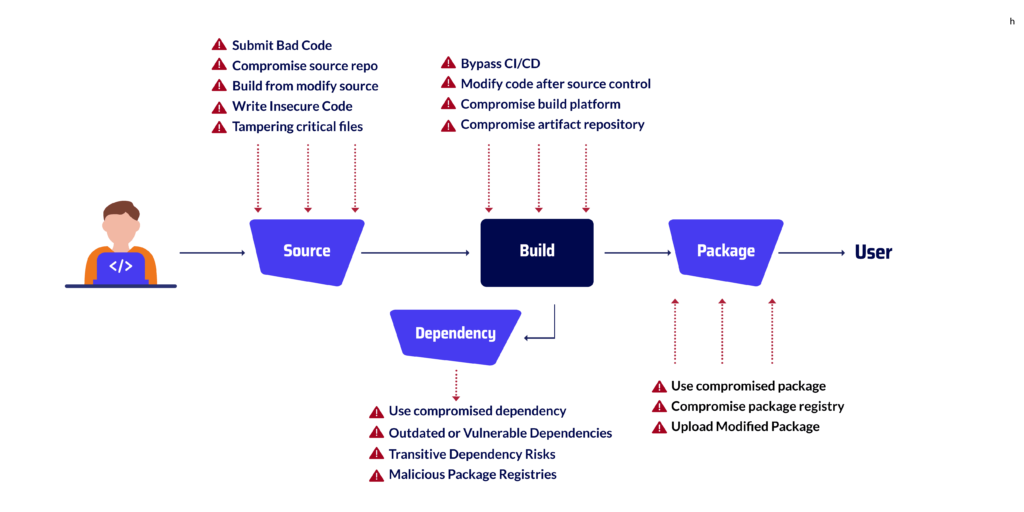
การโจมตีห่วงโซ่อุปทานซอฟต์แวร์ในขั้นตอนต้นทาง
- ส่งโค้ดที่ไม่ถูกต้อง → ดูวิธีทำ Flask request.get misuse or ช่องโหว่การดีซีเรียไลเซชันที่ไม่ปลอดภัย สร้างช่องโหว่การโจมตีโดยตรง
- แหล่งเก็บข้อมูลต้นฉบับที่ถูกบุกรุก
- สร้างจากซอร์สที่แก้ไขแล้ว
- เขียนโค้ดที่ไม่ปลอดภัย
- การแก้ไขไฟล์สำคัญ → ตามที่อธิบายไว้ใน การวิเคราะห์แบ็กดอร์ด้วยคำสั่ง chmod 777.
การโจมตีห่วงโซ่อุปทานซอฟต์แวร์ในขั้นตอนการพัฒนา
ตัว Vortex Indicator ได้ถูกนำเสนอลงในนิตยสาร สร้างเวทีนักพัฒนาจะรวบรวมและผสานรวมโค้ดเข้าด้วยกันจนได้เวอร์ชันที่ใช้งานได้ เพราะ ขั้นตอนนี้นับว่าสำคัญมาก ความเสี่ยงที่อาจเกิดขึ้นได้แก่ การละเลยการตรวจสอบความปลอดภัยในขั้นตอนนี้ CI/CD pipelineการเปลี่ยนแปลงโค้ดหลังจากการควบคุมเวอร์ชัน หรือการทำให้กระบวนการสร้างโปรแกรมเสียหาย ดังนั้นโค้ดที่เป็นอันตรายสามารถแทรกซึมเข้าไปในไฟล์ข้อมูลได้โดยไม่ถูกตรวจพบ
- ทางอ้อม CI/CD → เชื่อมโยงกับ มัลแวร์ที่สร้างไว้ล่วงหน้าบน GitHub.
- แก้ไขโค้ดหลังจากควบคุมเวอร์ชันแล้ว
- กระบวนการสร้างที่ประนีประนอม → ลดผลกระทบด้วย การตรวจจับการเตือนภัยล่วงหน้าของ DevSecOps.
- คลังเก็บสิ่งประดิษฐ์ที่ถูกบุกรุก
การโจมตีห่วงโซ่อุปทานซอฟต์แวร์ในขั้นตอนการพัฒนาแพ็กเกจ
การขอ ขั้นตอนการบรรจุหีบห่อ ขั้นตอนนี้คือการนำโค้ดทั้งหมดมาประกอบกันเพื่อให้ได้ผลิตภัณฑ์ขั้นสุดท้าย ขั้นตอนนี้มีความเสี่ยงสูง เพราะอาจมีคนนำแพ็กเกจที่ไม่ดีไปใช้ หรือเปลี่ยนแปลงแหล่งดาวน์โหลดแพ็กเกจออนไลน์ได้ ผู้โจมตีอาจอัปโหลดแพ็กเกจยอดนิยมเวอร์ชันที่เป็นอันตรายไปยังเว็บไซต์เหล่านี้ด้วยซ้ำ
- ใช้แพ็กเกจที่เสียหาย → ครอบคลุมใน การประเมินโปรแกรมสแกนไวรัส.
- การลงทะเบียนแพ็กเกจที่ถูกบุกรุก
- อัปโหลดแพ็กเกจที่แก้ไขแล้ว → วิเคราะห์ใน มัลแวร์สร้างข้อมูลปลอม Namso-gen.
การโจมตีห่วงโซ่อุปทานซอฟต์แวร์ในขั้นตอนการพึ่งพา
ตัว Vortex Indicator ได้ถูกนำเสนอลงในนิตยสาร ขั้นตอนการพึ่งพาเราเพิ่มไลบรารีและแพ็กเกจจากภายนอกเข้าไปในซอฟต์แวร์ของเรา ขั้นตอนนี้มีความเสี่ยงสูง เพราะปัญหาใดๆ ในส่วนเหล่านั้นสามารถแพร่กระจายไปยังส่วนอื่นๆ ของโครงการได้อย่างง่ายดายและเงียบๆ
- ใช้ Compromised Dependency → อธิบายโดย ความเสี่ยง DoS ในการพึ่งพาที่ไม่ชัดเจน.
- ส่วนประกอบที่ล้าสมัยหรือมีช่องโหว่
- ความเสี่ยงจากการพึ่งพาแบบส่งต่อ
- รีจิสทรีแพ็กเกจที่เป็นอันตราย → ลดผลกระทบด้วย เครื่องมือรักษาความปลอดภัย DevOps และ การบริหารความเสี่ยงบุคคลที่สาม.

ความเสี่ยงทั่วไปของห่วงโซ่อุปทานในแต่ละขั้นตอน SDLC
| ระยะ | ภัยคุกคามทั่วไป | ตัวอย่าง |
|---|---|---|
| แหล่ง | • การส่งโค้ดที่เป็นอันตรายหรือไม่ปลอดภัย • การแก้ไขดัดแปลงไฟล์สำคัญ • การทำให้แหล่งเก็บซอร์สโค้ดเสียหาย | XcodeGhost (2015): มีการแทรกโค้ดที่เป็นอันตรายเข้าไปในคอมไพเลอร์ Xcode ของ Apple และแพร่กระจายไปยังแอปพลิเคชัน iOS ต่างๆ |
| สร้าง | • การเลี่ยงผ่าน CI/CD ตรวจสอบความปลอดภัย • การแก้ไขโค้ดหลังจากควบคุมเวอร์ชันซอร์สโค้ด • การทำให้คลังเก็บสิ่งประดิษฐ์เสียหาย | SolarWinds Orion (2020): ผู้โจมตีแทรกซึมเข้าไปในระบบ pipelineโดยการแทรกช่องโหว่เข้าไปในการอัปเดตซอฟต์แวร์ที่ลงนามแล้ว |
| แพ็คเกจ | • การอัปโหลดแพ็กเกจที่แก้ไขแล้ว • ทะเบียนพัสดุพิษ • การแจกจ่ายสิ่งประดิษฐ์ที่เสียหาย | EventStream NPM (2018): ผู้โจมตีได้แทรกช่องโหว่เข้าไปในแพ็กเกจ NPM ยอดนิยมที่มียอดดาวน์โหลดหลายพันครั้ง |
| การอยู่ที่ | • การใช้ไลบรารีที่ล้าสมัยหรือมีช่องโหว่ • การใช้ประโยชน์จากความสัมพันธ์แบบส่งต่อ • การเผยแพร่แพ็กเกจเลียนแบบที่เป็นอันตราย | XZ Utils Backdoor (2024): ไลบรารีการบีบอัดข้อมูลที่แฝงด้วยมัลแวร์เกือบถูกปล่อยลงในระบบปฏิบัติการลินุกซ์เวอร์ชันต่างๆ แล้ว |
เทคนิคการโจมตีห่วงโซ่อุปทานซอฟต์แวร์ที่พบได้ทั่วไป
จากการวิเคราะห์เพื่อบรรลุเป้าหมายของ CISรายงานของ A และ NIST ระบุว่า การโจมตีห่วงโซ่อุปทานซอฟต์แวร์มักแบ่งออกเป็นสามประเภทหลัก
อย่างไรก็ตาม เหตุการณ์ล่าสุดแสดงให้เห็นถึงปัจจัยเพิ่มเติมที่นักพัฒนาต้องทำความเข้าใจ
ด้านล่างนี้ เราจะอธิบายเทคนิคที่เกี่ยวข้องมากที่สุดพร้อมตัวอย่างที่เป็นรูปธรรม
การอัปเดตการจี้
ผู้โจมตีใช้วิธีแทรกแซงกลไกการอัปเดตที่ถูกต้องตามกฎหมายเพื่อเผยแพร่มัลแวร์
ตัวอย่างเช่น การโจมตี NotPetya ในปี 2017 ได้ใช้ประโยชน์จากเซิร์ฟเวอร์อัปเดตซอฟต์แวร์ภาษี MEDoc ของยูเครน เพื่อส่งข้อมูล
มัลแวร์ทำลายล้างที่ปลอมตัวเป็นโปรแกรมแก้ไขช่องโหว่ เพื่อป้องกันความเสี่ยงนี้ ทีมงานควรดำเนินการดังต่อไปนี้ การตรวจจับและตอบสนองต่อภัยคุกคามสำหรับ DevOps แนวทางปฏิบัติที่ตรวจจับพฤติกรรมที่ผิดปกติในขั้นตอนการอัปเดต
การบ่อนทำลายการลงนามรหัส
เทคนิคนี้เกี่ยวข้องกับการใช้อำนาจในทางที่ผิดหรือขโมยใบรับรองการลงนามที่ถูกต้อง เพื่อทำให้โค้ดที่เป็นอันตรายดูเหมือนถูกต้องตามกฎหมาย
กรณีที่โดดเด่นคือการโจมตีซอฟต์แวร์ CCleaner ในปี 2017 ซึ่งผู้โจมตีได้เผยแพร่ซอฟต์แวร์ที่ติดมัลแวร์และลงนามด้วยใบรับรองที่ถูกต้อง
ด้วยเหตุนี้ องค์กรต่างๆ จึงต้องการระบบควบคุมความสมบูรณ์ของข้อมูลที่เป็นหนึ่งเดียว เช่นเดียวกับที่ได้อธิบายไว้ใน กลยุทธ์แพลตฟอร์มความปลอดภัยทางไซเบอร์
การบุกรุกโค้ดโอเพนซอร์ส
ผู้ไม่หวังดีแทรกช่องโหว่เข้าไปในแพ็กเกจโอเพนซอร์สยอดนิยม ซึ่งต่อมาได้ถูกนำไปใช้ในโครงการต่างๆ อีกหลายพันโครงการ
เหตุการณ์ EventStream NPM และช่องโหว่ XZ Utils (2024) แสดงให้เห็นว่าช่องทางนี้มีความสำคัญมากเพียงใด
นักพัฒนาควรตรวจสอบแหล่งข้อมูลต่างๆ เช่น คำถามที่พบบ่อยเกี่ยวกับความปลอดภัยของ NPM และ เหตุการณ์แพ็กเกจที่มีการพิมพ์ผิด เพื่อเรียนรู้วิธีหลีกเลี่ยงการติดสารเสพติดที่เป็นอันตราย
ความสับสนในการพึ่งพา
การโจมตีนี้ได้รับการอธิบายครั้งแรกโดย Alex Birsan ในปี 2021 โดยใช้ประโยชน์จากความขัดแย้งในการตั้งชื่อระหว่างรีจิสทรีแพ็กเกจภายในและภายนอก ทำให้ระบบสร้างซอฟต์แวร์เข้าใจผิดและดึงเวอร์ชันที่เป็นอันตรายแทนที่จะเป็นแพ็กเกจภายในที่เชื่อถือได้
การปลอมแปลงไทโปสควอทและแพ็กเกจที่เป็นอันตราย
ผู้โจมตีเผยแพร่แพ็กเกจที่เป็นอันตรายโดยใช้ชื่อที่คล้ายกับไลบรารีที่เป็นที่นิยม (เช่น "requests" แทนที่จะเป็น "requests")
นักพัฒนาติดตั้งโปรแกรมเหล่านี้โดยไม่ได้ตั้งใจ ทำให้มัลแวร์เข้าสู่โปรเจ็กต์ของตน
ตัวอย่างจริงได้รับการวิเคราะห์ไว้ใน มัลแวร์ Namso-gen และอยู่ในรายชื่อของเรา โปรแกรมสแกนหามัลแวร์แบบโอเพนซอร์ส
สร้าง Pipeline การงัดแงะ
ดังที่เห็นได้จากกรณีการโจมตี SolarWinds Orion ผู้โจมตีสามารถแทรกซึมเข้าไปในเซิร์ฟเวอร์สร้างโปรแกรมเพื่อฉีดโค้ดที่เป็นอันตรายในระหว่างการคอมไพล์ได้
สิ่งนี้ทำให้ห่วงโซ่เอกสารที่ลงนามทั้งหมดไม่น่าเชื่อถือ เทคนิคในการป้องกัน ได้แก่ การตรวจสอบ CI/CD ความซื่อสัตย์สุจริตด้วย การตรวจจับการเตือนภัยล่วงหน้า และการวิเคราะห์
GitHub สร้างแคมเปญมัลแวร์สำเร็จรูปไว้แล้ว
ลักษณะของการโจมตีห่วงโซ่อุปทานซอฟต์แวร์: กรณีศึกษา SolarWinds
เหนือสิ่งอื่นใด การโจมตี SolarWinds Orion เป็นตัวอย่างที่รู้จักกันดีที่สุดของการละเมิดห่วงโซ่อุปทานซอฟต์แวร์ มันแสดงให้เห็นว่าผู้โจมตีสามารถเคลื่อนที่ไปทีละขั้นตอนในกระบวนการสร้างซอฟต์แวร์ และส่งผลให้แพร่กระจายโค้ดที่เป็นอันตรายไปยังผู้ใช้หลายพันคน
ขั้นแรก ผู้โจมตีได้เจาะเข้าไปในเซิร์ฟเวอร์สำหรับสร้างซอฟต์แวร์ของ SolarWinds
หลังจากนั้น พวกเขาได้แอบใส่โค้ดที่เป็นอันตรายเข้าไปในการอัปเดตของ Orion
เนื่องจากการอัปเดตเหล่านี้ได้รับการลงนามและจัดส่งในฐานะซอฟต์แวร์ที่เชื่อถือได้ บริษัทหลายแห่งจึงติดตั้งโดยไม่ทราบถึงความเสี่ยง
โดยรวมแล้ว มีองค์กรมากกว่า 18,000 แห่งได้รับผลกระทบ และผู้โจมตีสามารถเข้าถึงระบบที่มีความอ่อนไหวสูงได้
จากมุมมองของนักพัฒนา การโจมตีครั้งนี้ให้บทเรียนง่ายๆ สามประการดังนี้:
- การป้องกันรอบนอกอย่างเดียวไม่เพียงพอผู้โจมตีได้เปลี่ยนโครงสร้างระบบ pipeline ตัวเอง
- การตรวจสอบอย่างต่อเนื่องมีความสำคัญอย่างยิ่ง: ปลอดภัย build attestationsการตรวจสอบความถูกต้องและการตรวจจับความผิดปกติช่วยป้องกันการปลอมแปลงข้อมูล
- สิ่งก่อสร้างที่ปนเปื้อนพิษเพียงชิ้นเดียวสามารถแพร่กระจายไปทั่วโลกได้: หนึ่งเดียว pipeline การประนีประนอมอาจก่อให้เกิดวิกฤตความมั่นคงทั่วโลกได้
Xygeni: แพลตฟอร์ม AppSec แบบครบวงจรที่ดีที่สุด
เนื่องจากการโจมตีห่วงโซ่อุปทานซอฟต์แวร์สามารถเกิดขึ้นได้ในทุกขั้นตอน SDLC,
แพลตฟอร์ม AppSec แบบครบวงจร ไซเกนีXygeni ปกป้องทุกขั้นตอนของการพัฒนา ตั้งแต่ต้นทาง การสร้าง การบรรจุ และความสัมพันธ์ของซอฟต์แวร์ ช่วยให้ทีมพัฒนาและทีมรักษาความปลอดภัยสามารถป้องกัน ตรวจจับ และแก้ไขความเสี่ยงได้อย่างง่ายดายในที่เดียว ส่งผลให้คุณไม่จำเป็นต้องใช้เครื่องมือหลายอย่างอีกต่อไป เพราะ Xygeni ครอบคลุมวงจรชีวิตการพัฒนาซอฟต์แวร์อย่างครบถ้วน
การป้องกันเวทีต้นทาง
ในขั้นตอนต้นทาง ความเสี่ยงรวมถึงความไม่ปลอดภัย commits, ที่เก็บข้อมูลที่ถูกปนเปื้อน หรือไฟล์ที่ถูกแก้ไข Xygeni สแกนโค้ดแบบเรียลไทม์ ด้วยความล้ำลึก SAST และการตรวจจับความลับ
นอกจากนี้ยังช่วยป้องกันสารอันตรายด้วย commitผ่าน CI/CD guardrails.
ด้วยวิธีนี้ ปัญหาต่างๆ จะถูกป้องกันก่อนที่จะออกจากที่เก็บข้อมูล
สร้างระบบป้องกันเวที
ในระหว่างขั้นตอนการสร้าง ผู้โจมตีอาจพยายามหลีกเลี่ยงระบบดังกล่าว pipelineหรือเปลี่ยนแปลงสิ่งประดิษฐ์
Xygeni ช่วยรักษาความปลอดภัยของกระบวนการสร้าง ด้วยการตรวจสอบที่สอดคล้องกับมาตรฐาน SLSA การตรวจสอบความถูกต้อง และลายเซ็นแบบไม่ต้องใช้กุญแจ นอกจากนี้ยังคอยตรวจสอบพฤติกรรมที่ผิดปกติภายในระบบด้วย CI/CD งานต่างๆ ส่งผลให้เวอร์ชันที่ถูกดัดแปลงจะถูกตรวจพบทันทีและถูกบล็อกก่อนเผยแพร่
การป้องกันขั้นตอนบรรจุภัณฑ์
ในขั้นตอนการสร้างแพ็กเกจ มัลแวร์มักถูกแทรกซึมเข้าไปในรีจิสทรีที่ถูกบุกรุกหรือไลบรารีที่ถูกแก้ไข การตรวจจับมัลแวร์และการสแกนใบอนุญาตของ Xygeni ตรวจสอบสิ่งประดิษฐ์ทุกชิ้น ในขณะที่ AutoFix จะแนะนำเส้นทางการอัปเกรดที่ปลอดภัย พร้อมด้วยการวิเคราะห์ความเสี่ยงในการแก้ไขปัญหา เฉพาะเอกสารที่ได้รับการตรวจสอบและเป็นไปตามข้อกำหนดเท่านั้นที่จะผ่านขั้นตอนต่อไป pipeline.
การป้องกันขั้นตอนการพึ่งพา
โค้ดจากบุคคลที่สามเป็นช่องโหว่ที่ใหญ่ที่สุดของการโจมตี การวิเคราะห์องค์ประกอบซอฟต์แวร์ของ Xygeni (SCA) เครื่องมือนี้ไม่ได้แค่แสดงรายการ CVE เท่านั้น แต่ยังตรวจสอบว่าโค้ดที่มีความเสี่ยงนั้นสามารถถูกโจมตีได้จริงหรือไม่ นอกจากนี้ยังตรวจจับมัลแวร์ที่ซ่อนอยู่และส่วนประกอบที่พึ่งพาที่มีความเสี่ยงสูง เหนือสิ่งอื่นใด เครื่องมือนี้ช่วยให้มั่นใจได้ว่านักพัฒนาจะส่งมอบเฉพาะส่วนประกอบที่ปลอดภัยเท่านั้น
ความลับและความปลอดภัยของโครงสร้างพื้นฐาน
นอกเหนือจากโค้ดและแพ็กเกจแล้ว การโจมตีมักใช้ประโยชน์จากความลับที่รั่วไหลหรือโครงสร้างพื้นฐานที่อ่อนแอ Xygeni สแกนหาคีย์ โทเค็น และข้อมูลประจำตัวที่ถูกเปิดเผย ในโค้ด การกำหนดค่า และเลเยอร์ Docker นอกจากนี้ยังสามารถตรวจสอบและเพิกถอนความลับที่รั่วไหลโดยอัตโนมัติได้ด้วย การแก้ไขปัญหา AutoFix. ในเวลาเดียวกัน, IaC การสแกน ป้องกันการตั้งค่าที่ไม่ถูกต้องซึ่งผู้โจมตีอาจนำไปใช้ในทางที่ผิดในภายหลัง
การตรวจจับและการแก้ไขที่ชาญฉลาดกว่าเดิม
เครื่องมือส่วนใหญ่จะหยุดอยู่ที่การแจ้งเตือน Xygeni ก้าวไปไกลกว่านั้น ระบบ AutoFix ของมันสร้างแพทช์ที่ปลอดภัย pull requestsหรือคำแนะนำทีละขั้นตอน ขึ้นอยู่กับปัญหาที่เกิดขึ้น มุมมองความเสี่ยงในการแก้ไขปัญหายังแสดงให้เห็นว่าเวอร์ชันแพทช์ใดปลอดภัยที่สุด เพื่อให้ทีมสามารถแก้ไขปัญหาได้โดยไม่ก่อให้เกิดปัญหาใหม่
แพลตฟอร์มรวมหนึ่งเดียว
เนื่องจากไซเจนีรวมเข้าด้วยกัน SAST, SCAการตรวจจับมัลแวร์, การจัดการความลับ, IaC การสแกน การตรวจจับความผิดปกติ และการควบคุมการสร้างที่ปลอดภัยในแพลตฟอร์ม AppSec เดียว
ให้การครอบคลุมอย่างเต็มที่ทั่วทั้ง SDLCทั้งนักพัฒนาและทีมรักษาความปลอดภัยจะได้รับแหล่งข้อมูลที่เชื่อถือได้แหล่งเดียว พร้อมความโปร่งใส การแก้ไขปัญหาที่ใช้งานได้จริง และการป้องกันที่แข็งแกร่งต่อการโจมตีห่วงโซ่อุปทาน
ทุกสิ่งพิจารณา, Xygeni แพลตฟอร์ม AppSec แบบครบวงจรที่ดีที่สุดช่วยให้ทีมสร้างซอฟต์แวร์ได้อย่างรวดเร็วและปลอดภัย ด้วยการปกป้องขั้นตอนการเขียนโค้ด การสร้าง การบรรจุ และการจัดการส่วนประกอบต่างๆ รวมถึงการเพิ่มการแก้ไขอัตโนมัติในทุกขั้นตอน ทำให้มั่นใจได้ว่าการโจมตีห่วงโซ่อุปทานซอฟต์แวร์จะถูกหยุดยั้งก่อนที่จะถึงขั้นตอนการใช้งานจริง

