





ซอฟต์แวร์โอเพนซอร์ส (OSS) ได้กลายเป็นหัวใจสำคัญของระบบนิเวศดิจิทัลสมัยใหม่ ช่วยขับเคลื่อนนวัตกรรม ประสิทธิภาพด้านต้นทุน และการพัฒนาอย่างรวดเร็ว อย่างไรก็ตาม ความเปิดกว้างนี้ก่อให้เกิดความท้าทายด้านความปลอดภัยต่างๆ ที่องค์กรต้องจัดการเพื่อปกป้องแอปพลิเคชันของตนและรักษาสภาพแวดล้อมการพัฒนาที่ปลอดภัย
ความปลอดภัยของซอฟต์แวร์โอเพนซอร์สคืออะไร
ความปลอดภัยของซอฟต์แวร์โอเพนซอร์ส คือแนวปฏิบัติและเครื่องมือที่ใช้ในการรับรองว่าส่วนประกอบโอเพนซอร์สมีความปลอดภัย ซึ่งแนวปฏิบัตินี้อาจรวมถึงการจัดการด้านความปลอดภัย การปฏิบัติตามข้อกำหนดด้านลิขสิทธิ์ และคุณภาพของโค้ด
ความสำคัญของความปลอดภัยของซอฟต์แวร์โอเพนซอร์ส
ความปลอดภัยในซอฟต์แวร์โอเพนซอร์สหมายถึงแนวปฏิบัติและเครื่องมือที่ใช้ปกป้องส่วนประกอบของซอฟต์แวร์โอเพนซอร์ส แนวปฏิบัติเหล่านี้มักรวมถึงการจัดการช่องโหว่ การปฏิบัติตามข้อกำหนดด้านลิขสิทธิ์ และการรับรองคุณภาพโดยรวมของโค้ด ด้วยการใช้เครื่องมืออัตโนมัติ เช่น Open-Source Software Security ของ Xygeni องค์กรต่างๆ สามารถปรับปรุงกระบวนการสแกนช่องโหว่ ติดตามการปฏิบัติตามข้อกำหนด และจัดการการอัปเดตได้อย่างมีประสิทธิภาพ สิ่งนี้ช่วยให้นักพัฒนาสามารถมุ่งเน้นไปที่การส่งมอบซอฟต์แวร์คุณภาพสูง ในขณะที่มั่นใจได้ว่าโครงการของตนมีความปลอดภัย
อย่างไรก็ตาม ความเปิดกว้างที่เป็นเอกลักษณ์ของซอฟต์แวร์โอเพนซอร์สกลับสร้างความกังวลด้านความปลอดภัย การทำงานร่วมกันส่งเสริมให้เกิดนวัตกรรม แต่ก็อาจทำให้ซอฟต์แวร์เสี่ยงต่อภัยคุกคามได้เช่นกัน รายงานความปลอดภัยของมูลนิธิซอฟต์แวร์ Apache ในปี 2023 มีการค้นพบช่องโหว่ด้านความปลอดภัยใหม่ถึง 660 รายการภายในปีเดียว ซึ่งตอกย้ำว่าการรักษาความปลอดภัยของซอฟต์แวร์โอเพนซอร์สเป็นเรื่องที่ต้องต่อสู้กันอย่างต่อเนื่อง
การสร้างสมดุลระหว่างนวัตกรรมและความปลอดภัย
เนื่องจากซอฟต์แวร์โอเพนซอร์สยังคงมีบทบาทสำคัญในการกำหนดอนาคตของเทคโนโลยี การสร้างสมดุลระหว่างนวัตกรรมและความปลอดภัยจึงมีความสำคัญอย่างยิ่ง สมดุลนี้ต้องอาศัยการเฝ้าระวังอย่างต่อเนื่องและโซลูชันด้านความปลอดภัยขั้นสูง คุณกำลังสร้างสมดุลระหว่างนวัตกรรมและความปลอดภัยในกลยุทธ์โอเพนซอร์สของคุณหรือไม่? ความปลอดภัยของซอฟต์แวร์โอเพนซอร์สไม่ใช่แค่เรื่องทางเทคนิค แต่เป็นเรื่องที่ต้องดูแลอย่างต่อเนื่อง commitมีจุดประสงค์เพื่อปกป้องธุรกิจของคุณและพื้นที่สาธารณะดิจิทัล
ผลกระทบต่อธุรกิจ: ปรากฏการณ์ลูกโซ่
ช่องโหว่เหล่านี้ในส่วนประกอบโอเพนซอร์สอาจส่งผลกระทบอย่างร้ายแรงต่อธุรกิจ:
- การละเมิดข้อมูลช่องโหว่เหล่านี้สามารถใช้ประโยชน์ได้ง่าย ทำให้ผู้โจมตีสามารถเข้าถึงและขโมยข้อมูลสำคัญได้ ส่งผลให้เกิดความเสียหายทางการเงินและชื่อเสียงอย่างร้ายแรง
- การหยุดชะงักในการปฏิบัติงานส่งผลให้ระบบและแอปพลิเคชันที่สำคัญซึ่งองค์กรใช้งานอยู่มีความเสี่ยง เนื่องจากระบบและแอปพลิเคชันเหล่านั้นพึ่งพาองค์ประกอบโอเพนซอร์สซึ่งมีความเสี่ยงต่อการหยุดชะงัก
- ความเสียหายต่อชื่อเสียงข่าวเกี่ยวกับการละเมิดความปลอดภัยเนื่องจากช่องโหว่ของซอฟต์แวร์โอเพนซอร์ส อาจทำลายชื่อเสียงของบริษัท ทำให้ความไว้วางใจของลูกค้าลดลงอย่างมาก และอาจนำไปสู่การฟ้องร้องได้
ความเสี่ยงและจุดอ่อนที่สำคัญในซอฟต์แวร์โอเพนซอร์ส
แม้ว่าซอฟต์แวร์โอเพนซอร์ส (OSS) จะมีข้อดีมากมาย เช่น การกระตุ้นนวัตกรรม ลดต้นทุน และเร่งการพัฒนา แต่ข้อดีเหล่านี้ก็มาพร้อมกับความเสี่ยงด้านความปลอดภัยที่ร้ายแรง การทำความเข้าใจเรื่องความปลอดภัยของซอฟต์แวร์โอเพนซอร์สจึงเป็นสิ่งสำคัญอย่างยิ่งในการปกป้องระบบของคุณจากภัยคุกคามที่อาจเกิดขึ้น
ส่วนประกอบที่ล้าสมัย
หนึ่งในความเสี่ยงที่ใหญ่ที่สุดของซอฟต์แวร์โอเพนซอร์สคือการใช้ส่วนประกอบที่ล้าสมัยหรือไม่ได้รับการดูแลรักษา บ่อยครั้งที่โครงการต่างๆ พึ่งพาเวอร์ชันเก่าที่ไม่ได้รับการอัปเดตอีกต่อไป ทำให้เกิดช่องโหว่ที่ทราบกันดีอยู่แล้ว ตามรายงานปี 2020 Open Source Security และ รายงานการวิเคราะห์ความเสี่ยง (OSSRA)จากการตรวจสอบโค้ดเบสกว่า 70% พบว่ามีส่วนประกอบที่มีอายุมากกว่าสี่ปี ซึ่งทำให้ซอฟต์แวร์ของคุณเสี่ยงต่อการโจมตีที่ใช้ประโยชน์จากช่องโหว่ที่ยังไม่ได้รับการแก้ไขเหล่านี้
ความท้าทายด้านการออกใบอนุญาต
อีกหนึ่งความท้าทายของซอฟต์แวร์โอเพนซอร์สคือการจัดการลิขสิทธิ์ โครงการโอเพนซอร์สมาพร้อมกับลิขสิทธิ์หลายประเภท แต่ละประเภทมีกฎและข้อผูกพันเฉพาะ หากองค์กรไม่ระมัดระวัง อาจละเมิดข้อกำหนดเหล่านี้โดยไม่ได้ตั้งใจ ซึ่งอาจนำไปสู่ข้อพิพาททางกฎหมายหรือแม้กระทั่งการเปิดเผยรหัสที่เป็นกรรมสิทธิ์โดยบังคับ ผลสำรวจของ Synopsys Black Duck พบว่า 68% ของโค้ดเบสมีข้อขัดแย้งด้านลิขสิทธิ์ ซึ่งแสดงให้เห็นว่าปัญหานี้เกิดขึ้นได้บ่อยเพียงใด
การแทรกโค้ดที่เป็นอันตราย
ลักษณะเปิดกว้างของซอฟต์แวร์โอเพนซอร์สเป็นสิ่งที่ดีสำหรับการทำงานร่วมกัน แต่ก็อาจเปิดช่องให้ผู้ไม่ประสงค์ดีแทรกโค้ดที่เป็นอันตรายได้เช่นกัน หากไม่มีกระบวนการตรวจสอบอย่างละเอียดถี่ถ้วน โค้ดที่เป็นอันตรายอาจหลุดรอดไปได้ โดยเฉพาะในโครงการที่ไม่มีการตรวจสอบความปลอดภัยอย่างเข้มงวด มีหลายกรณีที่ช่องโหว่และฟังก์ชันการทำงานที่เป็นอันตรายอื่นๆ ไม่ถูกตรวจพบ ซึ่งเน้นย้ำถึงความจำเป็นในการตรวจสอบโค้ดและการคัดกรองการมีส่วนร่วมอย่างรอบคอบ
ตัวอย่างที่เห็นได้ชัดเกิดขึ้นในปี 2018 เมื่อผู้ไม่ประสงค์ดีได้เพิ่มช่องโหว่ (backdoor) เข้าไปในแอปพลิเคชันยอดนิยม สตรีมเหตุการณ์ ห้องสมุดส่งผลกระทบต่อโครงการนับพันโครงการ การละเมิดนี้ไม่ถูกตรวจพบเป็นเวลาหลายเดือน แสดงให้เห็นว่าการตรวจสอบโค้ดและการคัดกรองการมีส่วนร่วมอย่างรอบคอบมีความสำคัญต่อความปลอดภัยของซอฟต์แวร์โอเพนซอร์สเพียงใด
การจัดการกับความเสี่ยงเหล่านี้
องค์กรของคุณพร้อมที่จะจัดการกับความเสี่ยงเหล่านี้หรือไม่? การเตรียมพร้อมเชิงรุกเป็นสิ่งสำคัญ การบำรุงรักษาองค์ประกอบอย่างสม่ำเสมอ การตรวจสอบการมีส่วนร่วมอย่างละเอียดถี่ถ้วน และการปฏิบัติตามข้อกำหนดด้านลิขสิทธิ์ควรเป็นสิ่งสำคัญ standard องค์กรที่ได้รับประโยชน์จากซอฟต์แวร์โอเพนซอร์สควรลงทุนในเครื่องมือและโครงสร้างพื้นฐานที่เหมาะสม เครื่องมือเหล่านี้ช่วยในการติดตามเวอร์ชัน ระบุช่องโหว่ที่ทราบ และตรวจสอบให้แน่ใจว่าปฏิบัติตามข้อกำหนดด้านลิขสิทธิ์ เมื่อมีการนำแนวทางปฏิบัติเหล่านี้ไปใช้ ซอฟต์แวร์โอเพนซอร์สก็จะสามารถส่งเสริมการสร้างนวัตกรรมได้อย่างต่อเนื่องโดยไม่กระทบต่อความปลอดภัยหรือการปฏิบัติตามกฎหมาย
กลยุทธ์ที่มีประสิทธิภาพสำหรับการรักษาความปลอดภัยซอฟต์แวร์โอเพนซอร์ส
เราจะมาวิเคราะห์กลยุทธ์ที่มีประสิทธิภาพในการรักษาความปลอดภัยซอฟต์แวร์โอเพนซอร์ส (OSS) และสำรวจว่าเครื่องมือรักษาความปลอดภัยซอฟต์แวร์โอเพนซอร์สของ Xygeni สามารถเสริมความแข็งแกร่งด้านความปลอดภัยของคุณได้อย่างไร
การพัฒนานโยบาย
รากฐานของกลยุทธ์ด้านความปลอดภัยของซอฟต์แวร์โอเพนซอร์สที่แข็งแกร่งเริ่มต้นด้วยนโยบายที่ชัดเจน นโยบายนี้ควรระบุอย่างชัดเจนว่าส่วนประกอบใดบ้างที่ปลอดภัยต่อการใช้งาน และกำหนดกฎเกณฑ์สำหรับการมีส่วนร่วม การปฏิบัติตามข้อกำหนดของใบอนุญาต และการจัดการช่องโหว่ นอกจากนี้ยังช่วยให้มั่นใจได้ว่าทุกคนที่เกี่ยวข้องในโครงการเข้าใจบทบาทและความรับผิดชอบของตนในการรักษาความปลอดภัยของซอฟต์แวร์
การตรวจสอบอย่างต่อเนื่อง
การรักษาความปลอดภัยไม่ใช่เรื่องที่ทำครั้งเดียวจบ แต่ต้องมีการตรวจสอบอย่างต่อเนื่อง องค์กรควรสแกนโค้ดของตนเป็นประจำเพื่อหาช่องโหว่ที่ทราบแล้ว ตรวจสอบให้แน่ใจว่าส่วนประกอบโอเพนซอร์สของตนได้รับการอัปเดตอยู่เสมอ และติดตามคำแนะนำด้านความปลอดภัยใหม่ๆ อย่างสม่ำเสมอ แนวทางเชิงรุกนี้ช่วยให้ทีมสามารถตรวจจับและแก้ไขภัยคุกคามได้ตั้งแต่เนิ่นๆ ป้องกันไม่ให้ปัญหาด้านความปลอดภัยลุกลามใหญ่โต
การบูรณาการเครื่องมือรักษาความปลอดภัย
การทำให้กระบวนการรักษาความปลอดภัยเป็นไปโดยอัตโนมัติ ภายในกระบวนการพัฒนาซอฟต์แวร์ของคุณ pipeline เป็นสิ่งสำคัญอย่างยิ่ง การใช้เครื่องมือรักษาความปลอดภัยซอฟต์แวร์โอเพนซอร์ส เช่น Xygeni จะช่วยให้คุณสามารถฝังการสแกนช่องโหว่ การติดตามการพึ่งพา และการตรวจสอบการปฏิบัติตามข้อกำหนดด้านลิขสิทธิ์ลงในระบบของคุณได้โดยตรง CI/CD pipelineเครื่องมือเหล่านี้ไม่เพียงแต่ช่วยลดภาระงานด้วยตนเองเท่านั้น แต่ยังช่วยให้ทีมสามารถสร้างสมดุลระหว่างความปลอดภัยกับความรวดเร็วในการพัฒนาและนวัตกรรมได้อีกด้วย
เครื่องมือรักษาความปลอดภัยซอฟต์แวร์โอเพนซอร์สแบบครบวงจรของ Xygeni
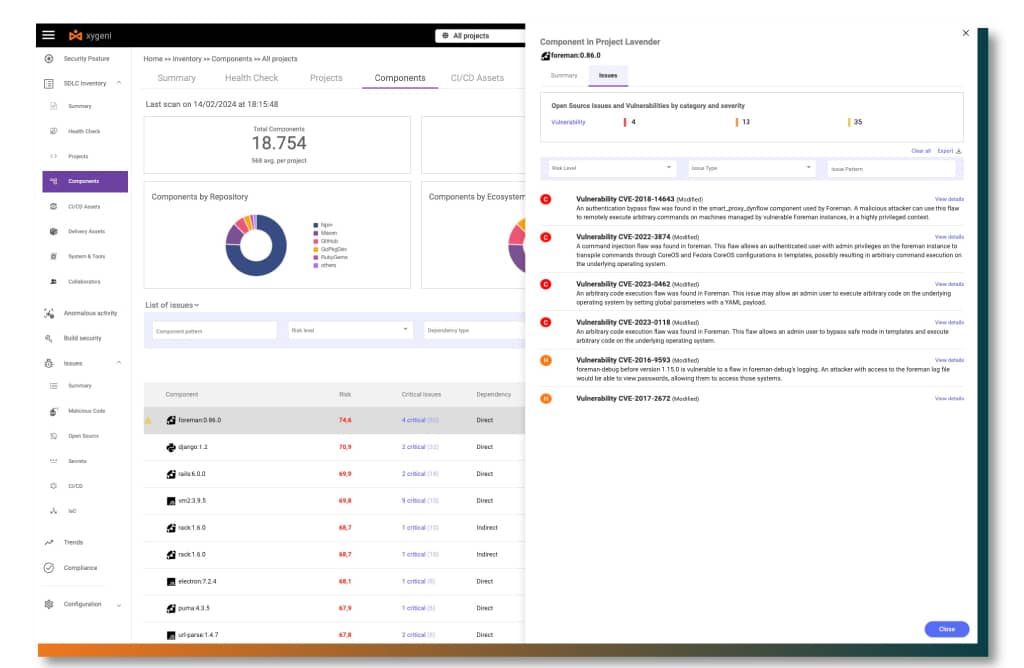
Xygeni นำเสนอแนวทางที่ครอบคลุมและเป็นระบบอัตโนมัติในการจัดการกับความท้าทายด้านความปลอดภัยของซอฟต์แวร์โอเพนซอร์ส:
- การสแกนช่องโหว่อัตโนมัติด้วยการผสานรวมกับฐานข้อมูลช่องโหว่แห่งชาติ (NVD) Xygeni สามารถทำการสแกนช่องโหว่แบบเรียลไทม์ได้ ระบบการจัดการสถานะความปลอดภัยอัตโนมัติ (Automated Security Posture Management)ASPMระบบนี้ประเมินช่องโหว่ตามระดับความเสี่ยง ช่วยให้องค์กรจัดลำดับความสำคัญในการแก้ไขได้อย่างมีประสิทธิภาพมากขึ้น
- การตรวจสอบส่วนประกอบที่ล้าสมัยXygeni ติดตามเวอร์ชันของส่วนประกอบอย่างต่อเนื่องและแจ้งเตือนทีมงานเมื่อส่วนประกอบที่ล้าสมัยอาจเป็นภัยคุกคามต่อความปลอดภัยและการทำงานของโครงการ โดยกระตุ้นให้ทำการอัปเดตหรือเปลี่ยนส่วนประกอบเหล่านั้นอย่างทันท่วงที
- การปฏิบัติตามใบอนุญาตการจัดการกับข้อกำหนดด้านลิขสิทธิ์โอเพนซอร์สอาจซับซ้อน แต่ Xygeni ช่วยให้กระบวนการนี้ง่ายขึ้น โดยจะสแกนและระบุลิขสิทธิ์ของแต่ละส่วนประกอบ ช่วยให้ทีมของคุณหลีกเลี่ยงปัญหาทางกฎหมาย พร้อมทั้งรับประกันการปฏิบัติตามนโยบายขององค์กร
- SBOM รุ่นXygeni สร้างรายการส่วนประกอบซอฟต์แวร์โดยละเอียด (SBOMเพื่อเพิ่มความโปร่งใส ปฏิบัติตามข้อกำหนดด้านกฎระเบียบ และรักษารายการซอฟต์แวร์โอเพนซอร์สทั้งหมดที่ใช้ในโครงการของคุณให้ครบถ้วน
- บริการเตือนภัยล่วงหน้าบริการแจ้งเตือนล่วงหน้าของ Xygeni เปลี่ยนแนวทางการรักษาความปลอดภัยของคุณจากแบบตอบสนองไปเป็นแบบเชิงรุก โดยจะวิเคราะห์แพ็กเกจโอเพนซอร์สใหม่ทันทีที่เผยแพร่ เพื่อระบุช่องโหว่หรือมัลแวร์ก่อนที่จะแทรกซึมเข้าสู่ระบบของคุณ
การลงทุนในเครื่องมือรักษาความปลอดภัยซอฟต์แวร์โอเพนซอร์สของ Xygeni ช่วยให้องค์กรต่างๆ สามารถปกป้องซอฟต์แวร์ของตนได้อย่างมีประสิทธิภาพ ส่งเสริมการสร้างสรรค์นวัตกรรมไปพร้อมๆ กับการรักษาความปลอดภัยของสินทรัพย์ดิจิทัล
อนาคตของความปลอดภัยของซอฟต์แวร์โอเพนซอร์ส
ในอนาคต ซอฟต์แวร์โอเพนซอร์สจะยังคงเป็นรากฐานสำคัญของการพัฒนาเทคโนโลยีต่อไป แต่ในขณะที่... รายงานความปลอดภัยของ ASF ปี 2023 ดังที่แสดงให้เห็น ช่องโหว่ต่างๆ จะยิ่งเพิ่มมากขึ้นเมื่อซอฟต์แวร์โอเพนซอร์สแพร่หลายมากขึ้น การสร้างสมดุลที่เหมาะสมระหว่างนวัตกรรมและความปลอดภัยจึงเป็นสิ่งสำคัญ โซลูชันอย่าง Xygeni จะมีความสำคัญอย่างยิ่งในการรับมือกับสถานการณ์ที่ซับซ้อนนี้ เพื่อให้องค์กรต่างๆ สามารถใช้ประโยชน์จากพลังของซอฟต์แวร์โอเพนซอร์สได้อย่างเต็มที่ ในขณะเดียวกันก็รักษามาตรการรักษาความปลอดภัยที่แข็งแกร่งไว้ได้
ด้วยการจัดการช่องโหว่โดยอัตโนมัติ บังคับใช้การปฏิบัติตามข้อกำหนดด้านลิขสิทธิ์ และตรวจจับภัยคุกคามตั้งแต่เนิ่นๆ Xygeni จึงเป็นผู้นำในการรักษาความปลอดภัยของซอฟต์แวร์โอเพนซอร์สในอนาคต
ควบคุมชีวิตของคุณซอฟต์แวร์รักษาความปลอดภัย pen-Source ในวันนี้
พร้อมที่จะดูว่า Xygeni สามารถช่วยปกป้องโครงการของคุณได้อย่างไรแล้วหรือยัง? รับชมวิดีโอสาธิตของเรา or ทดลองใช้ Xygeni ฟรี!