






การพัฒนาในยุคปัจจุบันก้าวหน้าไปอย่างรวดเร็ว แต่การเขียนโค้ดที่ปลอดภัยนั้นไม่อาจละเลยได้ หากคุณสงสัยว่าโค้ดที่ปลอดภัยคืออะไร หรือแนวทางการเขียนโค้ดที่ปลอดภัยของ OWASP จะเข้ากับเวิร์กโฟลว์ DevOps ของคุณได้อย่างไร คุณกำลังถามคำถามที่ถูกต้องแล้ว
กล่าวโดยสรุป โค้ดที่ปลอดภัยคือซอฟต์แวร์ที่เขียน ทดสอบ และบำรุงรักษาเพื่อลดช่องโหว่ให้เหลือน้อยที่สุดตั้งแต่เริ่มต้น โดยไม่ทำให้ทีมของคุณทำงานช้าลง
ไม่ว่าคุณจะใช้งานไมโครเซอร์วิส ทำงานกับสถาปัตยกรรมคลาวด์เนทีฟ หรือจัดการระบบโมโนลิธแบบดั้งเดิม การเขียนโค้ดที่ปลอดภัยจะต้องถูกฝังอยู่ในทุกขั้นตอนของวงจรชีวิต
การรู้ว่าอะไรคือโค้ดที่ปลอดภัยจะช่วยให้เหล่านักพัฒนา ทีม DevOps และวิศวกรด้านความปลอดภัยสามารถสร้างแอปพลิเคชันที่มีความยืดหยุ่นและสามารถรับมือกับภัยคุกคามในโลกแห่งความเป็นจริงได้
เหนือสิ่งอื่นใด โค้ดที่ปลอดภัยนั้นมีความสามารถในการทำงานเชิงรุก สามารถตรวจจับปัญหาต่างๆ ได้ เช่น การแทรก SQLช่องโหว่ในการตรวจสอบสิทธิ์ และการพึ่งพาที่มีความเสี่ยงก่อนการใช้งานจริง
คำศัพท์ Xygeni
รหัสรักษาความปลอดภัยคืออะไร?
เขียนโค้ดโดยคำนึงถึงการลดช่องโหว่ ป้องกันการโจมตี และสนับสนุนการปฏิบัติตามข้อกำหนดตั้งแต่เริ่มต้น
เหตุใดการทำความเข้าใจว่าอะไรคือรหัสที่ปลอดภัยจึงมีความสำคัญมากกว่าที่เคย
ในสภาพแวดล้อมที่การละเมิดข้อมูลก่อให้เกิดความเสียหายหลายล้าน และกฎระเบียบเข้มงวดขึ้น การเพิกเฉยต่อสิ่งที่เรียกว่ารหัสที่ปลอดภัยจึงเป็นความผิดพลาดที่ร้ายแรง ทุกๆ pull request ที่ข้ามไป แนวทางปฏิบัติในการเข้ารหัสที่ปลอดภัย ก่อให้เกิดความเสี่ยงและภาระทางเทคนิคที่ทีมของคุณจะต้องแก้ไขในภายหลัง
จากการวิเคราะห์เพื่อบรรลุเป้าหมายของ หลักปฏิบัติการเข้ารหัสที่ปลอดภัยของ OWASPความเสี่ยงที่สำคัญที่สุด ได้แก่ ช่องโหว่การฉีดข้อมูล ช่องโหว่การควบคุมการเข้าถึงที่บกพร่อง และความล้มเหลวในการเข้ารหัสลับ นี่ไม่ใช่กรณีพิเศษ แต่เป็นช่องโหว่ที่พบได้บ่อยที่สุดในสภาพแวดล้อมการใช้งานจริง
นอกจากนี้ ENISA ยังรายงานช่องโหว่ด้านความปลอดภัยจำนวน 19,754 รายการ ระหว่างเดือนกรกฎาคม 2023 ถึงมิถุนายน 2024 9.3% อยู่ในภาวะวิกฤต21.8% มีความเสี่ยงสูง
เมื่อคุณเข้าใจว่าโค้ดที่ปลอดภัยคืออะไร คุณจะตรวจพบข้อบกพร่องได้ตั้งแต่เนิ่นๆ ในระหว่างขั้นตอนการสร้าง ไม่ใช่หลังจากเกิดปัญหาในขั้นตอนการใช้งานจริง นอกจากนี้ การนำแนวทางการเขียนโค้ดที่ปลอดภัยของ OWASP มาใช้ยังได้รับการสนับสนุนจาก NIST และ DORA ช่วยให้ปฏิบัติตามกฎระเบียบ ลดจำนวนการแก้ไขปัญหาเฉพาะหน้า และสร้างความไว้วางใจกับผู้ใช้ได้มากขึ้น
หากคุณถือว่าการเขียนโค้ดอย่างปลอดภัยเป็นส่วนหนึ่งของขั้นตอนการทำงานปกติ ทีมของคุณจะส่งมอบงานได้เร็วขึ้น ปลอดภัยยิ่งขึ้น และมีความมั่นใจมากขึ้น
หลักปฏิบัติการเข้ารหัสที่ปลอดภัยของ OWASP
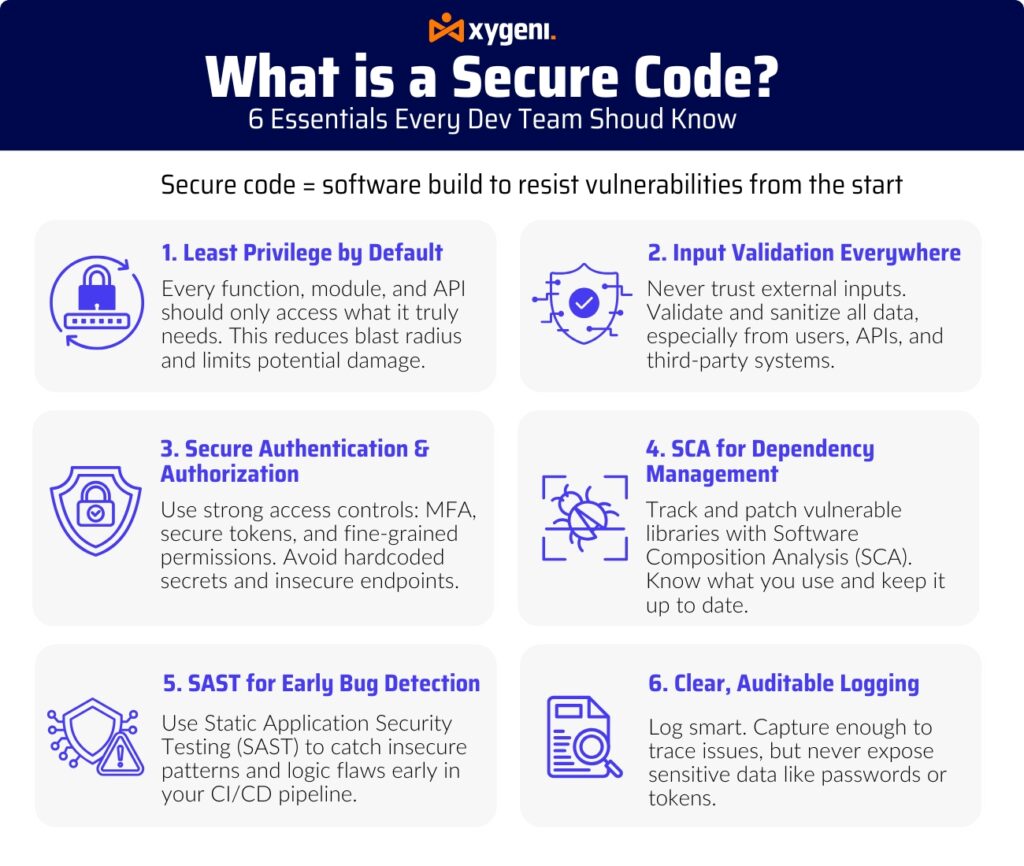
ดังนั้น อะไรคือสิ่งที่กำหนดสิ่งนั้นกันแน่ รหัสที่ปลอดภัยคืออะไร? มาทำลายมันกันเถอะ:
สิทธิ์ขั้นต่ำสุดตามค่าเริ่มต้น
ทุกฟังก์ชัน โมดูล และ API ควรทำงานโดยใช้สิทธิ์ที่จำเป็นจริง ๆ เท่านั้น ไม่มากไปกว่านั้นและไม่น้อยไปกว่านั้น หลักการนี้ช่วยลดความเสียหายที่อาจเกิดขึ้นจากการถูกโจมตีการตรวจสอบความถูกต้องของข้อมูลนำเข้าทุกที่
อย่าเชื่อถือข้อมูลจากแหล่งภายนอกโดยเด็ดขาด การตรวจสอบและกรองข้อมูลจากผู้ใช้ API หรือบุคคลที่สาม จะช่วยป้องกันการโจมตีแบบ Injection และภัยคุกคามทั่วไปอื่นๆ ได้การตรวจสอบและอนุญาตที่ปลอดภัย
ใช้มาตรการควบคุมตัวตนและการเข้าถึงที่เข้มงวด รวมถึงการตรวจสอบโทเค็น การยืนยันตัวตนแบบหลายปัจจัย (MFA) และสิทธิ์ตามบทบาท เพื่อจำกัดการเข้าถึงที่ไม่ได้รับอนุญาตการจัดการการพึ่งพาที่เชื่อถือได้
ทราบว่าซอฟต์แวร์ของคุณใช้ไลบรารีและแพ็กเกจใดบ้าง แก้ไขช่องโหว่ที่ทราบได้อย่างรวดเร็วโดยใช้เครื่องมือต่างๆ เช่น SCA เครื่องสแกน (เช่น Xygeni)การบันทึกข้อมูลที่ชัดเจนและตรวจสอบได้
หากเกิดข้อผิดพลาดใดๆ บันทึกข้อมูลของคุณควรแสดงประวัติที่ตรวจสอบได้ ป้องกันการแก้ไขดัดแปลง โดยไม่เปิดเผยข้อมูลที่ละเอียดอ่อนหรือเป็นความลับ
เคล็ดลับ DevOps ประจำวันเพื่อการเขียนโค้ดที่ปลอดภัยยิ่งขึ้น
การก่อสร้าง รหัสที่ปลอดภัยคืออะไร วัฒนธรรมไม่ได้หมายความว่าต้องชะลอตัวลง แต่ควรบูรณาการมันเข้ากับชีวิตของคุณ pipelineและ pull requests โดยธรรมชาติ:
- เลื่อนไปทางซ้าย ตรวจสอบความปลอดภัย: อัตโนมัติ SAST สแกน (การทดสอบความปลอดภัยของแอปพลิเคชันแบบคงที่) ในช่วงแรก CI/CD ไหล.
- Standardการตรวจสอบโค้ด izeเพิ่มรายการตรวจสอบการเขียนโค้ดที่ปลอดภัย
- ทำการติดตามการพึ่งพาโดยอัตโนมัติ: ใช้ เครื่องมือ ที่ตรวจจับแพ็กเกจที่ล้าสมัยและใบอนุญาตที่มีความเสี่ยง
- ใช้ค่าเริ่มต้นที่ปลอดภัย: บังคับใช้การเข้ารหัส การตรวจสอบความถูกต้องของข้อมูลขาเข้า และแม่แบบสิทธิ์ขั้นต่ำสุด
- ให้ความรู้แก่นักพัฒนาการเข้าใจว่าอะไรคือรหัสที่ปลอดภัยเป็นทักษะอย่างหนึ่ง ฝึกฝนและเสริมสร้างศักยภาพให้ทีมของคุณ
ตัวอย่างในโลกแห่งความเป็นจริง: การป้องกันการโจมตีแบบ SQL Injection
เพื่อเป็นตัวอย่าง ลองพิจารณาช่องโหว่ที่พบได้ทั่วไป: การแทรก SQL. หากไม่มีการตรวจสอบความถูกต้องของข้อมูลขาเข้าอย่างเหมาะสม ผู้โจมตีอาจเปลี่ยนแปลงคำสั่งค้นหาเพื่อเข้าถึงข้อมูลที่ไม่ได้รับอนุญาตได้ การทำความเข้าใจว่าโค้ดที่ปลอดภัยคืออะไร จะช่วยให้นักพัฒนาสามารถเขียนคำสั่งค้นหาแบบมีพารามิเตอร์และตรวจสอบความปลอดภัยของข้อมูลขาเข้าได้อย่างมีประสิทธิภาพ ซึ่งจะช่วยลดความเสี่ยงนี้ลงได้
แหล่งข้อมูลเพิ่มเติมเกี่ยวกับการเขียนโค้ดที่ปลอดภัย
สำหรับผู้ที่ต้องการศึกษาเพิ่มเติมเกี่ยวกับหลักปฏิบัติในการเขียนโค้ดอย่างปลอดภัย โปรดพิจารณาศึกษาแหล่งข้อมูลต่อไปนี้:
- หลักปฏิบัติการเข้ารหัสที่ปลอดภัยของ OWASP คู่มืออ้างอิงด่วน
- กรอบการพัฒนาซอฟต์แวร์ที่ปลอดภัยของ NIST (SSDF)
- แนวทางปฏิบัติของ ENISA เกี่ยวกับการพัฒนาซอฟต์แวร์ที่ปลอดภัย
ข้อคิดส่งท้าย: เหตุใดการเชี่ยวชาญในเรื่องรหัสที่ปลอดภัยจึงทำให้คุณโดดเด่น
ในโลกปัจจุบัน การรู้ว่าอะไรคือรหัสที่ปลอดภัยนั้นไม่ใช่เรื่องที่เลือกได้ แต่เป็นสิ่งจำเป็นสำหรับการสร้างซอฟต์แวร์ที่ปลอดภัยและน่าเชื่อถือ
ด้วยเหตุนี้ การเขียนโค้ดที่ปลอดภัยจึงช่วยลดภาระทางเทคนิค ป้องกันการละเมิด และสร้างความมั่นใจให้กับลูกค้าและทีมงานด้านการปฏิบัติตามกฎระเบียบในผลงานของคุณ
นอกจากนี้ การนำหลักปฏิบัติด้านการเขียนโค้ดที่ปลอดภัยของ OWASP มาใช้ จะช่วยให้ทีมของคุณทำงานได้อย่างรวดเร็วโดยไม่กระทบต่อความปลอดภัยในทุกขั้นตอน
กล่าวโดยสรุป การเข้าใจว่าโค้ดที่ปลอดภัยคืออะไร หมายความว่าคุณไม่ได้แค่ส่งมอบฟีเจอร์ แต่คุณยังส่งมอบความไว้วางใจอีกด้วย
เริ่มสร้างนิสัยการเขียนโค้ดที่ปลอดภัยตั้งแต่วันนี้ ผู้ใช้ ทีมของคุณ และตัวคุณเองในอนาคตจะขอบคุณคุณ

