






หากคุณกำลังสร้างหรือบำรุงรักษาระบบจัดส่งที่ทันสมัย pipelineคุณอาจเคยสงสัยว่า: ระบบรักษาความปลอดภัยแบบไหน standardสำหรับ CI/CD pipelineเรื่องนี้สำคัญจริงหรือ? ด้วยแรงกดดันด้านกฎระเบียบที่เพิ่มสูงขึ้นและการโจมตีห่วงโซ่อุปทานซอฟต์แวร์ที่เกิดขึ้นบ่อยครั้งขึ้น การเลือกมาตรการป้องกันที่เหมาะสมจึงอาจรู้สึกเหมือนกับการเดินฝ่าดงระเบิด อย่างไรก็ตาม CI/CD pipeline security ไม่ใช่แค่การทำตามขั้นตอนให้ครบถ้วนเท่านั้น แต่เป็นการส่งมอบซอฟต์แวร์ที่รวดเร็วและน่าเชื่อถือยิ่งขึ้นโดยไม่ทำให้ธุรกิจของคุณต้องเผชิญกับความเสี่ยงที่ไม่จำเป็น นั่นคือเหตุผลที่การนำไปใช้งานจึงมีความสำคัญ CI/CD pipeline security แนวปฏิบัติที่ดีที่สุดนั้นสำคัญ ไม่ใช่ทางเลือก
ในบทความนี้ เราจะวิเคราะห์ประเด็นที่เกี่ยวข้องมากที่สุด standardเน้นย้ำแนวทางปฏิบัติที่ดีที่สุดในโลกแห่งความเป็นจริง และแสดงให้เห็นว่า Xygeni ช่วยบังคับใช้แนวทางปฏิบัติเหล่านั้นได้อย่างไร โดยอัตโนมัติและโดยไม่ทำให้ทีมของคุณทำงานช้าลง
ระบบรักษาความปลอดภัยแบบไหน Standardสำหรับ CI/CD Pipelineสิ่งที่คุณควรรู้?
การส่งมอบซอฟต์แวร์สมัยใหม่ต้องอาศัยความรวดเร็วและระบบอัตโนมัติ pipelineแต่ความเร็วเพียงอย่างเดียวไม่สามารถทำให้คุณปลอดภัยได้ นั่นเป็นเหตุผลที่คุณต้องเข้าใจว่าระบบรักษาความปลอดภัยคืออะไร standardสำหรับ CI/CD pipelineการนำไปใช้ไม่เพียงแต่เป็นประโยชน์เท่านั้น แต่ยังมีความสำคัญอย่างยิ่ง ด้านล่างนี้ เราจะอธิบายกรอบการทำงานที่เกี่ยวข้องมากที่สุดและอธิบายว่ากรอบการทำงานเหล่านั้นมีความหมายอย่างไรต่อทีมของคุณ สถานะการปฏิบัติตามกฎระเบียบ และความเสี่ยงที่คุณต้องเผชิญ
NIST SP 800-204D: แผนผัง DevSecOps สำหรับ CI/CD Pipeline Security
มันคืออะไร: รัฐบาลสหรัฐ standard ซึ่งอธิบายถึงวิธีการบูรณาการด้านความปลอดภัยเข้ากับ DevOps โดยเน้นเป็นพิเศษที่... CI/CD pipelines.
ทำไมมันถึงมีความสำคัญครอบคลุมการควบคุมที่สำคัญต่างๆ เช่น:
- การกำกับดูแลตัวตนและการเข้าถึงสำหรับ pipeline ส่วนประกอบ
- การลงนามรหัส การติดตามสิ่งประดิษฐ์ และนโยบายในรูปแบบโค้ด
- การป้องกันขณะรันไทม์เพื่อป้องกันการแก้ไขดัดแปลงระหว่างการสร้างโปรแกรม
CI/CD pipeline security ทั่วโลก: ช่วยให้ทีมสามารถสร้างสิ่งที่ตรวจสอบย้อนกลับได้และตรวจสอบได้ pipelineซึ่งสอดคล้องกับกฎหมายของรัฐบาลกลางและ enterprise- ระดับความคาดหวังด้านความปลอดภัย
ถ้าคุณไม่สอดคล้องกัน:
- คุณอาจสอบไม่ผ่านการประเมินผู้ขายหรือการปฏิบัติตามกฎระเบียบ
- คุณเพิ่มความเสี่ยงต่อการได้รับสารพิษ pipeline การปฏิบัติหน้าที่ (อุปกรณ์ป้องกันส่วนบุคคล)
- คุณขาดข้อมูลเชิงลึกที่จำเป็นต่อการตอบสนองต่อเหตุการณ์อย่างรวดเร็ว
OWASP CI/CD คู่มือฉบับย่อ: เน้นนักพัฒนาเป็นศูนย์กลาง CI/CD Pipeline Security ปฏิบัติที่ดีที่สุด
มันคืออะไร: รายการตรวจสอบเชิงปฏิบัติจาก OWASP หนังสือ Foundation อัดแน่นไปด้วยเคล็ดลับด้านความปลอดภัยที่นำไปใช้ได้จริงสำหรับ DevOps และ pipeline ทีม
ทำไมมันถึงมีความสำคัญ: ให้คำแนะนำเชิงกลยุทธ์แก่:
- รักษาความลับในโค้ดและสภาพแวดล้อมให้ปลอดภัย
- ควบคุมผู้ใช้งานและจำกัดการใช้เครื่องมือของบุคคลที่สามที่ไม่ปลอดภัย
- ตรวจสอบความถูกต้องของทุกขั้นตอนการสร้างและส่วนประกอบต่างๆ
CI/CD pipeline security ทั่วโลกช่วยให้นักพัฒนาสามารถลดความเสี่ยงจากการโจมตีได้อย่างมีประสิทธิภาพ โดยไม่ทำให้ขั้นตอนการทำงานยุ่งยากขึ้น
ถ้าคุณไม่สอดคล้องกัน:
- ข้อมูลลับอาจรั่วไหลเข้าไปในซอร์สโค้ดหรือบันทึกการทำงานได้
- การใช้โปรแกรมรันเนอร์ร่วมกันอาจก่อให้เกิดช่องโหว่ที่ตรวจไม่พบได้
- คุณมีความเสี่ยงที่จะถูกโจมตีห่วงโซ่อุปทานผ่านเครื่องมือหรือส่วนประกอบที่ไม่ได้รับการตรวจสอบ
SO/IEC 27001: ทั่วโลก CI/CD Pipeline Security การกำกับดูแลกิจการ
มันคืออะไร: ระดับโลก standard ซึ่งส่งเสริมแนวปฏิบัติด้านความปลอดภัยที่สม่ำเสมอและวัดผลได้ในกระบวนการส่งมอบซอฟต์แวร์
ทำไมมันถึงมีความสำคัญ: ตอบสนองความต้องการต่างๆ เช่น:
- การกำหนดบทบาทที่ชัดเจน การควบคุมการเปลี่ยนแปลงที่ปลอดภัย และขั้นตอนการทำงานที่จัดทำเป็นเอกสาร
- การบันทึกการตรวจสอบของ pipeline การปฏิบัติ
- การทบทวนเหตุการณ์และการเตรียมความพร้อม
CI/CD pipeline security ทั่วโลก: ทำให้คุณ pipeline enterpriseพร้อมแล้วทั้งสำหรับลูกค้าและผู้ตรวจสอบบัญชี
ถ้าคุณไม่สอดคล้องกัน:
- คุณอาจพลาดโอกาสในการทำสัญญาที่ต้องใช้ใบรับรองมาตรฐาน ISO
- กระบวนการของคุณอาจไม่ผ่านการตรวจสอบทางกฎหมายหรือข้อบังคับ
- การละเมิดข้อมูลอาจไม่ได้รับการบันทึกหรือแก้ไข
PCI DSS: การชำระเงิน Pipeline การบังคับใช้
มันคืออะไร: ข้อบังคับที่ต้องปฏิบัติตาม standard สำหรับ pipelineบริษัทที่สร้างหรือใช้งานแอปพลิเคชันที่จัดการข้อมูลผู้ถือบัตร
ทำไมมันถึงมีความสำคัญ: บังคับใช้:
- การควบคุมการเข้าถึงอย่างเข้มงวดในทุกสภาพแวดล้อม
- การจัดเก็บข้อมูลสำคัญอย่างปลอดภัย
- การติดตามการเปลี่ยนแปลงจาก commit ที่จะปรับใช้
CI/CD pipeline security ทั่วโลก: รับประกันว่ากระบวนการทำงานด้านการเงินสามารถตรวจสอบย้อนกลับและพิสูจน์ได้อย่างครบถ้วน
ถ้าคุณไม่สอดคล้องกัน:
- คุณอาจถูกปรับ ถูกลงโทษทางกฎหมาย หรือถูกเพิกถอนสิทธิ์ในการประมวลผลข้อมูล
- ลูกค้าอาจหมดความเชื่อมั่นในขั้นตอนการชำระเงินของคุณ
- การไม่ปฏิบัติตามข้อกำหนดอาจทำให้การผลิตหยุดชะงักหรือทำให้การวางจำหน่ายล่าช้า
SLSA (ระดับห่วงโซ่อุปทานสำหรับสิ่งประดิษฐ์ซอฟต์แวร์): การบังคับใช้แหล่งที่มา
มันคืออะไร: แบบจำลองความสมบูรณ์ และ standard พัฒนาโดย Google และ OpenSSF เพื่อรักษาความปลอดภัยของห่วงโซ่อุปทานซอฟต์แวร์
ทำไมมันถึงมีความสำคัญ: มันต้องการ:
- ข้อมูลเมตาที่ลงนามแล้วและ การรับรองทั้งหมด สำหรับการสร้าง
- ระบบการสร้างแบบแยกส่วนเพื่อป้องกันการดัดแปลงแก้ไข
- หลักฐานแสดงที่มาและความสามารถในการผลิตซ้ำของสิ่งประดิษฐ์
CI/CD pipeline security ทั่วโลก: สร้างความน่าเชื่อถือให้กับซอฟต์แวร์ของคุณโดยการรับรองว่าทุกส่วนประกอบได้รับการตรวจสอบและตรวจสอบได้
ถ้าคุณไม่สอดคล้องกัน:
- คุณมีความเสี่ยงต่อการถูกดัดแปลงเวอร์ชันโปรแกรมและการโจมตีที่เกี่ยวข้องกับส่วนประกอบของโปรแกรมมากขึ้น
- คุณอาจถูกกีดกันออกจากระบบนิเวศของพันธมิตรหรือผู้ขายที่ต้องการ SLSA
- ทีมรักษาความปลอดภัยจะประสบปัญหาในการตรวจสอบว่าสินค้าที่จัดส่งไปนั้นคืออะไรกันแน่
ราคาเริ่มต้น Standards to Action: CI/CD Pipeline Security แนวปฏิบัติที่ดีที่สุดที่คุณควรนำไปใช้
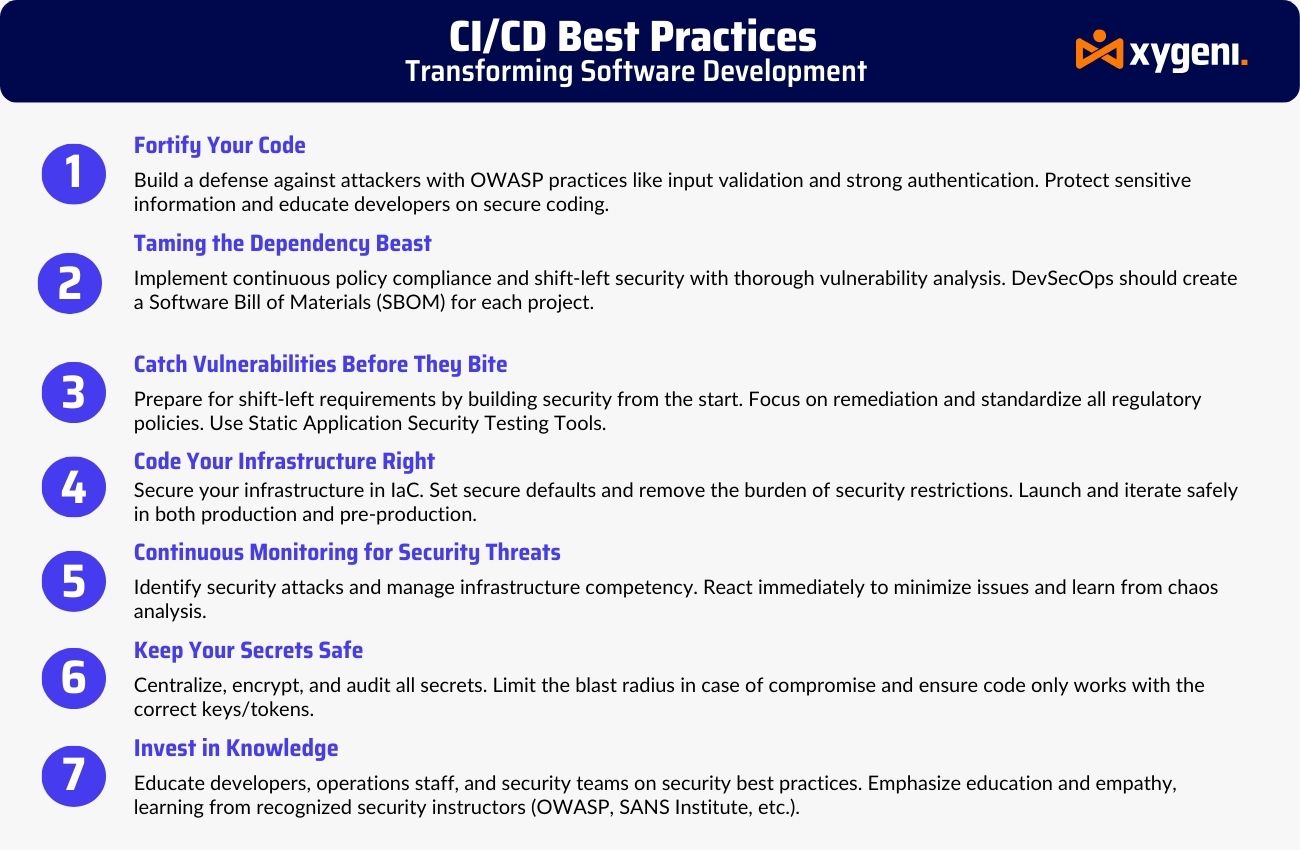
ทำความเข้าใจเกี่ยวกับความปลอดภัย standardสำหรับ CI/CD pipelineการนำไปใช้เป็นขั้นตอนแรก แต่การปฏิบัติตามนั้นต้องอาศัยการปฏิบัติจริงในแต่ละวัน ในขณะที่กรอบการทำงานต่างๆ เช่น NIST, OWASP และ SLSA กำหนดมาตรฐาน อะไรการนำไปใช้งานของคุณต่างหากที่จะเป็นตัวรับประกันความปลอดภัย อย่างไรกล่าวอีกนัยหนึ่ง การปฏิบัติตามกฎระเบียบจะได้ผลก็ต่อเมื่อแนวปฏิบัติที่ดีที่สุดถูกผนวกเข้ากับขั้นตอนการทำงานของคุณโดยตรง
นั่นคือเหตุผลที่ทำให้เกิดสิ่งต่อไปนี้ CI/CD pipeline security แนวปฏิบัติที่ดีที่สุดมุ่งเน้นไปที่การดำเนินการที่ผ่านการทดสอบภาคสนามในโลกแห่งความเป็นจริง ซึ่งจะช่วยให้คุณสอดคล้องกับสิ่งเหล่านี้ได้ standardแต่ยังต้องสร้างความยืดหยุ่นในทุกขั้นตอนของวงจรการส่งมอบซอฟต์แวร์ของคุณด้วย
ทำความเข้าใจเกี่ยวกับความปลอดภัย standardสำหรับ CI/CD pipelineการนำไปใช้เป็นเพียงจุดเริ่มต้นเท่านั้น ความจริงแล้ว การนำหลักการเหล่านี้ไปใช้ในการดำเนินงานประจำวันต่างหากที่จะทำให้คุณประสบความสำเร็จ pipeline ปลอดภัยอย่างแท้จริง แม้ว่า NIST, OWASP และ SLSA จะระบุสิ่งที่ต้องทำ แต่การนำไปใช้งานของคุณต่างหากที่จะเป็นตัวกำหนดวิธีการ กล่าวอีกนัยหนึ่ง การปฏิบัติตามข้อกำหนดจะไม่มีความหมายอะไรเลยหากคุณไม่ได้ผนวกแนวปฏิบัติที่ดีที่สุดเข้ากับขั้นตอนการทำงานของคุณโดยตรง
ดังนั้น ดังต่อไปนี้ CI/CD pipeline security แนวปฏิบัติที่ดีที่สุดไม่ได้เป็นเพียงแค่ทฤษฎีเท่านั้น แต่เป็นสิ่งที่อิงจากกลยุทธ์ที่ผ่านการทดสอบภาคสนามแล้ว ซึ่งช่วยเสริมสร้างความแข็งแกร่งให้กับทุกขั้นตอนของวงจรการส่งมอบซอฟต์แวร์ของคุณ
สินค้าคงคลังและการมองเห็น
ขั้นแรก ให้วาดแผนที่พื้นที่ทั้งหมดของคุณ CI/CD ระบบนิเวศ ระบุระบบที่เชื่อมต่อ ข้อมูลประจำตัว ตัวเรียกใช้งาน และเครื่องมือของบุคคลที่สาม ส่งผลให้คุณสามารถเปิดเผยการผสานรวมที่ซ่อนเร้น การพึ่งพาที่เป็นอันตราย และการกำหนดค่าที่ไม่ถูกต้อง ก่อนที่จะก่อให้เกิดเหตุการณ์ไม่พึงประสงค์
สิทธิพิเศษขั้นต่ำและสุขอนามัยตามบทบาท
ประการที่สอง บังคับใช้การควบคุมการเข้าถึงตามบทบาท (RBAC) อย่างเข้มงวด ลบสิทธิ์ที่ไม่จำเป็น หมุนเวียนข้อมูลประจำตัวบ่อยๆ และเลือกใช้โทเค็นที่มีอายุสั้น การทำเช่นนี้จะช่วยลดความเสี่ยงในการแพร่กระจายไปยังส่วนอื่นๆ ของระบบ หากผู้โจมตีสามารถเข้าสู่ระบบได้
ความลับและสุขอนามัยในการกำหนดค่า
นอกจากนี้ ควรหลีกเลี่ยงการเก็บความลับไว้ในตัวแปรสภาพแวดล้อมหรือในโค้ด ควรใช้ที่เก็บข้อมูลลับเฉพาะ และผสานรวมเครื่องมือสแกนที่ตรวจจับการรั่วไหลได้ตั้งแต่เนิ่นๆ เพื่อบรรลุเป้าหมายนี้ Xygeni Secrets Security ให้บริการบังคับใช้กฎหมายแบบเรียลไทม์และ pre-commit การสแกนเพื่อตรวจจับความเสี่ยงก่อนที่จะเข้าสู่กระบวนการผลิต
Guardrails และการบังคับใช้ขณะรันไทม์
นอกจากนี้ ให้ตั้งค่าการป้องกันสาขา กำหนดให้มีการตรวจสอบโค้ด และจำกัดการแก้ไขงานในที่เก็บโค้ดที่มีความสำคัญ ในขณะเดียวกัน ให้ใช้การบังคับใช้ในขณะรันไทม์เพื่อหยุดพฤติกรรมที่เป็นอันตราย เช่น การสร้างเชลล์ย้อนกลับ หรือการพยายามยกระดับสิทธิ์
การรักษาความปลอดภัยความสัมพันธ์และแหล่งที่มา
ตัวอย่างเช่น กำหนดเวอร์ชันของส่วนประกอบทั้งหมด สแกนหาช่องโหว่ และตรวจสอบความถูกต้องของคุณ SBOMด้วยจุดประสงค์นี้ เกลือของไซเกนี โมดูล (ตัวย่อของ Software Attestation Layer for Trust) จะลงนามในทุกๆ ส่วนประกอบ ทำให้คุณได้รับหลักฐานการเข้ารหัสลับเกี่ยวกับที่มาและความสมบูรณ์ของการสร้าง
ตรวจสอบสิ่งที่สำคัญ
สุดท้ายนี้ อย่าหยุดแค่การบันทึกข้อมูลพื้นฐาน ควรนำระบบตรวจสอบพฤติกรรมมาใช้ด้วย เพื่อตรวจจับการละเมิดนโยบาย CI/CD ตรวจจับความผิดปกติแบบเรียลไทม์ ด้วยเหตุนี้ เครื่องมือของคุณจึงควรให้ข้อมูลเชิงลึกที่นำไปปฏิบัติได้จริง ไม่ใช่แค่การแจ้งเตือนที่ไม่จำเป็น
Xygeni รักษาความปลอดภัยของคุณได้อย่างไร CI/CD Pipeline จบสิ้น
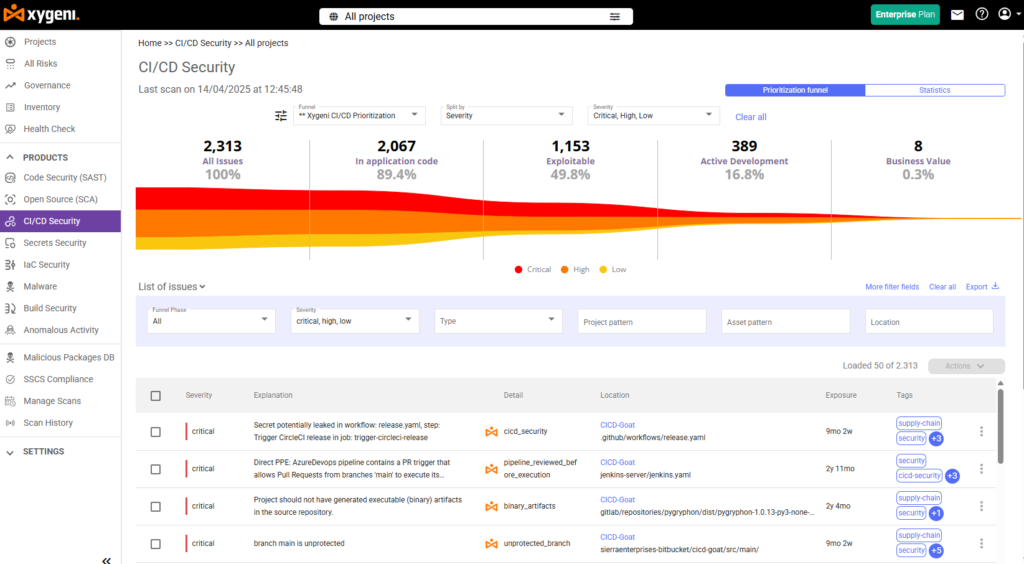
ทันสมัย CI/CD pipelineสิ่งต่างๆ เปลี่ยนแปลงอย่างรวดเร็ว และภัยคุกคามในปัจจุบันก็เช่นกัน นั่นคือเหตุผล ไซเกนี CI/CD ความปลอดภัย ไม่เพียงแต่สแกนเวิร์กโฟลว์ของคุณเท่านั้น แต่ยังมอบการปกป้องแบบเต็มรูปแบบที่สอดคล้องกับสิ่งสำคัญที่สุดอีกด้วย CI/CD pipeline security standardรวมถึง NIST SP 800-204D, OWASP CI/CD สูงสุด 10และ เอลสลา.
ด้วยการผสานระบบรักษาความปลอดภัยเข้ากับวงจรการพัฒนา DevOps โดยตรง Xygeni ช่วยให้ทีมสามารถปรับเปลี่ยนกระบวนการทำงานไปสู่ระดับเริ่มต้น (shift left) บังคับใช้นโยบาย และปฏิบัติตามข้อกำหนดต่างๆ ได้อย่างราบรื่น โดยไม่กระทบต่อความเร็วในการพัฒนา
รายการสินค้าทั้งหมดของ CI/CD สินทรัพย์
เริ่มต้นด้วย Xygeni จะทำการสร้างแผนที่ทั้งหมดของคุณ CI/CD ระบบนี้ช่วยให้คุณมองเห็นภาพรวมของสภาพแวดล้อมได้อย่างครบถ้วน ตั้งแต่งานและตัวดำเนินการ ไปจนถึงโทเค็นและการผสานรวมกับระบบภายนอก ส่งผลให้คุณสามารถตรวจจับความเสี่ยงที่ซ่อนอยู่ การตั้งค่าที่ไม่ถูกต้อง และการเชื่อมต่อที่ไม่ได้รับอนุญาต ก่อนที่จะก่อให้เกิดความเสียหายร้ายแรง
การรักษาความลับและการปกป้องข้อมูลประจำตัว
ถัดไป Xygeni จะสแกนคลังเก็บข้อมูลของคุณอย่างต่อเนื่อง และ pipelineระบบจะแจ้งเตือนคุณเกี่ยวกับความลับที่ถูกกำหนดไว้ในโค้ด โทเค็นที่รั่วไหล หรือข้อมูลประจำตัวที่ล้าสมัย หากมีสิ่งใดถูกเปิดเผย ระบบจะแจ้งเตือนคุณและบังคับใช้มาตรการรักษาความปลอดภัยของคุณทันที ด้วยวิธีนี้ ความลับจะได้รับการปกป้อง และผู้โจมตีจะไม่สามารถเข้าถึงได้
การสแกนและการตรวจจับมัลแวร์ที่คำนึงถึงบริบท
แตกต่างจากเครื่องสแกนแบบดั้งเดิม Xygeni ผสานรวม... SAST, SCA, IaC การวิเคราะห์และ การตรวจจับ PPE รวมเข้าไว้ในกลไกเดียว ส่งผลให้สามารถตรวจจับภัยคุกคามที่แท้จริง เช่น เชลล์ที่ถูกแทรกเข้ามา หรือสคริปต์ที่เป็นอันตราย และกรองสิ่งรบกวนออกไปโดยใช้การให้คะแนนความสามารถในการโจมตีและบริบทการเข้าถึง
การบังคับใช้นโยบายและการป้องกันขณะทำงาน
นอกจากนี้ Xygeni ยังบังคับใช้กฎความปลอดภัยของคุณในระหว่างการสร้างโปรแกรม สคริปต์ที่ไม่ปลอดภัย งานที่น่าสงสัย หรือการกระทำของบุคคลที่สามที่ไม่ได้รับอนุญาตจะถูกบล็อกก่อนที่จะทำงานได้ ซึ่งช่วยให้มั่นใจได้ถึงการป้องกันเชิงรุกจากการถูกโจมตี pipeline การดำเนินการและการเปลี่ยนแปลงที่ไม่ได้รับอนุญาต
การรักษาความปลอดภัยแหล่งที่มาของสิ่งประดิษฐ์ (เป็นไปตามมาตรฐาน SLSA)
นอกจากนี้ ไซเกนี SALT (Software Attestation Layer for Trust) ระบุร่องรอยบนสิ่งประดิษฐ์ทุกชิ้นและเชื่อมโยงเข้ากับแหล่งกำเนิดโดยใช้ การรับรองทั้งหมดนั่นหมายความว่า ทุกการสร้างสามารถตรวจสอบได้ ป้องกันการดัดแปลง และเป็นไปตามข้อกำหนดอย่างครบถ้วน SLSA ระดับ 2+ ความต้องการ
การตรวจสอบย้อนกลับที่พร้อมสำหรับการตรวจสอบ
สุดท้ายนี้ Xygeni ติดตามทุกอย่าง—ทุกงาน ทุกนโยบายcisไอออน และการแจ้งเตือน—พร้อมการแจ้งเตือนล่วงหน้าcisไอออน ไม่ว่าคุณจะเตรียมตัวสำหรับอะไรก็ตาม DORA, ISO / IEC 27001หรือ NIS2 การตรวจสอบจะให้ข้อมูลเชิงลึกและบันทึกต่างๆ ที่คุณต้องการเพื่อแสดงให้เห็นถึงการปฏิบัติตามกฎระเบียบได้อย่างมั่นใจ
Xygeni บังคับใช้มาตรการรักษาความปลอดภัยอย่างไร Standardส สำหรับ CI/CD Pipelines
แม้ว่าจะมีเครื่องมือมากมายที่สามารถสแกนโค้ดของคุณได้ แต่มีเพียงไม่กี่เครื่องมือเท่านั้นที่จะช่วยให้คุณปฏิบัติตามข้อกำหนดของเฟรมเวิร์กที่สำคัญได้อย่างแท้จริง Xygeni ก้าวไปไกลกว่าการตรวจจับ—มัน ดำเนินการ ที่สำคัญที่สุด CI/CD pipeline security standards ผสานรวมเข้ากับเวิร์กโฟลว์ของคุณโดยตรง ไม่ว่าคุณจะกำลังปรับให้เข้ากับ... NIST SP 800-204Dแข็งตัวขึ้นเพื่อต้านทาน OWASP CI/CD สูงสุด 10หรือพิสูจน์ SLSA ระดับ 2+ การปฏิบัติตามกฎระเบียบนั้น Xygeni จะจัดการงานที่ยุ่งยากทั้งหมดให้คุณ
จัดทำแผนที่ตามมาตรฐาน NIST SP 800-204D
ประการแรก แนวทางของ NIST สำหรับ DevSecOps ที่ปลอดภัย pipelines เน้นย้ำถึงความสมบูรณ์ของการกำหนดค่า การทดสอบอัตโนมัติ และการตรวจสอบย้อนกลับได้อย่างครบถ้วน Xygeni สนับสนุนสิ่งเหล่านี้ในหลายๆ ด้านที่สำคัญ:
- ระบบจะบังคับใช้การตั้งค่าที่ปลอดภัยอย่างต่อเนื่องและตรวจจับการตั้งค่าที่ไม่ถูกต้องเมื่อเกิดขึ้น
- มันรวมการสแกนสำหรับ SAST, SCAและ IaC ลงใน .ของคุณโดยตรง CI/CD pipelines.
- มันบันทึกทุกอย่าง pipeline การเปลี่ยนแปลงและการละเมิด ทำให้การตรวจสอบตามกรอบงาน DORA หรือ ISO เป็นเรื่องง่ายขึ้น
เป็นผลให้คุณ pipelineระบบเหล่านี้ไม่เพียงแต่ดูปลอดภัยเท่านั้น แต่ยังสามารถตรวจสอบย้อนกลับ ตรวจสอบได้ และป้องกันได้ด้วยการออกแบบอีกด้วย
ครอบคลุม OWASP CI/CD สูงสุด 10
OWASP ระบุถึงสาเหตุที่พบบ่อยและอันตรายที่สุด CI/CD pipeline ความเสี่ยงต่างๆ มากมาย ซึ่งส่วนใหญ่เกิดจากการใช้ความลับในทางที่ผิด การให้สิทธิ์เกินขอบเขต หรือการเรียกใช้โค้ดที่เป็นอันตราย โชคดีที่ Xygeni สามารถจัดการกับภัยคุกคามเหล่านี้ได้อย่างตรงจุด:
- ระบบจะสแกนหาข้อมูลประจำตัวที่ถูกกำหนดไว้ตายตัวและการรั่วไหลของข้อมูลลับก่อนที่จะถึงที่เก็บข้อมูลของคุณ
- เป็นการบังคับใช้นโยบายการควบคุมการเข้าถึง เพื่อให้มั่นใจได้ว่ามีการแบ่งแยกหน้าที่อย่างชัดเจนและโปร่งใส pipeline บทบาทของสุขอนามัย
- มันบล็อกเพย์โหลดที่ถูกฉีดเข้าไป รีเวิร์สเชลล์ และคำสั่งที่เป็นอันตรายแบบเรียลไทม์ ก่อนที่พวกมันจะทำงานได้
กล่าวโดยสรุป Xygeni ไม่เพียงแต่แจ้งเตือนคุณเกี่ยวกับความเสี่ยงของ OWASP เท่านั้น แต่ยังทำการปิดความเสี่ยงเหล่านั้นโดยอัตโนมัติอีกด้วย
รองรับการปฏิบัติตามข้อกำหนด SLSA ได้ทันที
สุดท้ายนี้ SLSA (Supply Chain Levels for Software Artifacts) กำหนดมาตรฐานสำหรับการสร้างซอฟต์แวร์ที่ปลอดภัย pipelineXygeni ช่วยให้คุณผ่านมาตรฐาน SLSA ระดับ 2+ ด้วยฟังก์ชันในตัว SALT (Software Attestation Layer for Trust) โมดูล:
- ระบบจะลงนามในแต่ละสิ่งประดิษฐ์และเชื่อมโยงเข้ากับกระบวนการสร้างเฉพาะโดยใช้ การรับรองทั้งหมด.
- เป็นการพิสูจน์ความสมบูรณ์ของซอฟต์แวร์ด้วยการตรวจสอบทางเข้ารหัสลับ เพื่อให้มั่นใจว่าไม่มีสิ่งใดถูกดัดแปลงแก้ไข
- ช่วยตอบสนองความต้องการของลูกค้า ผู้จำหน่าย หรือหน่วยงานกำกับดูแล ในด้านการส่งมอบซอฟต์แวร์ที่ปลอดภัยและตรวจสอบได้
ด้วยเหตุนี้ ทีมของคุณจึงมีความมั่นใจอย่างเต็มที่ในห่วงโซ่อุปทานซอฟต์แวร์ของคุณ พร้อมทั้งรักษามาตรฐานของคุณไว้ได้ pipeline ปลอดภัย ตรวจสอบย้อนกลับได้ และเป็นไปตามมาตรฐานอุตสาหกรรมอย่างครบถ้วน standards.
สรุป: รักษาความปลอดภัยของคุณ Pipelineโดยการจัดแนวให้สอดคล้องกับ CI/CD ความปลอดภัย Standards
เพื่อปกป้องการขนส่งที่รวดเร็วในปัจจุบัน pipelineดังนั้น คุณต้องเข้าใจก่อนว่า ระบบรักษาความปลอดภัยแบบไหน standardสำหรับ CI/CD pipelines จริงๆ แล้วต้องการเฟรมเวิร์กต่างๆ เช่น NIST SP 800-204D, OWASP CI/CD สูงสุด 10และ เอลสลา พวกเขาไม่ได้เสนอเพียงแค่ทฤษฎี แต่พวกเขายังให้แบบแผนที่นำไปปฏิบัติได้จริงสำหรับการสร้างเวิร์กโฟลว์ที่ปลอดภัย สอดคล้องกับกฎระเบียบ และมีประสิทธิภาพสูง
อย่างไรก็ตาม เพียงแค่รู้ว่า standardแค่ s อย่างเดียวไม่พอ คุณต้องนำระบบควบคุมมาใช้ให้ทำงานได้เร็วเท่ากับกระบวนการ DevOps นั่นหมายถึงการฝังระบบเข้าไปด้วย CI/CD pipeline security ปฏิบัติที่ดีที่สุด เข้าสู่ทุกขั้นตอน—ตั้งแต่ commit เพื่อนำไปใช้งานจริง และทำให้มั่นใจว่าทีมของคุณสามารถบังคับใช้มาตรการเหล่านั้นได้โดยไม่ทำให้การทำงานช้าลง
นี่คือจุดที่ Xygeni เข้ามามีบทบาท ด้วยการผสานรวมการตรวจจับอัตโนมัติ การบังคับใช้นโยบาย และการป้องกันแบบเรียลไทม์ Xygeni ทำให้การปฏิบัติตามข้อกำหนดเป็นไปอย่างต่อเนื่อง ไม่ว่าคุณจะสแกนหาช่องโหว่ บล็อกงานที่ไม่ปลอดภัย หรือสร้างบันทึกการตรวจสอบสำหรับ ISO, DORA หรือ NIS2 Xygeni ก็ช่วยให้คุณบรรลุเป้าหมายได้ CI/CD pipeline security บรรลุเป้าหมายด้วยความมั่นใจ
พร้อมที่จะควบคุมความปลอดภัยในการส่งมอบซอฟต์แวร์ของคุณแล้วหรือยัง? จองตัวอย่าง และดูว่า Xygeni ช่วยลดความซับซ้อนของการปฏิบัติตามกฎระเบียบโดยไม่ลดทอนความเร็วได้อย่างไร

