






Moderní vývoj se rychle rozvíjí a bezpečnost se s ním musí vyvíjet. Proto skenování zranitelností aplikací se stal klíčovým krokem při vytváření bezpečnějšího softwaru. Prostřednictvím automatizované analýzy vývojáři identifikují chyby v kódu, nezabezpečené závislosti a konfigurační rizika před vydáním. Používání pokročilých nástroje pro skenování zranitelností aplikací, týmy provádějí plný kontrola zranitelností aplikací včas odhalit slabiny, posílit pipelinea zabránit tomu, aby se problémy dostaly do produkce.
1. Proč je důležité skenování zranitelností aplikací
Každá nová funkce může přinést určité riziko. Jeden špatně nakonfigurovaný soubor nebo zastaralá závislost mohou ohrozit celý systém. Skenování zranitelností aplikací pomáhá odhalit tyto problémy včas, během vývoje a ještě předtím, než se jakákoli verze dostane k uživatelům. Jak je uvedeno v Rámec pro bezpečný vývoj softwaru NIST (SP 800-218)Včasná detekce a automatizované ověřování jsou klíčem k minimalizaci vystavení softwaru riziku a prevenci nákladných přepracování v pozdějších fázích jeho životního cyklu.
Při integraci do CI/CD pipelineAutomatizované kontroly kontrolují zdrojový kód, komponenty třetích stran a konfigurační soubory u každé sestavy. Díky tomu vývojáři dostávají rychlou zpětnou vazbu a mohou problémy okamžitě opravit. Týmy používající moderní skenovací nástroje navíc šetří čas, snižují šum výstrah a dodávají software s větší jistotou.
Udržování tohoto procesu konzistentní buduje důvěru, zlepšuje přehled a udržuje bezpečnost v pohybu stejným tempem jako vývoj.
2. Co je skenování zranitelností aplikací?
Skenování zranitelností aplikací je proces automatické analýzy aplikací a jejich podpůrných aktiv za účelem identifikace potenciálních bezpečnostních problémů. Místo čekání na produkční verzi se skenování zaměřuje na rané fáze, jako je kódování, testování a validace sestavení. Podle Průvodce testováním OWASPVčasné a průběžné testování pomáhá snižovat riziko tím, že odhaluje slabiny před nasazením.
To zahrnuje kontrolu:
- Vady vstřikování, jako například SQL injection or skriptování mezi weby
- Slabá logika ověřování nebo autorizace
- Zastaralé závislosti se známými zranitelnostmi
- Tajemství nebo přihlašovací údaje omylem uložené v kódu
- Nesprávně nakonfigurované definice infrastruktury nebo pracovní postupy
Při napájení z pravé strany nástroje pro skenování zranitelností aplikací, tyto kontroly pomáhají týmům rychle odhalit slabiny, stanovit priority oprav a dodávat bezpečný software od samého začátku.
3. Jak funguje skenování zranitelností aplikací
Během vývoje, nástroje pro skenování zranitelností aplikací automaticky prozkoumat kódové báze, závislosti a konfiguracePorovnávají zjištěné vzorce s databázemi zranitelností a bezpečnostními zásadami, aby odhalili potenciální rizika.
Každá kontrola zranitelnosti aplikace uspořádává nálezy podle závažnosti, zneužitelnosti a dopadu. Týmy se tak mohou soustředit na to, na čem skutečně záleží, místo aby se nechaly zahltit falešně pozitivními výsledky.
Protože se vše děje před nasazením, mohou vývojáři proaktivně řešit problémy, čímž se zlepší jak zabezpečení, tak i rychlost dodání.
4. Klíčové funkce, které je třeba hledat v nástrojích pro skenování zranitelností aplikací
Výběr správných bezpečnostních nástrojů má velký vliv na to, jak snadno se skenování začlení do vašeho každodenního pracovního postupu. Ve většině případů mají nejlepší možnosti několik jednoduchých vlastností, které pomáhají týmům zůstat rychlými a přesnými.
- Přesnost: Poskytněte jasné a spolehlivé výsledky bez zbytečného šumu.
- Automatizace: Automaticky spouštět skenování, když vývojáři commit nebo sloučit kód.
- Široké pokrytí: Zkontrolujte kód, závislosti, kontejnery a soubory infrastruktury na jednom místě.
- Stanovení priorit: Seřaďte zjištění podle skutečného dopadu, aby opravy začaly tam, kde jsou nejdůležitější.
- Integrace pro vývojáře: Zobrazit výsledky přímo v pull requests or dashboardpro rychlou akci.
Když tyto funkce spolupracují, skenování zranitelností se stává součástí běžného vývoje, hladkým, rychlým a efektivním od prvního řádku kódu až po nasazení.
5. Integrace bezpečnostních kontrol do CI/CD
Zabezpečení by nemělo zpomalovat vývoj. skenování zranitelností aplikací do CI/CD pipelines zajišťuje, že každé sestavení je před vydáním ověřeno. Kdykoli vývojář commitV kódu s automatizované skenování hledají nebezpečné závislosti, porušení zásad nebo chyby v kódu.
Díky tomuto přístupu jsou problémy identifikovány ihned, jak se objeví. Navíc nástroje pro skenování zranitelností aplikací může blokovat nezabezpečené sestavení nebo automaticky otevírat tikety. Tento nepřetržitý proces zkracuje dobu nápravy a udržuje týmy v souladu se sdílenými bezpečnostními cíli.
Nakonec každý automatizovaný kontrola zranitelností aplikací promění se v záchrannou síť, která posiluje spolehlivost vaší pipeline.
6. Jak Xygeni zjednodušuje skenování zranitelností aplikací
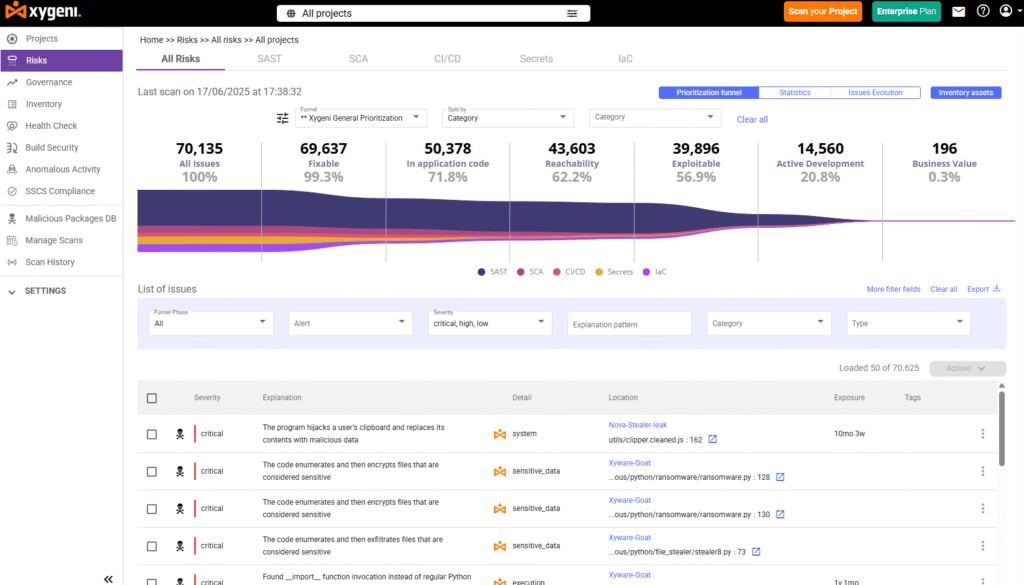
Xygeni poskytuje nepřetržitou ochranu před nasazením spojením bezpečnostních kontrol napříč kódem, závislostmi a konfiguracemi. Jeho platforma „vše v jednom“ kombinuje SAST, SCA, IaC, Detekce tajných kódů a prevence malwaru, což vývojářům poskytuje jasný přehled a automatizaci v každém kroku.
Kromě toho tyto funkce spolupracují na podpoře skenování zranitelností aplikací napříč celým SDLCVčas detekují problémy, snižují šum výstrah a urychlují nápravu. Díky tomu se týmy mohou soustředit na vytváření funkcí, zatímco bezpečnostní kontroly probíhají automaticky na pozadí.
Zde je návod, jak Xygeni pomáhá detekovat a předcházet zranitelnostem v průběhu celého vývojového procesu:
- Napájení AI SAST: Vyhledává a opravuje problémy s kódem pomocí kontextově orientovaných doporučení.
- SCA s dosažitelností a EPSS: Zvýrazňuje zneužitelné závislosti a navrhuje bezpečnější verze.
- Zabezpečení tajemství: Detekuje a ruší odhalené klíče nebo tokeny dříve, než mohou způsobit škodu.
- IaC Security: Kontroluje soubory Terraform, CloudFormation a Kubernetes, zda neobsahují rizikové konfigurace.
- Detekce malwaru: Zabraňuje vstupu infikovaných nebo pozměněných balíčků do vašeho softwarového dodavatelského řetězce.
Tyto nástroje se také přímo propojují s populárními CI/CD platformy jako GitHub, GitLab nebo Jenkins. Díky tomu se bezpečnostní kontroly provádějí automaticky u každého sestavení. Xygeni se tak stává jednoduchou, automatizovanou ochrannou vrstvou, která udržuje vaše SDLC bezpečné od začátku do konce.
Možnosti skenování zranitelností aplikací Xygeni napříč SDLC
| SDLC Fáze | Možnosti Xygeni | Klíčové zaměření |
|---|---|---|
| Kód a Commit | SAST (Automatická oprava pomocí umělé inteligence) | Detekuje zranitelnosti na úrovni kódu a aplikuje bezpečné opravy generované umělou inteligencí přímo v pull requests. |
| Závislosti | SCA s dosažitelností a EPSS | Nachází zranitelnosti open source, které lze zneužít, upřednostňuje je podle zneužitelnosti a automatizuje nápravu. |
| Infrastruktura jako kód | IaC Security | Analyzuje šablony Terraform, CloudFormation a Kubernetes, aby se předešlo chybným konfiguracím před nasazením. |
| Správa tajemství | Tajemství zabezpečení | Detekuje, ověřuje a ruší odhalené přihlašovací údaje v repozitářích, kontejnerech a CI/CD pipelines. |
| Pipeline & Sestavení | Build Security | Zajišťuje CI/CD pracovní postupy s atestací, ověřováním integrity artefaktů a sledováním původu. |
| Malware a dodavatelský řetězec | Detekce malwaru | Identifikuje škodlivé balíčky, pozměněné závislosti a nebezpečné artefakty před integrací. |
| Monitorování a řízení | ASPM & Detekce anomálií | Centralizuje přehlednost, upřednostňuje upozornění a detekuje neobvyklou aktivitu v kódu a pipelines. |
7. Závěrečné myšlenky
Zabezpečení softwaru začíná dlouho před jeho nasazením. Použití správných nástroje pro skenování zranitelností aplikací pomáhá vývojářům včas najít a opravit problémy, čímž se zlepšuje jak kvalita, tak rychlost.
Když se zabezpečení stane součástí každodenní práce, týmy pracují s větší jistotou a menším počtem překvapení. S Xygeni je přidání těchto kontrol do vašeho pracovního postupu jednoduché, rychlé a přizpůsobené vašim projektům.

