






Nejlepší postupy DevSecOps: Jak implementovat praktické škálovatelné strategie DevSecOps
DevSecOps je víc než jen módní slovo – je to transformační přístup, který umožňuje vývojovým, bezpečnostním a provozním týmům spolupracovat na rychlejším dodávání bezpečného softwaru. Pokud hledáte osvědčené postupy DevSecOps, zkoumáte praktické pracovní postupy DevSecOps nebo přemýšlíte, jak implementovat DevSecOps bez zpomalení dodávek – jste na správném místě.
Jak je uvedeno v Pokyny OWASP DevSecOps, zabudování bezpečnosti v celém SDLC je klíčem k budování důvěry, odolnosti a rychlosti.
Jak implementovat DevSecOps: Začněte se silným základem
Pochopení toho, jak implementovat DevSecOps, začíná sladěním lidí, procesů a nástroje napříč celým vaším softwarem pipeline. Zde je návod, jak začít.
Pěstujte kulturu, která zahrnuje praktické DevSecOps
Prolomte bariéry a podpořte sdílené vlastnictví. Praktické DevSecOps vzkvétá, když vývojářské, provozní a bezpečnostní týmy spolupracují od prvního dne.
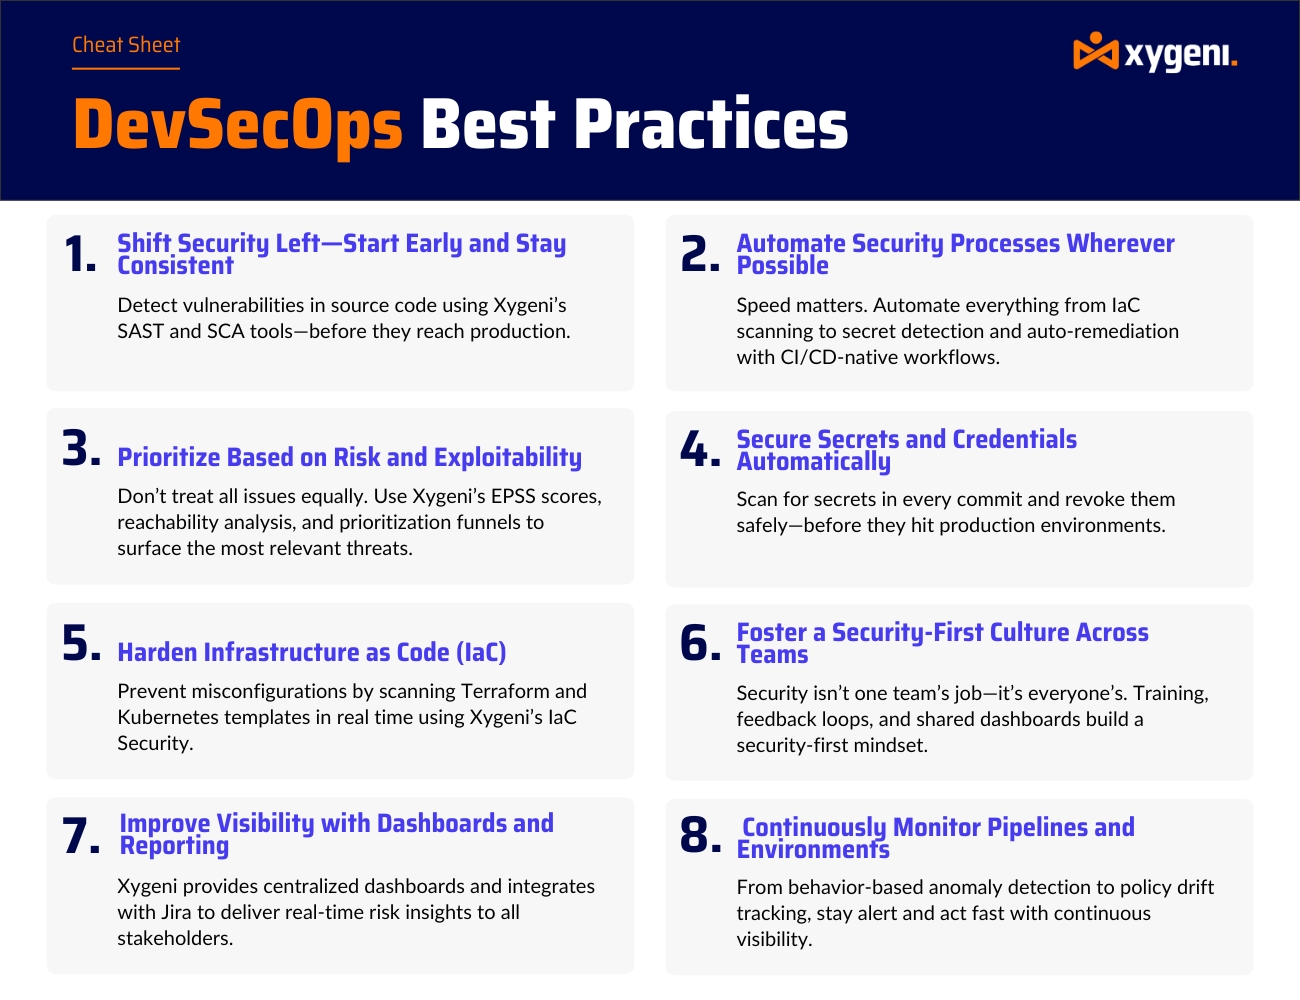
Nejlepší praxe: Pořádejte mezioborové workshopy, přiřazujte sdílené metriky a vytvářejte vývojářské pracovní postupy zabezpečené ve výchozím nastavení.
Posuňte bezpečnost doleva s osvědčenými postupy DevSecOps
Posun bezpečnostní politiky doleva je jen částí rovnice. Aby bylo možné plně využít bezpečný vývoj bez kompromisů v rychlosti, je nezbytné pochopit, jak DevOps a DevSecOps spolupracují. Prozkoumejte rozdíl mezi DevOps a DevSecOps a objevte, jak vám Xygeni pomůže bezproblémově integrovat zabezpečení do vašeho pipeline—bez zpomalení doručení.
Nejlepší praxe: Použijte Xygeni CI/CD-rodák SAST k detekci zranitelností dříve, než kód dosáhne fáze testování.
Slovník pojmů Xygeni
Co je DevSecOps?
DevSecOps je praxe integrace bezpečnosti do každé fáze životního cyklu vývoje softwaru – automatizace kontrol a sdílení odpovědnosti za bezpečnost mezi vývojovými, bezpečnostními a provozními týmy.
Nejlepší postupy pro DevSecOps: Automatizace a stanovování priorit s ohledem na kontext
Jakmile položíte základy, škálování zabezpečení se omezí na inteligentní automatizaci a vývoj založený na riziku.cistvorba iontů.
Automatizujte bezpečnostní testování napříč vaší CI/CD
Manuální testování nestačí. Osvědčené postupy DevSecOps vyžadují automatizované nástroje, které vynucují zabezpečení bez blokování pracovních postupů.
Nejlepší praxe: Integrujte DAST, SCA, tajné skenování a IaC security do vaší sestavy pipelinepoužívá Xygeni.
Stanovení priorit problémů pomocí EPSS a hodnocení dosažitelnosti
Ne všechny zranitelnosti jsou stejně důležité. Praktické DevSecOps znamená zaměřit se na to, co je zneužitelné, dosažitelné a relevantní.
Nejlepší praxe: Použijte Xygeni Prioritizace řízená EPSS trychtýře pro snížení únavy z bdělosti a vyřešení toho, co je nejdůležitější.
Praktické DevSecOps pro infrastrukturu, tajné informace a monitorování
Zabezpečení se nekončí na aplikační vrstvě. Tyto osvědčené postupy DevSecOps se zabývají nejběžnějšími rizikovými oblastmi, kterým vývojáři denně čelí.
Automaticky zabezpečit tajné údaje a přihlašovací údaje
I ostřílené týmy leak secrets. Praktické DevSecOps vyžaduje automatizované nástroje pro skenování a odvolání tajných kódů.
Nejlepší praxe: Použijte Xygeni k detekci a odvolání pevně zakódovaných tajných kódů v reálném čase – není nutné žádné ruční prověřování.
Zpevněte infrastrukturu jako kód (IaC)
IaC Šablony často proklouznou bezpečnostními kontrolami. Ale v rámci osvědčených postupů DevSecOps se jim dostává stejné kontroly jako kódu aplikace.
Nejlepší praxe: Skenovat Terraform, Kubernetesa Helmovy grafy s Xygeni's IaC security engine a vynucovat bezpečné výchozí hodnoty.
Viditelnost a monitorování: Nejlepší postupy pro základní DevSecOps
Zabezpečení je akční, pouze pokud je viditelné. Proto implementace DevSecOps vždy zahrnuje monitorování a reporting.
Vytvořit Dashboardkteré odrážejí skutečné riziko
Ať už zobrazujete auditní záznamy nebo denní upozornění, centralizovaná dashboardpomáhá škálovat DevSecOps.
Nejlepší praxe: Použijte Xygeni dashboardpro sledování zranitelností, stavu nápravných opatření a dodržování předpisů v reálném čase.
Neustále monitorovat Pipelines pro anomálie
Hrozby nečekají na týdenní zprávy. Používejte osvědčené postupy DevSecOps, které zahrnují monitorování chování v reálném čase.
Nejlepší praxe: Spouštět spravované kontroly a detekovat pipeline anomálie, jako je eskalace oprávnění nebo škodlivé změny pracovního postupu v Xygeni.
Chcete prozkoumat více?
Přečtěte si celý obsah pilíře DevSecOps a zjistěte, jak Xygeni pomáhá týmům vytvářet bezpečný software od kódu až po cloud.
Proč jsou osvědčené postupy DevSecOps důležité pro moderní týmy
Aplikací osvědčených postupů DevSecOps v celém vývoji a dodávce pipelineDíky tomu mohou týmy dodávat software bezpečně a s jistotou. Ať už jste v tomto oboru nováčkem, nebo již škálujete, znalost správné implementace DevSecOps je zásadní pro dlouhodobý úspěch.

