






1. Úvod: Proč je softwarová bezpečnost stále důležitá
Zabezpečení softwaru znamená ochranu jak vašeho kódu, tak nástrojů použitých k jeho vytvoření. S tím, jak se vývoj zrychluje a více se spoléhá na kód a automatizaci třetích stran, se dodavatelský řetězec softwaru stává hlavním cílem útoku. Pokud se ptáte... co je softwarová bezpečnost, nejde jen o opravu chyb – jde o prevenci nezabezpečeného kódu, zabezpečení tajných informací a zabezpečení CI/CD pipelineod začátku.
Útoky se nyní zaměřují na rané fáze, jako je správa zdrojového kódu a systémy sestavení. V důsledku toho musí softwarová bezpečnost jít nad rámec perimetrické obrany a pokrývat celý proces vývoje.
S rostoucími riziky a platnými předpisy, jako jsou DORA a NIS2, již zabezpečení vašeho dodavatelského řetězce není volitelné. Tato příručka vám pomůže:
- Pochopte softwarovou bezpečnost v praxi
- Rozpoznejte, jak útočníci infiltrují dodavatelský řetězec softwaru
- Používejte osvědčené postupy k zabezpečení každé fáze vývoje
Pojďme se ponořit.
2. Co je softwarová bezpečnost a proč je nezbytná pro dodavatelský řetězec softwaru
Bezpečnostní software ve své podstatě znamená vytváření a údržbu softwaru, který dokáže odolat reálným hrozbám. Jinými slovy, nejde jen o spouštění skenerů na konci vývoje – spíše o začlenění zabezpečení do procesu od samého začátku.
Co je softwarová bezpečnost
Softwarová bezpečnost je proces navrhování, vývoje a údržby softwaru, který jej chrání před zranitelnostmi, neoprávněným přístupem a škodlivými útoky po celou dobu jeho životního cyklu.
Základní principy bezpečnostního softwaru v SDLC
- Psaní bezpečného kódu
- Bezpečná správa závislostí
- Ochrana vašeho CI/CD pipelines
- Zabránění neoprávněným změnám nebo přístupu
- Uchovávání tajemství a citlivých dat mimo kontrolu zdrojů
Každý z těchto postupů pomáhá snižovat rizika v celém dodavatelském řetězci softwaru, od vývoje až po nasazení.
Co je softwarová bezpečnost podle odvětví standards
- Podle Open Web Application Security Project (OWASP), Softwarová bezpečnost je proces vytváření softwaru tak, aby byl bezpečný od samého začátku – se zaměřením na lidi, procesy a technologie.
- Divize CERT Carnegie Mellon University definuje to jako návrh a implementaci softwaru, který bude i nadále správně fungovat i při útoku škodlivého softwaru.
- Jedno Národní ústav Standarda technologie (NIST) popisuje to jako ochranu softwaru před neoprávněným přístupem, použitím, zveřejněním, narušením nebo úpravou.
Ačkoli se každý zaměřuje na jiný úhel pohledu, společné poselství je jasné: zabezpečení softwaru musí začít brzy a zůstat prioritou po celou dobu vývoje.
Nyní, když jsme definovali softwarovou bezpečnost, porovnejme ji se bezpečností aplikací a vysvětlíme, proč je pochopení tohoto rozdílu důležité.
3. Zabezpečení softwaru vs. zabezpečení aplikací
I když se zabezpečení softwaru a zabezpečení aplikací často pletou, řeší různé problémy. Pochopení toho, jak se překrývají – a kde ne – proto pomáhá týmům aplikovat správnou ochranu ve správných fázích.
Zabezpečení aplikací: Obrana v cíli
Zabezpečení aplikací se zaměřuje na software po jeho sestavení. Jeho cílem je chránit spuštěné aplikace před útoky a zahrnuje:
- Penetrační testování
- Autentizace a řízení přístupu
- Firewally webových aplikací
- Monitorování a opravy za běhu
To se shoduje s Ověření zabezpečení aplikace OWASP Standard (ASVS), který stanoví kritéria pro bezpečnou funkčnost a architekturu v nasazených aplikacích.
Zabezpečení softwaru: Ochrana již od návrhu
Pokud je zabezpečení aplikací reaktivní, softwarové zabezpečení je proaktivní. Zahrnuje dřívější fáze – psaní kódu, správu závislostí, pipeline integrita a další. Podrobně jsme se o tom bavili v části 2, ale klíčové ponaučení zní takto:
🖋️ Bezpečnostní software je o bezpečném budování. Zabezpečení aplikací je o bezpečném provozu..
Jak vysvětluje NIST ve svém dokumentu Secure Software Rozvojový rámecModerní hrozby vyžadují, aby zabezpečení bylo součástí procesu – nikoli dodatečně přišroubováno.
Jak oba přístupy ovlivňují dodavatelský řetězec softwaru
Oba přístupy jsou zásadní. Včasné zastavení hrozeb je však rychlejší, levnější a efektivnější než jejich oprava po nasazení.
Například:
- Škodlivý balíček vložený do procesu sestavení nebude zachycen firewallem.
- Uniklé tajemství v Gitu commit se při běhové kontrole nikdy nemusí zobrazit.
Tento posun je důvodem, proč stále více organizací zavádí bezpečnostní platformy s kompletním životním cyklem, jako je Xygeni, které propojují obě disciplíny zabezpečením dodavatelského řetězce softwaru – od kódu až po cloud.
4. Pochopení hrozeb v celém dodavatelském řetězci softwaru
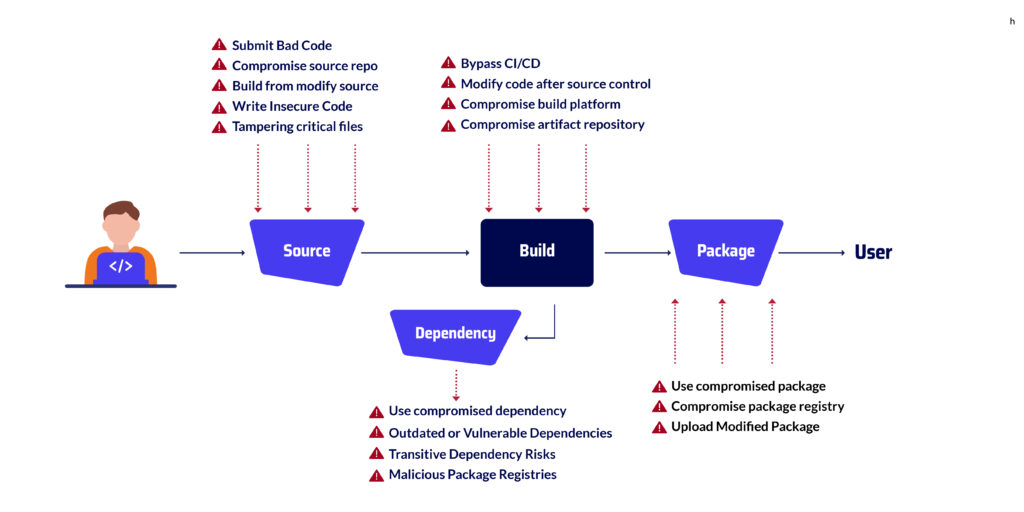
Pro efektivní zabezpečení vašich systémů je zásadní nejprve pochopit, kde se hrozby objevují v rámci dodavatelského řetězce softwaru. Tento řetězec zahrnuje všechny fáze od psaní kódu až po nasazení a provoz softwaru v produkčním prostředí a každá fáze představuje specifická rizika. S ohledem na to si rozeberme klíčové fáze a specifické zranitelnosti, které představují.
Fáze zdroje: Kde začíná softwarová bezpečnost
Zde se kód vytváří, kontroluje a committed. Nicméně i v tomto raném bodě jsou hrozby již přítomny. Například:
- Škodliví přispěvatelé nebo balíčky s překlepy mohou zavést nebezpečný kód.
- Nesprávně nakonfigurované repozitáře Git mohou odhalit citlivé konfigurace.
- Vývojáři někdy commit tajemství náhodou, čímž ohrožují systémy
→ Prozkoumejte více: Hrozby ve fázi zdroje
Fáze balíčku: Řízení rizik třetích stran
Správa závislostí je nezbytná, ale také riskantní. Útočníci často zneužívají:
- Útoky na zmatení závislostí s využitím podobně pojmenovaných knihoven
- Zastaralé nebo zranitelné balíčky s otevřeným zdrojovým kódem, které jsou stále široce používány
- Neověřený kód třetí strany integrovaný bez důkladného ověření
→ Ponořte se hlouběji: Hrozby ve fázi balíčku
Fáze výstavby: Zajištění CI/CD Workflow
váš CI/CD pipeline kompiluje kód a vytváří nasaditelné artefakty. Jeho složitost z něj bohužel dělá atraktivní cíl. Mezi běžné problémy patří:
- Změněné sestavení nebo nepodepsané binární soubory, které zůstanou bez povšimnutí
- Nezabezpečené nebo ohrožené automatizační skripty
- Výchozí nebo neověřené proměnné prostředí
→ Čtěte dále: Hrozby ve fázi sestavení
Nasazení a provoz: Poslední – ale ne jediná – frontová linie
I v produkčním prostředí jsou aplikace stále zranitelné. Útočníci, kteří dříve nainstalovali škodlivý kód, jej mohou aktivovat po nasazení, a často se tak vyhnout tradičním metodám detekce. Zabezpečení za běhu proto zůstává klíčovou součástí celkového zabezpečení.
→ Viz příklady: Významné útoky na kompromitaci dodavatelského řetězce
Proč je vizualizace klíčem k zabezpečení dodavatelského řetězce
Celkově vzato, mnoho týmů nemá jasný přehled o tom, jak jejich kód prochází jednotlivými fázemi. Tento nedostatek přehledu vytváří slepá místa, která útočníci rádi zneužívají. Proto jsou nástroje pro vizualizaci dodavatelského řetězce softwaru nepostradatelné. Umožňují vám:
- Zmapujte každou komponentu, proces a zainteresovanou stranu ve vaší pipeline
- Odhalte slabá místa a systémové zranitelnosti
- Jasně a s jistotou vystopujte problémy zpět k jejich původu
→ Zjistěte více: Zvládnutí vizualizace SSC
Dejte mi vědět, zda byste chtěli toto přidat do formátovaného dokumentu, nebo zda potřebujete pomoc s přepracováním následujících částí pro dosažení stejného tónu a struktury.
5. Nejlepší postupy pro zabezpečení softwaru: Začlenění ochrany do vašeho pracovního postupu
Silné zabezpečení softwaru nepramení z oprav na poslední chvíli – pramení z budování bezpečných návyků v rané fázi a důsledného budování bezpečných návyků. Ve skutečnosti nejefektivnější týmy nezavádějí zabezpečení až na konci, ale místo toho ho začleňují do celého životního cyklu vývoje. Tento proaktivní přístup zabezpečuje dodavatelský řetězec softwaru zevnitř ven – aniž by zpomaloval týmy.
Níže jsou uvedeny základní postupy, které vám pomohou chránit váš pracovní postup od vývoje až po nasazení:
Posun doleva s bezpečným rozvojem
V první řadě včasné odhalení problémů šetří čas a zabraňuje jejich odhalení. Integrujte zabezpečení přímo do vývoje pomocí:
- Vynucování bezpečného kódování standards
- Spuštění statického testování zabezpečení aplikací (SAST) v reálném čase
- Blokování commitkteré obsahují tajné kódy nebo vysoce rizikové vzory kódu
Tento přístup zajišťuje, že zabezpečení softwaru začíná u vývojáře – nikoli u auditora.
Použijte SCA s dosažitelností a EPSS
Místo honění se za každým CVE se zaměřte na to, na čem záleží. Využijte analýzu složení softwaru (SCA) nástroje, které:
- Zvýrazněte, které zranitelnosti jsou ve vašem kódu skutečně dosažitelné
- Stanovení priorit rizik na základě metrik systému EPSS (Exploit Prediction Scoring System)
Vaše týmy tak rychle opraví to, co lze zneužít, a zároveň ignorují irelevantní šum.
Zabraňte odhalení tajemství
Další klíčový bod: tajné údaje, jako jsou tokeny, přihlašovací údaje a klíče API, nepatří do zdrojového kódu. Používejte automatizované skenery k detekci a blokování tajných údajů dříve, než budou odhaleny. commitA pokud dojde k úniku? Okamžitě jej otočte a incident zaznamenejte do auditních záznamů.
Zamkněte si CI/CD Pipelines
Stejně důležité je vaše pipelineby měly být považovány za produkční systémy. To znamená:
- Vynucení přístupu s nejnižšími oprávněními
- Podepisování a ověřování všech artefaktů sestavení
- Ověřování nástrojů a pluginů před použitím
S tímto na paměti, zatvrzelý CI/CD proces se stává vaší nejsilnější obrannou linií proti vnitřním i vnějším zásahům.
Monitorování v reálném čase s detekcí anomálií
I s přísnými kontrolami je monitorování klíčové. Použijte detekci anomálií k identifikaci:
- Neočekávané změny kódu nebo konfigurace
- Podezřelý commit chování
- Vzory přístupu mimo běžné základní linie
Viditelnost v reálném čase vám umožňuje zastavit problémy před stávají se incidenty.
Automatizace dodržování předpisů v celém životním cyklu
A konečně, nezapomínejte na připravenost na regulační požadavky. Automatizace bezpečnostních kontrol nejen prosazuje osvědčené postupy, ale také pomáhá splňovat požadavky rámců, jako jsou DORA, NIS2 a další. Zajistěte, aby vaše nástroje mohly:
- Spouštět automatizované kontroly napříč fázemi
- Shromažďujte důkazy a protokoly
- Prokázat kontrolní pokrytí během auditů
Tímto způsobem se dodržování předpisů stává vedlejším produktem bezpečného inženýrství – nikoli překážkou.
Bezpečný vývoj softwaru: 8 osvědčených postupů
Objevte osvědčené postupy pro bezpečný vývoj softwaru, které vám pomohou zvýšit integritu, snížit rizika a zajistit spolehlivost softwaru.
6. Základní nástroje pro moderní softwarovou bezpečnost
Přiznejme si to – lidé a procesy jsou důležití, ale nástroje jsou to, co dělá bezpečnostní software skutečným. Bez automatizace a přehledu je téměř nemožné držet krok. A protože dodavatelský řetězec softwaru má tolik pohyblivých částí, vaše nástroje musí pokrývat více než jen váš kód.
Níže je uveden rozpis nástrojů, které by měl používat každý moderní tým. Nejen proto, že se jedná o osvědčené postupy, ale také proto, že šetří čas, snižují riziko a usnadňují dodržování předpisů.
Statické a dynamické testování bezpečnosti aplikací (SAST a DAST)
Začít, SAST Nástroje prohledávají váš kód ještě před jeho spuštěním. Zachycují věci jako SQL injection, nezabezpečenou logiku nebo tajné kódy v prostém textu – během vývoje, ne po něm.
Mezitím, DAST volí jiný přístup. Testuje vaše živé aplikace zvenčí a simuluje skutečné útoky, aby našel věci, jako jsou narušené kontroly přístupu nebo odhalené koncové body.
Oba jsou užitečné. Společně vám ale pomáhají vytvářet a provozovat software, který je bezpečný již od návrhu – a bezpečný i v produkčním prostředí.
Analýza složení softwaru (SCA)
Téměř každá aplikace dnes závisí na open source. To je skvělé pro rychlost, ale ne vždy pro bezpečnost.
SCA nástroje prohledejte závislosti a knihovny třetích stran a zjistěte známé zranitelnosti. Ale ty nejlepší jdou ještě dál. Používají analýza dosažitelnosti abyste zjistili, zda váš kód skutečně volá zranitelnou funkci. A s Skóre EPSS, získáte lepší představu o tom, co by se mohlo ve volné přírodě zneužívat.
Jinými slovy, nejde jen o to, co je rozbité – jde o to, co je skutečně riskantní.
Infrastruktura jako kód (IaC) Zabezpečení
Protože se infrastruktura nyní píše v kódu, lze ji kontrolovat, verzovat a – ano – využívat. A právě tam… IaC security vypovídací
Prohledáváním souborů Terraform, Helm nebo Kubernetes vám tyto nástroje pomohou odhalit věci, jako jsou příliš permisivní role, otevřené porty nebo chybějící ovládací prvky, než je spustíte.
Výsledkem je, že vaše cloudová nastavení zůstanou čistá, konzistentní a kompatibilní s předpisy.
Application Security Posture Management (ASPM)
Bezpečnostní nástroje mohou být hlučné. Upozornění se hromadí a je těžké vědět, na čem záleží. Proto… ASPM platformy existují.
Načítají data z vaší kódové základny, závislostí, CI/CD pipelinea cloudových prostředí – poté prioritizujte problémy na základě skutečného rizika. Získáte kontext, nejen kontrolní seznamy.
Pokud se snažíte spravovat zabezpečení bez zpomalení doručování, ASPM je dashboard nevěděl jsi, že potřebuješ.
Detekce tajných kódů a detekce anomálií
Buďme upřímní: tajemství unikají. Klíče API, tokeny a přihlašovací údaje se stále dostávají commituloženo do repozitářů – a to i zkušenými týmy.
Detekce tajemství nástroje tomu v první řadě zabrání. A pokud se něco vytratí, detekce anomálií zastává se úkolů – nahlašuje neobvyklé změny, upravené sestavení nebo podivné commit vzory.
Tyto nástroje společně zvyšují povědomí o vašem pipeline.
Proč na tom všem záleží
Nejsou to jen příjemné věci. Jsou to základy pro každý tým, který bere bezpečnostní software vážně. Když se útočníci mohou dostat k vašemu repozitáři, vaše pipeline, nebo vaše balíčky třetích stran, potřebujete krytí napříč všemi oblastmi.
Nástroje jako Xygeni toto vše spojují do jedné platformy. Takže namísto spojování věcí dohromady získáte plný přehled – od kódu až po cloud – s automatizací, upozorněními a vestavěnou ochranou v reálném čase.
7. Doporučené zdroje na Softwarová bezpečnost a Ochrana dodavatelského řetězce
Externí průvodci a Standards
Tyto zdroje nabízejí praktický doplněk ke strategiím popsaným v této příručce.
8. Závěr: Proč je softwarová bezpečnost základem kontinuity podnikání
Tak to shrňme. V dnešní situaci s hrozbami, kde útočníci již nečekají na produkci a mohou zaútočit kdekoli ve vašem nástrojovém řetězci, softwarové zabezpečení není jen příjemná věc – je nezbytná. Pokud vaše sestavení, závislosti nebo CI/CD pipelines nejsou chráněny, váš kód také ne.
Jinými slovy, bezpečnostní software je to, co dává vašemu týmu jistotu, že může rychle odeslat zakázku – aniž by ohrozil podnikání. Umožňuje vám:
- Zachyťte problémy dříve, než se dostanou do produkčního prostředí
- Prokažte soulad s rámcemi, jako jsou DORA a NIS2
- Rychle se vzpamatuj, když se něco stane
Především jde o to, jak chráníte své softwarový dodavatelský řetězec od konce do konce. Když pochopíš co je softwarová bezpečnost, můžete jej konzistentně aplikovat v každé fázi – od psaní zabezpečeného kódu a správy tajných kódů až po prověřování komponent třetích stran a monitorování anomálií.
A i když žádný systém není dokonalý, správná ochrana znamená, že nezačínáte od nuly, když se něco pokazí.
🔧 Konečné cesty
Začněte s bezpečností brzy SDLC a zařaďte to do svého pracovního postupu
Zabezpečte každou fázi svého dodavatelského řetězce, nejen výrobu
Používejte moderní nástroje, jako je SCA, IaC skenování a detekce anomálií
Udržujte si náskok před předpisy díky vestavěné automatizaci dodržování předpisů

Často kladené otázky: Odpovědi na vaše otázky týkající se bezpečnosti softwaru a dodavatelského řetězce
Jaký je nejlepší bezpečnostní software?
Neexistuje univerzální nejlepší, ale nejúčinnější. bezpečnostní software je platforma, která se přizpůsobí celému vašemu vývojovému postupu a zároveň proaktivně snižuje riziko. V ideálním případě by měla kombinovat monitorování v reálném čase, detekci zranitelností, skenování tajných dat, detekci anomálií a automatizaci dodržování předpisů – to vše v jedné platformě.
To je přesně to, co Xygeni přináší.
Náš platforma pro komplexní zabezpečení aplikací (AppSec) je konstruován tak, aby zajistil celý softwarový dodavatelský řetězec, od kódu až po nasazení. Ať už píšete bezpečný kód, spravujete závislosti třetích stran, chráníte své CI/CD pipelinenebo ověřování artefaktů před vydáním – Xygeni se o vás postará.
Bezproblémově se integruje s vašimi stávajícími nástroji DevOps a poskytuje centralizovaný přehled a praktické poznatky, takže váš tým může zůstat v bezpečí, aniž by se zpomalilo dodávání.
Je vhodné povolit automatické aktualizace bezpečnostního softwaru?
Ano, ve většině případů. Povolení automatických aktualizací zajistí, že váš bezpečnostní software bude mít nejnovější definice hrozeb a opravy. Tím se minimalizuje vystavení nově objeveným zranitelnostem – což je obzvláště důležité v rychle se měnících prostředích.
Co je to software supply chain security?
Software supply chain security je praxe ochrany každého kroku vývoje a dodávek softwaru. To zahrnuje správu závislostí na open-source softwaru, zabezpečení sestavení pipelines, ověřování artefaktů a monitorování neoprávněných změn v průběhu celého životního cyklu.
Který SBOM Je platforma nejlepší pro ochranu dodavatelského řetězce softwaru?
Nejlepší SBOM Platformy (softwarové kusovníky) jdou nad rámec pouhého výpisu závislostí. Pomáhají také vyhodnocovat rizika, detekovat zranitelnosti a udržovat shodu s předpisy. Vyberte si takovou, která se integruje do vašeho stávajícího řetězce nástrojů a poskytuje praktické informace – Xygeni to nabízí jako součást svého balíčku zabezpečení dodavatelského řetězce.
Co dělá software pro řízení dodavatelského řetězce?
Software pro řízení dodavatelského řetězce v tradičním smyslu pomáhá firmám sledovat logistiku a zásoby. V kontextu softwaru se však jedná o nástroje, které monitorují tok kódu, komponent a přispěvatelů – a zajišťují tak, aby každý kus byl ověřen, důvěryhodný a bezpečný.
