






DevSecOpsのベストプラクティス:拡張性のある実践的なDevSecOps戦略を実装する方法
DevSecOpsは単なる流行語ではなく、開発、セキュリティ、運用チームが連携して安全なソフトウェアをより迅速に提供できるようにする革新的なアプローチです。DevSecOpsのベストプラクティスを探している方、実践的なDevSecOpsワークフローを検討している方、あるいは開発速度を落とさずにDevSecOpsを導入する方法を知りたい方は、まさにここが最適な場所です。
この OWASP DevSecOpsガイドラインセキュリティを全体に組み込む SDLC 信頼、回復力、そしてスピードを築くための鍵となる。
DevSecOpsの実装方法:強固な基盤から始める
DevSecOps の実装方法を理解するには、人、プロセス、 ソフトウェア全体にわたるツール pipeline. 開始方法は次のとおりです。
実践的なDevSecOpsを取り入れる文化を育む
組織内の壁を取り払い、共同所有意識を促進しましょう。DevSecOpsを実践するには、開発チーム、運用チーム、セキュリティチームが初日から連携することが重要です。
ベストプラクティス: 部門横断的なワークショップを開催し、共通の指標を割り当て、デフォルトでセキュリティが確保された開発者ワークフローを作成する。
DevSecOpsのベストプラクティスでセキュリティを早期に導入する
セキュリティ対策を前倒しすることは、問題解決の一部分に過ぎない。 スピードを犠牲にすることなくセキュアな開発を本格的に導入するには、DevOpsとDevSecOpsがどのように連携して機能するのかを理解することが不可欠です。 DevOpsとDevSecOpsの違いを探ってみよう Xygeni がセキュリティをシームレスに統合するのに役立つ方法をご覧ください pipeline―配送速度を落とすことなく。
ベストプラクティス: Xygeniの製品を使用する CI/CD-ネイティブ SAST コードがステージング環境に到達する前に脆弱性を検出する。
Xygeni用語集
DevSecOpsとは何ですか?
DevSecOpsとは、ソフトウェア開発ライフサイクルのあらゆる段階にセキュリティを統合する手法であり、チェックを自動化し、開発、セキュリティ、運用チーム間でセキュリティを共通の責任とするものです。
DevSecOpsのベストプラクティス:コンテキストに基づいて自動化と優先順位付けを行う
基盤が構築されたら、セキュリティの拡張はインテリジェントな自動化とリスクベースの設計にかかっています。cisイオン生成。
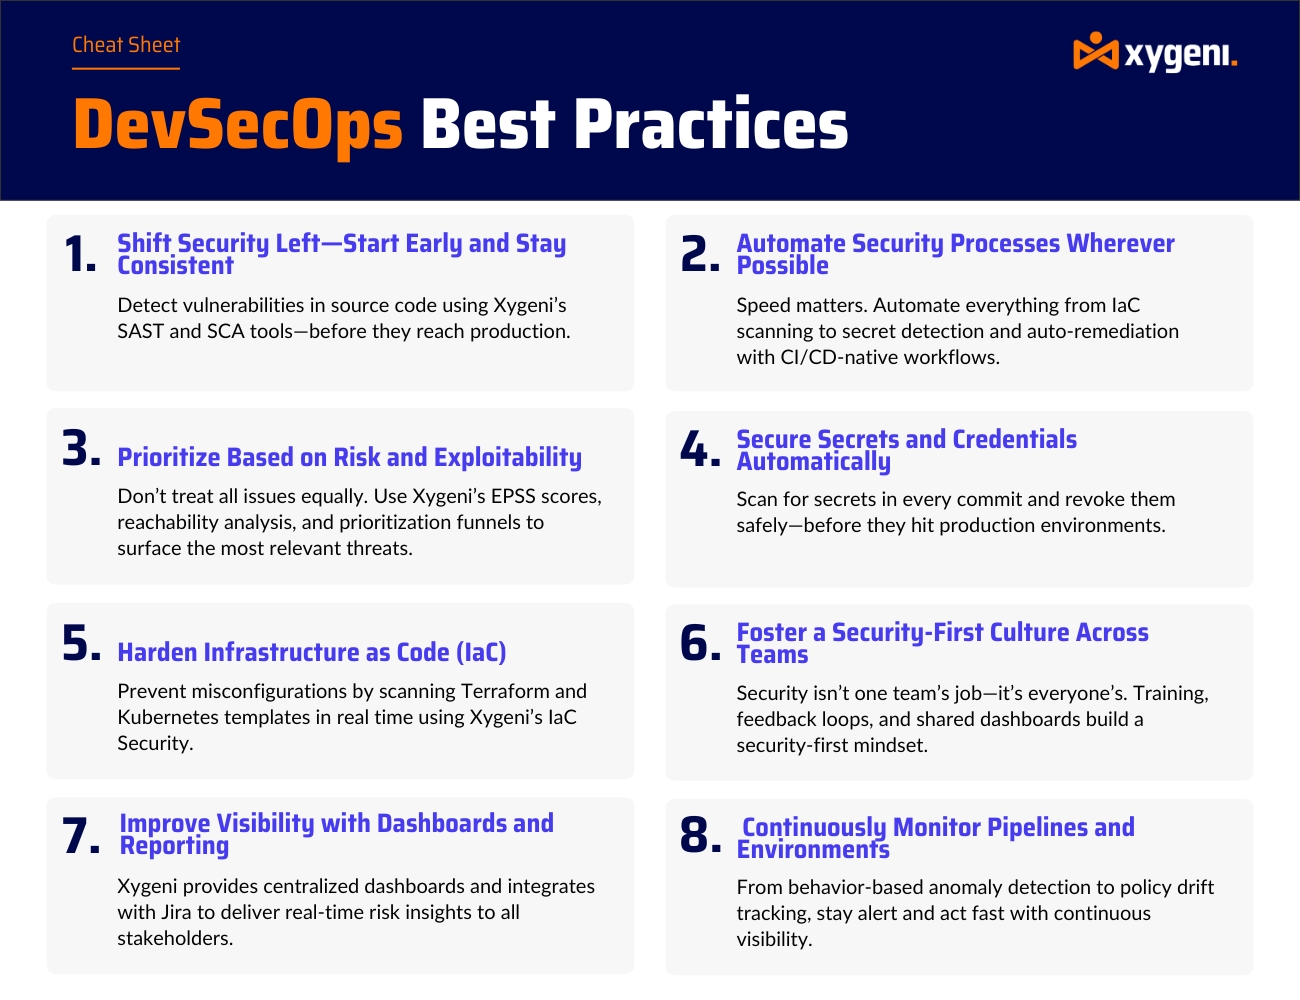
セキュリティテストを自動化して、 CI/CD
手動テストでは追いつけません。DevSecOpsのベストプラクティスでは、ワークフローを阻害することなくセキュリティを強制する自動化ツールが求められます。
ベストプラクティス: DASTを統合し、 SCA秘密のスキャン、そして IaC security ビルドに pipelineXygeniを使用しています。
EPSSと到達可能性スコアリングに関する問題の優先順位付け
すべての脆弱性が同じように重要というわけではありません。実践的なDevSecOpsとは、悪用可能で、アクセス可能で、関連性のある脆弱性に焦点を当てることを意味します。
ベストプラクティス: Xygeniの製品を使用する EPSSに基づく優先順位付け アラート疲労を軽減し、最も重要な問題を解決するためのファネルを構築する。
インフラストラクチャ、シークレット、および監視のための実践的なDevSecOps
セキュリティはアプリケーション層だけにとどまりません。これらのDevSecOpsのベストプラクティスは、開発者が日々直面する最も一般的なリスク領域に対処します。
機密情報と認証情報を自動的に保護する
経験豊富なチームでさえ leak secret実践的なDevSecOpsには、自動化されたシークレットスキャンおよび失効ツールが必要です。
ベストプラクティス: Xygeniを使用すれば、ハードコードされた秘密情報をリアルタイムで検出して無効化できます。手動での調査は不要です。
インフラストラクチャをコードとして強化する(IaC)
IaC テンプレートはセキュリティレビューをすり抜けてしまうことが多い。しかし、DevSecOpsのベストプラクティスでは、アプリケーションコードと同様に厳しくチェックされる。
ベストプラクティス: スキャン テラフォーム, Kubernetes、および Helm チャート ザイジェニの IaC security エンジンを動作させ、安全なデフォルト設定を適用します。
可視性と監視:DevSecOpsの中核となるベストプラクティス
セキュリティ対策は、それが可視化されて初めて効果を発揮します。だからこそ、DevSecOpsの実装には必ず監視と報告が含まれるのです。
建設 Dashboard実際のリスクを反映したもの
監査証跡を表示する場合でも、日々の警告を表示する場合でも、一元化された dashboardDevSecOpsの規模拡大を支援します。
ベストプラクティス: Xygeniの製品を使用する dashboard脆弱性、修復状況、コンプライアンス状況をリアルタイムで追跡するためのツール。
継続的に監視 Pipeline異常に関するs
脅威は週次報告を待ってはくれません。リアルタイムの行動監視を含むDevSecOpsのベストプラクティスを活用しましょう。
ベストプラクティス: 管理されたスキャンを実行して検出します pipeline Xygeni では、権限昇格や悪意のあるワークフロー変更などの異常を検出できます。
さらに詳しく知りたいですか?
DevSecOpsに関するコンテンツ全体を読んで、Xygeniがコードからクラウドまで、チームが安全なソフトウェアを構築するのをどのように支援しているかをご覧ください。
現代のチームにとってDevSecOpsのベストプラクティスが重要な理由
開発とデリバリー全体にDevSecOpsのベストプラクティスを適用することで pipelineこれにより、チームはソフトウェアを安全かつ自信を持って出荷できるようになります。この分野に初めて参入する場合でも、既に規模を拡大している場合でも、DevSecOpsを正しく実装する方法を知ることは、長期的な成功に不可欠です。

