





急速に変化するサイバーセキュリティ分野は ソフトウェア構成分析とは何か (SCA) 重要な技術用語。 SCA ソフトウェア構成分析ツールは、セキュリティ、ライセンス遵守、ソフトウェアアプリケーションの完全性を維持する上で不可欠です。既知の脆弱性を持つオープンソースコンポーネントの検出と修復を自動化します。しかし、ソフトウェア構成分析ツールはどのようにして誕生し、なぜ不可欠なものとなったのでしょうか?
ソフトウェア構成分析の起源
ソフトウェア構成分析とは何か、そしてなぜそれが開発されたのか?
ソフトウェア構成分析とは何か、そしてそれはどのようにして生まれたのか? SCA これは、オープンソースソフトウェア(OSS)の利用増加と、現代のアプリケーション開発におけるサードパーティライブラリの普及に対応する必要性から生まれたものです。企業は開発サイクルの短縮とコスト削減を目指す中で、これらの再利用可能なコンポーネントにますます注目するようになりました。
しかし、この変化は、セキュリティ上の脆弱性への対処やオープンソースに関連するライセンス問題など、新たな問題をもたらした。
開発者は以前はこれらのコンポーネントの手動在庫管理をしなければならなかった SCA 従来型の手法が採用されていましたが、これはエラーが発生しやすく、時間のかかるプロセスでした。より体系的なアプローチを求める声から、これらのコンポーネントのリスクを自動的にスキャン、識別、評価できるツールと手法が開発されました。現在、このアプローチはソフトウェア構成分析として知られています。
ソフトウェア構成分析:公式定義
権威ある情報源からの定義がいくつかあります。これらの情報源はすべて、 ソフトウェア構成分析 今日のサイバーセキュリティの世界では。
Linux Foundation その中で 評価のためのオープンガイド SCA ツール, 説明する SCA as 「現代のソフトウェア開発手法における重要な要素であり、コードベース内のオープンソースコンポーネントを特定し、そのセキュリティ脆弱性を評価し、ライセンス義務の遵守を確保することを目的としている。」 この定義は、 SCA ソフトウェア開発におけるセキュリティリスクと法的リスクの両方を管理する上で重要な役割を果たす。
OWASP (オープンウェブアプリケーションセキュリティプロジェクト)ソフトウェアセキュリティの向上に専念する非営利団体は、次のように説明しています。 SCA として サードパーティ製およびオープンソースのソフトウェアとハードウェアコンポーネントの使用に伴う潜在的なリスク領域を特定するプロセス。
NIST (国立研究所) Standard(技術)セキュリティガイドラインでは、 SCA ソフトウェアアプリケーション内でサードパーティ製コンポーネントやオープンソースコンポーネントを使用する際に伴うリスクを特定し、管理する上で役立ちます。NISTのガイドラインは、業界を問わずサイバーセキュリティ対策のベンチマークとして広く用いられています。
ソフトウェア構成分析を実践的に定義する
これで、 ソフトウェア構成分析 ソフトウェア構成分析がどのようにして生まれたのか、そして業界リーダーがどのように定義しているのかを、より分かりやすい言葉で解説し、ソフトウェア構成分析とは何かを真に理解しましょう。
ソフトウェア構成分析は、オープンソースおよびサードパーティ製ソフトウェアコンポーネントに関連するリスクを組織が特定、評価、軽減するのに役立つセキュリティ手法です。. 脆弱性のスキャン、ライセンス問題の確認、ソフトウェアサプライチェーンのセキュリティ確保といったプロセスを自動化します。
カスタムコードの脆弱性に焦点を当てる従来のセキュリティ対策とは異なり、ソフトウェア構成分析は社内開発ソフトウェアにとどまらず、アプリケーションで使用されるすべての外部依存関係が安全で、法的要件を満たし、既知の脅威から解放されていることを保証します。
組織がオープンソースソフトウェアへの依存度を高めるにつれ、ソフトウェア構成分析は現代のDevSecOps戦略の重要な要素となっています。これにより、開発者とセキュリティチームは開発プロセスを遅らせることなく、安全なアプリケーションを維持することが可能になります。
ソフトウェア構成分析ツールを統合することで CI/CD pipelineこれにより、チームはセキュリティチェックを自動化し、脆弱性を早期に検出し、展開前の土壇場での予期せぬ事態を回避できます。サプライチェーン攻撃が増加している時代において、堅牢なソフトウェア構成分析戦略を持つことはもはや選択肢ではなく、必須事項となっています。
のメリット ソフトウェア構成分析
弱点の検出と解決: ソフトウェア構成分析 これらのツールは、既知の脆弱性がないかコードベースを継続的に監視します。そして、エンジニアが脆弱性が悪用される前に対処できるよう、重要な情報を提供します。
ライセンスコンプライアンスを維持する: ソフトウェア構成分析 サードパーティ製コンポーネントのライセンス管理を監督します。これにより、法的リスクを回避し、各コンポーネントの使用条件への準拠を確保します。
高度なセキュリティ態勢: 統合されると SDLC, SCA 攻撃対象領域を縮小するのに役立ちます。また、敵対者にとって攻撃の標的となる可能性をより低くします。
Why SCA サイバーセキュリティにおいて不可欠
今日、ソフトウェア構成分析はこれまで以上に重要になっています。ソフトウェアサプライチェーン攻撃は進化を遂げ、サードパーティの脆弱性は、直接的なコード攻撃と同様に危険なものとなっています。
攻撃者は、広く利用されているオープンソースコンポーネントを標的にするケースが増えている。これらの依存関係はしばしば脆弱性となり、本来は安全なアプリケーションへの容易な侵入経路となる。
無し SCA組織は、自社のソフトウェアを、目に見えないながらも深刻なセキュリティリスクに晒したままにしている。サードパーティ製ソフトウェアの依存関係を保護することは、もはや選択肢ではなく、必須事項となっている。
SCA AppSec の分野で
ソフトウェア構成分析(SCAはアプリケーションセキュリティにとって不可欠です。サードパーティコンポーネントのリスクに対処することで、既存のセキュリティテスト手法を強化します。
静的アプリケーションセキュリティテスト(SASTは、独自に作成したコードの脆弱性を特定します。ただし、外部依存関係は分析しません。 SCA このツールは、オープンソースライブラリとサードパーティライブラリをスキャンし、既知の脆弱性と潜在的な脆弱性を検出することで、このギャップを埋めます。
例えば、私たちのブログ記事では、 SCA vs SASTアプリケーションセキュリティにおける主な違い" これらの方法がどのように連携して機能するのかを説明します。 SCA オープンソースの依存関係などの外部コードに焦点を当て、 SAST 社内で開発されたコードを検証します。また、SafeDev Talk のエディションもご覧ください。 SCA or SAST – それらはどのように互いを補完し合い、より強力なセキュリティを実現するのでしょうか?
一緒に、 SCA (NAIST) と SAST 包括的なセキュリティ戦略を策定する。 SAST 開発者によって引き起こされる問題を防ぐのに役立ちますが、 SCA 外部からの脅威からアプリケーションを保護します。
ソフトウェア構成分析ツールの仕組み
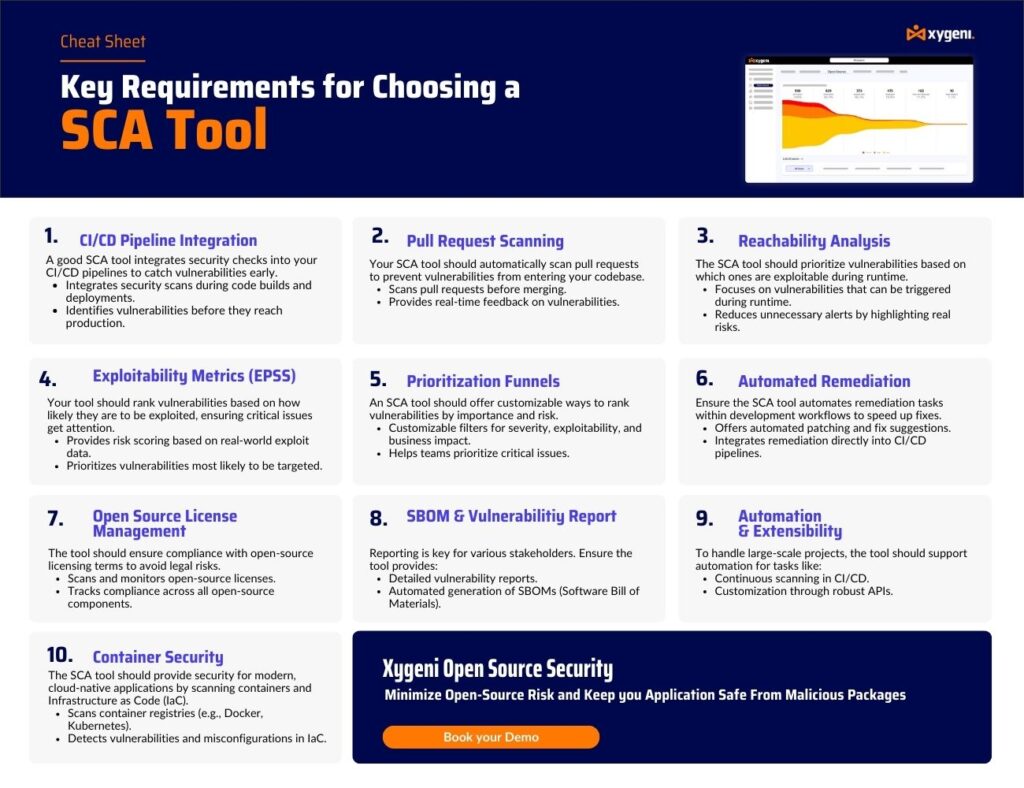
安全なソフトウェアを構築するには、チームはソフトウェア構成分析(SCA)とは何か、そしてどのように機能するか。現代のアプリケーションはオープンソースおよびサードパーティのコンポーネントに依存しているため、脆弱性を発見し、リスクを管理し、コンプライアンスを確保することが不可欠です。
ソフトウェア構成分析ツールは、チームがソフトウェアの依存関係におけるセキュリティ上の脅威を検出、評価、修正するのを支援することで、このプロセスを自動化します。その仕組みを見ていきましょう。
1. コンポーネントの発見
ソフトウェア構成分析の最初のステップは、すべてのソフトウェア依存関係を特定することです。現代のアプリケーションは多くのオープンソースライブラリを使用しており、開発者が必ずしも追跡していないネストされた依存関係を取り込むものもあります。
SCA ツールはリポジトリ、パッケージマネージャ、ビルド ファイルをスキャンして、すべての直接的および推移的 (間接的) の依存関係を検出します。スキャン後、ソフトウェア部品表 (SBOM)—コンポーネント、バージョン、およびソースの詳細なリスト。
この可視性により、チームはセキュリティリスクをチェックする前に、コードベースに何が含まれているかを正確に把握できます。
2. 脆弱性の検出
ソフトウェア構成分析ツールが依存関係をマッピングしたら、次のステップはセキュリティリスクを見つけることです。 SCA ツールは、以下のようなよく知られた脆弱性データベースに対してコンポーネントをチェックします。
- National Vulnerability Database(NVD) ―広く利用されている政府データベース。
- 一般的な脆弱性と暴露 (CVE) 既知のセキュリティ上の欠陥に関する世界的なリスト。
- GitHub セキュリティアドバイザリ セキュリティ研究者およびパッケージ管理者からの報告。
- その他のセキュリティ情報源 ―一部のツールには、民間の脅威インテリジェンスも含まれています。
コンポーネントのバージョンを既知の脆弱性と照合することにより、 SCA これらのツールは、ソフトウェアをリリースする前にセキュリティ上の問題を修正できるよう、チームに早期に警告を発します。
3. ライセンス遵守の確保
多くのオープンソースコンポーネントには法的要件が伴います。無料で使用できるものもあれば、改変、再配布、商用利用を制限しているものもあります。
ソフトウェア構成分析ツールは、各コンポーネントのライセンスをチェックし、次のような問題点を指摘します。
- 互換性のないライセンス条項 ―一部のライセンス(例:GPL)では、プロプライエタリソフトウェアをオープンソース化することが義務付けられている。
- 帰属要件 ―一部のライセンスでは、文書に適切なクレジット表記が義務付けられています。
- 禁止されている使用方法 – 特定のライセンスは商用または enterprise 分野の様々なアプリケーションで使用されています。
ライセンス遵守状況を早期に確認することで、チームは法的リスクや社内方針との衝突を回避できる。
4.リスクの優先順位付け
すべてのセキュリティ問題が即座に対応を必要とするわけではありません。脆弱性の中には重大なものもあれば、リスクの低いものもあります。 SCA セキュリティ脅威のランク付けツールは、以下の基準に基づいて脅威をランク付けします。
- 重症度スコア(CVSS、EPSS) 脆弱性の危険性を測定します。
- 悪用可能性 攻撃者が実際の攻撃でこの問題を悪用しているかどうかを示します。
- ビジネスへの影響 ―脆弱性が重要なソフトウェア機能に影響を与えるかどうかを確認します。
高度なソフトウェア構成分析ツールの中には、到達可能性分析を用いるものもあり、これは脆弱なコードが実際にアプリケーション内で実行されるかどうかを判断するものです。これにより誤検知が減り、チームは真の脅威に集中できるようになります。
5.継続的な監視
新たな脆弱性は日々出現しています。昨日まで安全だったパッケージが、明日にはセキュリティリスクとなる可能性もあります。ソフトウェアのセキュリティを維持するには、一度のスキャンだけでは不十分です。
ソフトウェア構成分析ツールは、依存関係を継続的に監視し、 CI/CD pipeline開発ワークフロー。それらは:
- 既存コンポーネントにおける新たな脆弱性を検出する。
- 新たなセキュリティ脅威が発生した際に、リアルタイムでアラートを送信します。
- 開発プロセス全体を通してセキュリティチェックを自動化する。
依存関係を常に監視することで、チームは定期的なレビューを待つことなく、脆弱性が発見され次第すぐに修正することができます。
6. 脆弱性の修正と修復ガイダンス
セキュリティ上の問題点を見つけるのは仕事の半分に過ぎず、チームはそれらを解決するための明確な計画も必要とする。 SCA ツールは、開発者が問題を迅速に解決できるよう、次のような提案を行います。
- 依存関係のより安全なバージョン パッチ適用済みのリリースにアップグレードします。
- 代替図書館 ・メンテナンスされていない部品や危険な部品を交換する。
- セキュリティパッチ アップグレードが不可能な場合は、利用可能な修正プログラムを適用する。
高度なソフトウェア構成分析ツールの中には、修復を自動化するものもあり、 pull requests 修正を行うことで、手作業を減らし、パッチ適用を迅速化します。
Xygeniの高度な SCA 解決策
従来のソフトウェア構成分析(SCA)ツールは基本的な脆弱性検出に焦点を当てています。 ザイゲニ より高度なアプローチを採用しています。リアルタイムの脅威インテリジェンス、自動修復、および到達可能性分析を統合することで、精度を向上させ、誤検知を減らし、全体的なセキュリティ体制を強化します。

Xygeniを選ぶ理由 SCA?
- リアルタイムの脅威インテリジェンス 定期的なスキャンに頼るのではなく、脆弱性を即座に検出します。
- 到達可能性分析 脆弱性が実際に実行時に悪用されているかどうかを判断し、誤検知を減らします。
- 自動修復 – 生成する pull requests 即時修正のためのパッチが提供されています。
- CI/CD Pipeline 統合 – 開発を妨げることなく、セキュリティチェックをDevOpsワークフローにシームレスに組み込みます。
- ライセンスリスク管理 オープンソースのライセンス要件への準拠を分析し、徹底させる。
- 早期マルウェア検出 悪意のあるオープンソースパッケージがインストールされる前にブロックし、サプライチェーン攻撃を防止します。
Xygeniがそれぞれをどのように強化するか SCA ステージ
- コンポーネント検出機能の向上 複数の公開レジストリをリアルタイムでスキャンし、ソフトウェアの依存関係を完全に可視化します。
- より正確な脆弱性検出 複数のデータベースから脆弱性を相互参照し、セキュリティ上の欠陥を排除する。
- よりスマートなリスク優先順位付け – 悪用可能性指標を用いて、セキュリティチームが真の脅威となる脆弱性に焦点を当てられるように支援します。
- コンプライアンス管理の強化 – ライセンスチェックを自動化し、会社の方針および規制への準拠を確保します。 standards.
- 積極的な修復 – 自動提案を提供し、パッチを生成します pull requests 脆弱性修正を加速するため。
Xygeniの強化されたソフトウェア構成分析により、組織は継続的なセキュリティ監視、事前cisリスク管理と効率的な修復ワークフローにより、オープンソースの依存関係が安全かつコンプライアンスに準拠し、開発速度が最適化されることが保証されます。
ソフトウェア構成分析によるセキュリティ強化
現代のソフトウェア開発は、これまで以上にオープンソースコンポーネントに依存している。これらのコンポーネントは開発を加速させ、コストを削減する一方で、適切に管理されないとセキュリティ上の脆弱性やコンプライアンス上のリスクをもたらす可能性がある。
ソフトウェア構成分析(SCA)は、チームを支援することで、積極的なソリューションを提供します。
- 完全な可視性を確保するために、すべてのソフトウェアコンポーネントと依存関係を特定してください。
- リアルタイムの脅威インテリジェンスを活用して、脆弱性を早期に検出する。
- オープンソースライセンスの要件を遵守してください。
- 誤検知に時間を費やすのではなく、最も重大な脅威を優先的に対処しましょう。
- 新たなセキュリティリスクが発生した際にそれを検知するため、依存関係を継続的に監視する。
- ガイド付き修復または自動修正により、セキュリティ問題を効率的に解決します。
統合することにより SCA 開発ワークフローに組み込むことで、組織は開発速度を落とすことなく、脅威に先手を打って対応し、コンプライアンスを維持し、ソフトウェアのセキュリティを確保することができます。
高度なものを探しています SCA 解決策をお探しですか?今すぐ無料トライアルをお申し込みいただき、Xygeniがどのようにソフトウェアのセキュリティ強化に役立つかをご確認ください。
よくある質問(FAQ)
1. どのアプリケーションが SCA スキャン?
オープンソースまたはサードパーティのコンポーネントを使用するソフトウェアはすべて、 SCA スキャン。これには以下が含まれます。
- Web およびモバイル アプリケーション React、Django、Spring Bootなど、多くの現代的なフレームワークはオープンソースライブラリに依存している。
- Enterprise ソフトウェアおよびSaaSプラットフォーム これらのアプリケーションは、機能を拡張するために外部依存関係を統合することが多い。
- CI/CD pipelineDevOpsワークフローにおける 継続的インテグレーション環境では、セキュリティチェックが必要な新たな依存関係が頻繁に発生する。
- クラウドネイティブおよびコンテナ化されたアプリケーション – マイクロサービスアーキテクチャはオープンソースコンポーネントに依存しているため、 SCA 重要です。
- API、バックエンドサービス、IoTデバイス これらのシステムはサードパーティ製のパッケージを使用しており、脆弱性がないか監視する必要があります。
オープンソースライブラリは常に進化しているため、定期的なスキャンを行うことで、セキュリティリスクやコンプライアンス上の問題が深刻化する前に対処することができます。
2。 何ですか SCA 走査?
SCA スキャンは、オープンソースの依存関係に対するセキュリティチェックを自動化します。以下のタスクを実行することで、ソフトウェアのセキュリティ確保において重要な役割を果たします。
- すべてのソフトウェアコンポーネントを特定する 完全な可視性を確保するため。
- 既知の脆弱性の検出 セキュリティデータベースとコンポーネントを照合することによって。
- ライセンス遵守状況の確認 法律違反や政策違反を防止するため。
- セキュリティリスクの優先順位付け 深刻度、悪用可能性、およびビジネスへの影響に基づいて決定されます。
- 改善策を提供する あるいは、パッチ適用を迅速化するために修正作業を自動化することさえある。
統合することにより SCA スキャン中 CI/CD ワークフローを活用することで、組織はセキュリティリスクが本番環境に影響を与える前に、早期に検知して修正することができます。
3. ソフトウェア構成分析はどのように行われますか(SCADevOpsで使用されていますか?
DevOps環境においては、スピードとセキュリティは両立しなければならない。 SCA 直接統合 CI/CD pipelines、これによりチームは以下のことが可能になります。
- セキュリティチェックを自動化する 新しいコードをデプロイする前に。
- 脆弱な依存関係を防ぐ コードベースに導入されることから。
- オープンソースライセンスの遵守を確保する 手動追跡なしで。
- リアルタイムで修復案を提供する 開発者が迅速に修正を適用できるようにするためです。
埋め込むことで SCA DevOpsプロセスの初期段階で、チームはセキュリティを「左シフト」することで、リスクが本番環境に到達する前に捕捉することができる。
4. どのくらいの頻度で実行すれば良いですか SCA スキャン?
新たな脆弱性は日々出現するため、一度のスキャンでは不十分です。最善のアプローチは継続的な監視であり、 SCA スキャンは自動的に実行されます CI/CD ワークフロー。これにより、新たな脆弱性が既存の依存関係に影響を与えた場合、チームは即座にアラートを受け取ることができ、迅速な修復が可能になります。
5.缶 SCA ツールは脆弱性を自動的に修正しますか?
はい、上級者向け SCA ツールは、生成することで修復を自動化します pull requests 依存関係の更新やセキュリティパッチの適用などを自動的に行います。これにより手作業が削減され、開発者はワークフローを中断することなく、より迅速に脆弱性を修正できるようになります。