






ทีมรักษาความปลอดภัยทางไซเบอร์จัดการกับช่องโหว่หลายพันรายการในแต่ละเดือน และการจัดลำดับความสำคัญว่าจะแก้ไขช่องโหว่ใดก่อนนั้นอาจเป็นเรื่องที่ยากลำบาก นั่นคือจุดที่... คะแนน CVSS มีบทบาทสำคัญอย่างยิ่ง ระบบการให้คะแนนช่องโหว่ทั่วไป (CVSS) standardกำหนดวิธีการวัดความเสี่ยง ทำให้ การให้คะแนน CVSS มีความสม่ำเสมอในทุกโครงการ นอกจากนี้ การใช้ เครื่องคำนวณ CVSS หรือ เครื่องคำนวณคะแนน CVSSทีมรักษาความปลอดภัยสามารถแปลงข้อมูลช่องโหว่ที่ซับซ้อนให้เป็นผลลัพธ์ที่ชัดเจนและเปรียบเทียบได้ ซึ่งนำไปสู่การแก้ไขปัญหาที่ชาญฉลาดและรวดเร็วยิ่งขึ้น
คะแนน CVSS คืออะไร และทำไมจึงสำคัญ
การขอ คะแนน CVSS เป็นที่ยอมรับในระดับโลก standard พัฒนาโดย FIRST.org เพื่อประเมินความรุนแรงของช่องโหว่ด้านความปลอดภัย
คะแนนมีตั้งแต่ เพื่อ 0 10โดยตัวเลขที่สูงกว่าแสดงถึงข้อบกพร่องที่ร้ายแรงกว่า:
| คะแนน CVSS | ความรุนแรง |
|---|---|
| 0.0 | ไม่มี |
| 0.1 3.9- | ต่ำ |
| 4.0 6.9- | กลาง |
| 7.0 8.9- | จุดสูง |
| 9.0 10.0- | วิกฤต |
สำหรับทีม DevSecOps ตัวเลขเหล่านี้ช่วยในการจัดลำดับความสำคัญของการแก้ไขปัญหา ตัวอย่างเช่น ช่องโหว่ที่มีคะแนน CVSS 9.8 อาจต้องได้รับการแก้ไขทันที ในขณะที่ช่องโหว่ที่มีคะแนน 3.5 อาจรอได้จนถึงรอบการบำรุงรักษาครั้งถัดไป
แม้ว่า CVSS จะประเมินความเสียหายที่อาจเกิดขึ้นจากช่องโหว่ แต่ก็ไม่ได้บ่งชี้ว่าผู้โจมตีได้ใช้ช่องโหว่นั้นในสภาพแวดล้อมจริงหรือไม่ การเข้าใจความแตกต่างนี้เป็นสิ่งสำคัญสำหรับการจัดลำดับความสำคัญของความเสี่ยงในโลกแห่งความเป็นจริง
วิธีการให้คะแนน CVSS
ในทางปฏิบัติ กรอบการให้คะแนน CVSS ใช้กลุ่มตัวชี้วัดสามกลุ่มในการประเมินแง่มุมต่างๆ ของช่องโหว่ แต่ละกลุ่มจึงกำหนดลักษณะการทำงานของปัญหา ตั้งแต่ความสามารถในการถูกโจมตีไปจนถึงผลกระทบที่อาจเกิดขึ้นกับระบบและข้อมูล นอกจากนี้ เครื่องคำนวณคะแนน CVSS ที่เชื่อถือได้ยังทำให้กระบวนการนี้ทำซ้ำได้และโปร่งใส ส่งผลให้ผู้เชี่ยวชาญด้านความปลอดภัยสามารถสื่อสารความรุนแรงของความเสี่ยงได้อย่างชัดเจนยิ่งขึ้น และรักษาระดับความสำคัญที่สอดคล้องกันในทุกทีม
เมตริกพื้นฐาน:
สิ่งเหล่านี้อธิบายถึงคุณลักษณะที่แท้จริงของจุดอ่อน ซึ่งคงที่อยู่เสมอไม่ว่าจะเวลาผ่านไปหรืออยู่ในสภาพแวดล้อมใดก็ตาม
ตัวอย่างเช่น:- เวกเตอร์การโจมตี (AV): การโจมตีสามารถดำเนินการจากระยะไกลได้หรือไม่ หรือทำได้เฉพาะในพื้นที่เท่านั้น?
- ความซับซ้อนของการโจมตี (AC): การใช้ประโยชน์จากช่องโหว่นี้ทำได้ง่ายแค่ไหน?
- สิทธิ์ที่จำเป็น (PR): ผู้โจมตีจำเป็นต้องเข้าถึงข้อมูลก่อนหรือไม่?
- การโต้ตอบกับผู้ใช้ (UI): จำเป็นต้องให้ผู้ใช้คลิกหรือเปิดอะไรหรือไม่?
- ผลกระทบ (CIA): ผลกระทบต่อการรักษาความลับ ความสมบูรณ์ และความพร้อมใช้งาน
ตัวชี้วัดเชิงเวลา:
ระบบนี้จะปรับคะแนนโดยอิงจากสภาพความเป็นจริง เช่น:- ระดับความสมบูรณ์ของโค้ดโจมตี: มีโค้ดโจมตีสาธารณะให้ใช้งานได้หรือไม่?
- ระดับการแก้ไข: มีการปล่อยแพทช์หรือตัวแก้ไขออกมาแล้วหรือยัง?
- ระดับความน่าเชื่อถือของรายงาน: รายงานช่องโหว่มีความน่าเชื่อถือแค่ไหน?
ตัวชี้วัดด้านสิ่งแวดล้อม:
ค่าเหล่านี้จะปรับคะแนนให้เหมาะสมกับการตั้งค่าเฉพาะขององค์กรของคุณ ตัวอย่างเช่น ระบบที่เสี่ยงต่อช่องโหว่นั้นจัดการข้อมูลที่ละเอียดอ่อนหรือไม่ หรืออยู่เบื้องหลังการป้องกันเครือข่ายที่แข็งแกร่งหรือไม่
แต่ละปัจจัยมีส่วน contributing ต่อคะแนนสุดท้ายผ่านทาง standardสูตรมาตรฐาน ทำให้ CVSS เป็นมาตรฐานอ้างอิงที่สอดคล้องกันสำหรับการเปรียบเทียบช่องโหว่ต่างๆ ในผลิตภัณฑ์และระบบนิเวศ
วิธีการใช้เครื่องคำนวณ CVSS (ทีละขั้นตอน)
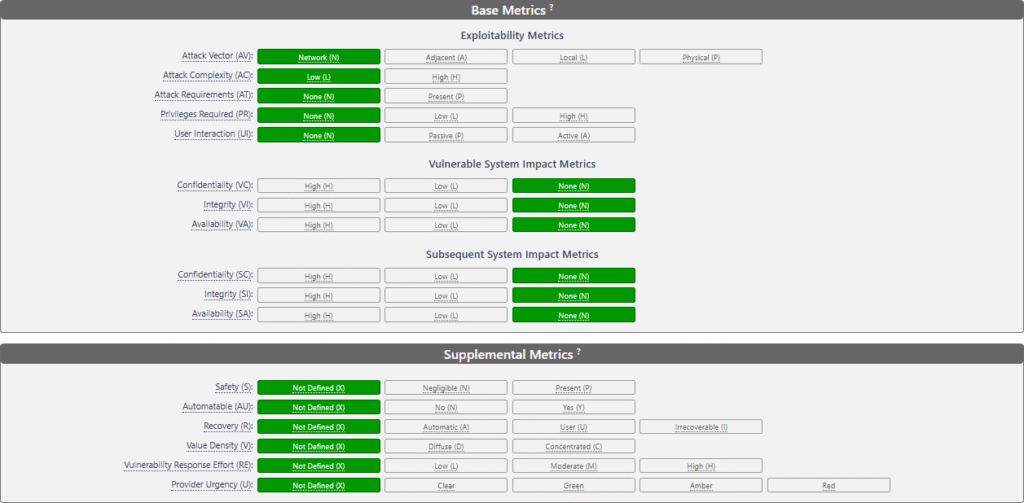
คุณไม่จำเป็นต้องคำนวณสูตรด้วยตนเอง คุณสามารถใช้เครื่องคำนวณคะแนน CSVSS ออนไลน์ได้ เช่น เครื่องคิดเลข FIRST CVSS v4.0 หรือ เครื่องคำนวณ NVD CVSSเครื่องมือเหล่านี้ช่วยให้การให้คะแนน CVSS ง่ายขึ้น และทำให้มั่นใจได้ว่าเครื่องคำนวณ CVSS ของคุณจะให้ผลลัพธ์ที่สอดคล้องกันและเปรียบเทียบได้ในสภาพแวดล้อมต่างๆ
ต่อไปนี้เป็นคำแนะนำง่ายๆ:
- เลือกเวอร์ชัน CVSS: คำแนะนำส่วนใหญ่ในปัจจุบันใช้ CVSS เวอร์ชัน 3.1 หรือ 4.0
- กรอกข้อมูลตัวชี้วัดพื้นฐาน: เลือกตัวเลือกสำหรับเวกเตอร์การโจมตี ความซับซ้อน สิทธิ์ และผลกระทบ
- เพิ่มข้อมูลเชิงเวลา: ระบุด้วยว่ามีช่องโหว่หรือแพทช์ใดบ้างที่สามารถใช้งานได้
- ปรับปัจจัยด้านสิ่งแวดล้อม: พิจารณาถึงความอ่อนไหวหรือความเสี่ยงของโครงสร้างพื้นฐานของคุณเอง
- คำนวณ: เครื่องมือนี้จะแสดงผลคะแนนทันทีระหว่าง 0.0 ถึง 10.0
ตัวอย่าง: การเปรียบเทียบคะแนน CVSS สองคะแนน (9.8 กับ 5.6)
เพื่อดูว่าอย่างไร เครื่องคำนวณคะแนน CVSS ใช้งานได้จริงในชีวิตประจำวัน ลองเปรียบเทียบช่องโหว่สองอย่างโดยใช้... CVSS v3.1 ตัวชี้วัด
1. ช่องโหว่ร้ายแรง: การเรียกใช้โค้ดจากระยะไกล (CVSS 9.8)
| เมตริก | ความคุ้มค่า | คำอธิบาย |
|---|---|---|
| โจมตีเวกเตอร์ | เครือข่าย | สามารถโจมตีจากระยะไกลได้ |
| ความซับซ้อนของการโจมตี | ต่ำ | ไม่ต้องมีเงื่อนไขพิเศษใดๆ |
| ต้องมีสิทธิ์พิเศษ | ไม่มี | ผู้โจมตีไม่จำเป็นต้องมีบัญชี |
| ปฏิสัมพันธ์ของผู้ใช้ | ไม่มี | การโจมตีแบบอัตโนมัติเต็มรูปแบบ |
| ผลกระทบด้านการรักษาความลับ | จุดสูง | ข้อมูลลับถูกเปิดเผย |
| ผลกระทบด้านความซื่อสัตย์ | จุดสูง | ข้อมูลสามารถแก้ไขได้ |
| ผลกระทบต่อความพร้อมใช้งาน | จุดสูง | อาจเกิดการหยุดชะงักของบริการได้ |
ตัวอย่างนี้แสดงให้เห็นว่าเครื่องคำนวณ CVSS แปลงตัวชี้วัดเชิงคุณภาพให้เป็นผลลัพธ์เชิงปริมาณได้อย่างไร ซึ่งเป็นการตอกย้ำคุณค่าของการให้คะแนน CVSS ที่ถูกต้องแม่นยำในระหว่างการประเมินความปลอดภัย
คะแนน CVSS ที่คำนวณได้: 5.6 (ปานกลาง)
โดยส่วนใหญ่แล้ว ทีมรักษาความปลอดภัยจะจัดการกับบั๊กการยกระดับสิทธิ์ในระดับท้องถิ่นระหว่างการอัปเดตตามกำหนดเวลา เนื่องจากบั๊กเหล่านี้ส่วนใหญ่ส่งผลกระทบต่อระบบที่ใช้งานร่วมกัน และไม่ค่อยต้องการการแก้ไขอย่างเร่งด่วน
Takeaway:
แม้ว่าช่องโหว่ทั้งสองจะเป็น CVE ที่ถูกต้อง แต่... คะแนน CVSS แสดงให้เห็นถึงความเร่งด่วนของสถานการณ์ได้อย่างชัดเจน
แต่จำไว้ว่า 9.8 ซีวีเอสเอส สีสดสวย ช่องโหว่ที่มีโอกาสถูกโจมตีต่ำ (EPSS 0.02) ในทางปฏิบัติอาจอันตรายน้อยกว่า 5.6 ซีวีเอสเอส นั่นคือการเป็น ถูกใช้ประโยชน์อย่างแข็งขัน (EPSS 0.85).
นั่นคือเหตุผลที่การจับคู่ CVSS กับ EPSS และการเข้าถึง ช่วยให้คุณแก้ไขปัญหาที่สำคัญอย่างแท้จริง
การใช้งานเครื่องคำนวณคะแนน CVSS ในทางปฏิบัติ
A เครื่องคำนวณ CVSS ทำให้การประเมินความเสี่ยงสามารถทำซ้ำได้และโปร่งใส ช่วยสื่อสารความรุนแรงของปัญหาให้แก่ผู้มีส่วนได้ส่วนเสียที่ไม่ใช่ผู้เชี่ยวชาญด้านเทคนิค และรักษาลำดับความสำคัญที่สอดคล้องกันในทุกทีม
อย่างไรก็ตาม คะแนนคงที่อาจทำให้เข้าใจผิดได้หากนำมาพิจารณาโดยตรง ตัวอย่างเช่น:
- ช่องโหว่ที่มี คะแนน CVSS 9.8 อาจจะมี ไม่มีช่องโหว่ที่ใช้งานอยู่ ในป่า.
- อีกคนหนึ่งที่มี คะแนน CVSS 6.2 อาจจะเป็น กำหนดเป้าหมายอย่างเจาะจง โดยผู้โจมตี
นั่นเป็นเหตุผลว่าทำไมการพึ่งพาเครื่องคำนวณเพียงอย่างเดียวจึงอาจทำให้เกิดจุดบอดได้ คะแนนที่ได้เป็นเพียงค่าพื้นฐาน ไม่ใช่ตัวบ่งชี้ความเสี่ยงแบบเรียลไทม์
CVSS เทียบกับ EPSS: เหตุใดคะแนนคงที่จึงไม่เพียงพอ
ในขณะที่ CVSS มาตรการ ความรุนแรงที่อาจเกิดขึ้น, EPSS (ระบบให้คะแนนการทำนายการโจมตี) มาตรการ ความน่าจะเป็นในโลกแห่งความเป็นจริง.
EPSS ใช้การเรียนรู้ของเครื่องและข้อมูลการติดตามภัยคุกคามเพื่อคาดการณ์โอกาสที่ช่องโหว่จะถูกโจมตีภายใน 30 วัน
เมื่อนำมารวมกันแล้ว จะให้ภาพที่ชัดเจนยิ่งขึ้น:
| คะแนน CVSS | คะแนน EPSS | การกระทำ |
|---|---|---|
| สูง (9.8) | ต่ำ (0.03) | ช่องโหว่ต่ำ → การตรวจสอบ |
| ขนาดกลาง (6.5) | สูง (0.85) | ช่องโหว่สูง → ต้องแก้ไขทันที |
| วิกฤต (10.0) | สูง (0.9) | ลงมือแก้ไขเดี๋ยวนี้ — ทั้งผู้กระทำความผิดร้ายแรงและผู้ถูกเอารัดเอาเปรียบ |
นี่คือวิธีการทำงานของแพลตฟอร์มสมัยใหม่เช่นนี้ ไซเกนี เพิ่มประสิทธิภาพการจัดการช่องโหว่ โดยการผสานรวม ความรุนแรงของ CVSS, ความสามารถในการใช้ประโยชน์จาก EPSSและ การวิเคราะห์ความสามารถในการเข้าถึง เพื่อมุ่งเน้นไปที่ความเสี่ยงต่างๆ ทั้งรุนแรงและสามารถใช้ประโยชน์ได้ในสภาพแวดล้อมของคุณ.
นอกเหนือจากตัวเลข: การจัดลำดับความสำคัญของความเสี่ยงอย่างชาญฉลาดกว่าเดิม
การขอ ระบบการให้คะแนน CVSS ยังคงเป็นรากฐานสำคัญของความปลอดภัยทางไซเบอร์ อย่างไรก็ตาม มันไม่ได้ถูกออกแบบมาให้ทำงานเพียงลำพัง ในความเป็นจริง ความเชี่ยวชาญด้านความปลอดภัยที่แท้จริงมาจากการเข้าใจบริบททั้งหมด รู้ว่าช่องโหว่ใดบ้างที่สามารถเข้าถึงได้ สามารถถูกโจมตีได้ และมีความสำคัญต่อธุรกิจอย่างแท้จริง
Xygeni พัฒนาต่อยอดไปอีกขั้นด้วยการทำให้กระบวนการเป็นไปโดยอัตโนมัติ:
- กำลังนำเข้าข้อมูล CVSS จากเครื่องมือหรือคำแนะนำของคุณ
- เพิ่มคุณค่าด้วย ความสามารถในการใช้ประโยชน์จาก EPSS, ความสามารถในการเข้าถึงขณะรันไทม์และ ความสำคัญของสินทรัพย์.
- แสดงทุกอย่างในรูปแบบที่เป็นเอกภาพ dashboard เพื่อเน้นย้ำสิ่งที่จำเป็นต้องแก้ไขอย่างแท้จริง
ด้วยเหตุนี้ แนวทางที่ขับเคลื่อนด้วยบริบทนี้จึงเปลี่ยนการจัดการช่องโหว่จากเกมตัวเลขธรรมดาๆ ให้กลายเป็นกระบวนการข่าวกรองความเสี่ยงที่ชาญฉลาดและมีพลวัตมากขึ้น
ข้อสรุป
โดยสรุปแล้ว CVSS ช่วยให้ทีมเข้าใจว่าช่องโหว่นั้นร้ายแรงแค่ไหน ในขณะที่ EPSS และการเข้าถึงได้จะแสดงให้เห็นว่าปัญหาใดสำคัญจริงๆ เมื่อใช้ร่วมกัน จะช่วยให้ทีมรักษาความปลอดภัยดำเนินการได้อย่างมั่นใจและแก้ไขปัญหาที่ถูกต้องก่อน ส่งผลให้การจัดการช่องโหว่รวดเร็ว ง่าย และมีประสิทธิภาพมากขึ้น

