






การรักษาความปลอดภัยของแอปพลิเคชันมีความสำคัญยิ่งกว่าที่เคยเป็นมา ในปี 2024 มากกว่า ช่องโหว่ CVE ใหม่ 54,000 รายการ มีการเผยแพร่ข้อมูลจำนวนมากเป็นประวัติการณ์ การเพิ่มขึ้นอย่างรวดเร็วนี้แสดงให้เห็นว่าพื้นที่การโจมตีขยายตัวเร็วเพียงใด โดยเฉพาะอย่างยิ่งเมื่อแอปพลิเคชันสมัยใหม่พึ่งพาโค้ดโอเพนซอร์สและแพ็กเกจจากบุคคลที่สามมากขึ้น นั่นคือเหตุผลที่... สกา ปะทะ sast การถกเถียงไม่ได้เป็นเพียงเรื่องทางเทคนิค แต่เป็นเรื่องเชิงกลยุทธ์ แทนที่จะเลือกอย่างใดอย่างหนึ่ง ทีมที่ให้ความสำคัญกับความปลอดภัยจะใช้ทั้งสองอย่าง SAST ตรวจจับข้อผิดพลาดและจุดบกพร่องในโค้ดของคุณได้ตั้งแต่เนิ่นๆ SCA ตรวจสอบปัญหาที่เกิดขึ้นในส่วนประกอบต่างๆ ก่อนที่จะนำไปใช้งานจริง เครื่องมือที่แตกต่างกัน เลเยอร์ที่แตกต่างกัน แต่เมื่อรวมกันแล้ว สามารถอุดช่องโหว่ที่แท้จริงได้
ในคู่มือนี้ เราจะอธิบายความแตกต่างระหว่าง... sast และ scaวิธีการทำงานร่วมกัน และวิธี ไซเกนี รวมเข้าไว้ในแพลตฟอร์มเดียวที่สร้างขึ้นเพื่อ DevSecOps
คืออะไร SAST?
การทดสอบความปลอดภัยของแอปพลิเคชันแบบคงที่ (SAST) เปรียบเสมือนการมีระบบเตือนภัยล่วงหน้าสำหรับโค้ดที่เป็นกรรมสิทธิ์ของคุณ โดยการสแกนซอร์สโค้ด ไบต์โค้ด และไฟล์ไบนารี SAST ตรวจพบช่องโหว่ได้นานก่อนที่มันจะกลายเป็นปัญหา ตัวอย่างเช่น มันจะแจ้งเตือนปัญหาต่างๆ เช่น การโจมตีแบบ SQL injection หรือ การเขียนสคริปต์ข้ามไซต์ (XSS) ในขณะที่โค้ดยังอยู่ในระหว่างการพัฒนา
ประโยชน์หลักของ SAST:
- การตรวจหาล่วงหน้าตรวจพบช่องโหว่ตั้งแต่เนิ่นๆ ช่วยประหยัดเวลาและค่าใช้จ่ายในการแก้ไขในภายหลัง
- ความคุ้มครองที่ครอบคลุมตรวจสอบโค้ดที่เขียนขึ้นเองทั้งหมดอย่างละเอียดถี่ถ้วน เพื่อให้แน่ใจว่าไม่มีอะไรตกหล่น
- คำติชมแบบเรียลไทม์: ช่วยแนะนำนักพัฒนาขณะเขียนโค้ด เพื่อให้มั่นใจได้ว่าโค้ดมีคุณภาพดีขึ้น
- การปรับปรุงคุณภาพรหัส: เพิ่มความปลอดภัยพร้อมทั้งปรับปรุงการบำรุงรักษาให้ดียิ่งขึ้น
ทันสมัย SAST เครื่องมือต่างๆ กำลังพัฒนาอย่างรวดเร็ว เพื่อให้ยังคงมีประสิทธิภาพ เครื่องมือเหล่านั้นไม่เพียงแต่ต้องตรวจจับปัญหาต่างๆ เช่น SQLi หรือ XSS เท่านั้น แต่ยังต้องจัดลำดับความสำคัญของสิ่งที่สามารถใช้ประโยชน์ได้จริง และให้คำแนะนำแบบเรียลไทม์แก่ผู้พัฒนาด้วย นี่คือจุดที่เครื่องมืออย่าง Xygeni โดดเด่น แต่เราจะกล่าวถึงรายละเอียดเพิ่มเติมในหัวข้อถัดไป
คืออะไร SCA?
ในขณะเดียวกัน การวิเคราะห์องค์ประกอบซอฟต์แวร์ (SCA) หัวใจสำคัญคือการจัดการความเสี่ยงที่เกิดจากการพึ่งพาซอฟต์แวร์จากภายนอกและซอฟต์แวร์โอเพนซอร์ส เนื่องจากแอปพลิเคชันสมัยใหม่พึ่งพาองค์ประกอบโอเพนซอร์สเป็นอย่างมาก—บางครั้งอาจมากถึง 90%—SCA การติดตามช่องโหว่และปัญหาด้านลิขสิทธิ์จึงมีความสำคัญอย่างยิ่ง
ประโยชน์หลักของ SCA:
- การจัดการการพึ่งพา: เก็บรักษาบัญชีรายการส่วนประกอบซอฟต์แวร์ของคุณ (SBOM) อัปเดตอยู่เสมอ
- การตรวจจับช่องโหว่: ระบุปัญหาการใช้งานฐานข้อมูล เช่น NVD or OpenSSF.
- การปฏิบัติตามใบอนุญาต: ช่วยให้ปฏิบัติตามข้อกำหนดด้านลิขสิทธิ์ของซอฟต์แวร์โอเพนซอร์สได้
- การแจ้งเตือนเชิงรุก: ตรวจสอบหาชิ้นส่วนที่ล้าสมัยเพื่อหลีกเลี่ยงความเสี่ยงที่ซ่อนอยู่
โดยการแก้ไขช่องโหว่ในส่วนประกอบภายนอก SAST และ SCA ทำงานร่วมกันได้ดีเพื่อมอบความปลอดภัยของแอปพลิเคชันที่แข็งแกร่ง นอกจากนี้ การเปรียบเทียบของ SCA vs SAST แสดงให้เห็นว่าเครื่องมือเหล่านี้สนับสนุนซึ่งกันและกันอย่างไร โดยสามารถแก้ไขปัญหาด้านความปลอดภัยของแอปพลิเคชันในส่วนต่างๆ ได้อย่างมีประสิทธิภาพ
SAST vs SCA: ความแตกต่างที่สำคัญในด้านความปลอดภัยของแอปพลิเคชัน
| แง่มุม | SAST | SCA |
|---|---|---|
| โฟกัสหลัก | ซอร์สโค้ดที่เป็นกรรมสิทธิ์ | ไลบรารีโอเพนซอร์สและไลบรารีภายนอก |
| การจับเวลา | เหมาะสมที่สุดสำหรับการนำไปใช้ในช่วงขั้นตอนการพัฒนา | การติดตามตรวจสอบอย่างต่อเนื่องทั้งก่อนและหลังการใช้งาน |
| ประเภทของช่องโหว่ | ตรวจจับข้อบกพร่องในการเขียนโค้ด (เช่น SQL injection, XSS) | ระบุช่องโหว่ที่ทราบแล้วในไลบรารีและแพ็กเกจภายนอก |
| ขอบเขต | วิเคราะห์โค้ดที่เขียนขึ้นเองภายในองค์กร | สแกนการพึ่งพาโดยตรงและการพึ่งพาโดยอ้อมทั้งหมดในโค้ดเบส |
| กรณีใช้งานที่ดีที่สุด | การรักษาความปลอดภัยของแอปพลิเคชันที่เป็นกรรมสิทธิ์ | การจัดการความเสี่ยงในส่วนประกอบซอฟต์แวร์โอเพนซอร์สและซอฟต์แวร์จากบุคคลที่สาม |
| ผลกระทบต่อการพัฒนา | ปรับปรุงแนวทางการเขียนโค้ดที่ปลอดภัยยิ่งขึ้นผ่านการให้ข้อเสนอแนะแบบเรียลไทม์ | ช่วยให้มั่นใจได้ว่ามีการปฏิบัติตามกฎระเบียบและลดความเสี่ยงจากแหล่งข้อมูลภายนอกที่ไม่ได้รับการตรวจสอบ |
จากการเปรียบเทียบนี้จะเห็นได้ว่า SAST และ SCA แม้จะมีลักษณะแตกต่างกัน แต่ก็ทำงานร่วมกันได้ดี การใช้ร่วมกันจะช่วยให้มั่นใจได้ว่ากลยุทธ์ด้านความปลอดภัยของคุณจะไม่มีช่องโหว่
ทำไมคุณ จำเป็นต้อง ทั้งสอง SAST และ SCA
แทนที่จะเลือกระหว่าง SCA vs SASTใช้ประโยชน์จากทั้งสองอย่างเพื่อสร้างระบบป้องกันหลายชั้น นี่คือเหตุผล:
- การคุ้มครองที่ครอบคลุม: SAST ครอบคลุมโค้ดที่กำหนดเอง ในขณะที่ SCA ช่วยรักษาความปลอดภัยของส่วนประกอบจากภายนอก
- ลดพื้นผิวการโจมตี: เมื่อใช้ร่วมกัน จะช่วยขจัดจุดอ่อนในแอปพลิเคชันของคุณ
- อย่างมีประสิทธิภาพกระบวนการทำงานที่คล่องตัวช่วยให้แก้ไขช่องโหว่ได้เร็วขึ้น
หากต้องการศึกษาเพิ่มเติมเกี่ยวกับการสร้างแอปพลิเคชันที่ปลอดภัย โปรดศึกษารายละเอียดเพิ่มเติมได้ที่นี่ คู่มือแนวปฏิบัติด้านการเขียนโค้ดที่ปลอดภัยของ OWASPซึ่งเป็นแหล่งข้อมูลอันมีค่าสำหรับผู้เชี่ยวชาญด้าน DevSecOps นอกจากนี้ คุณยังสามารถดูตอน SafeDev Talk ของเราได้อีกด้วย SCA vs SAST - องค์ประกอบเหล่านี้ส่งเสริมซึ่งกันและกันอย่างไรจึงเพิ่มความปลอดภัยได้มากยิ่งขึ้น?
ทำไม SAST และ SCA ประเด็นสำคัญในปี 2025: ความปลอดภัยของแอปพลิเคชันสมัยใหม่ต้องการบริบท
ทีมรักษาความปลอดภัยในปัจจุบันไม่ได้แค่แก้ไขบั๊กเท่านั้น แต่พวกเขากำลังปกป้องข้อมูลที่สำคัญอีกด้วย pipelineรวมถึงการจัดการความเสี่ยงที่เกี่ยวข้องกับส่วนประกอบโอเพนซอร์ส และการปฏิบัติตามกฎระเบียบที่เพิ่มมากขึ้น
ในต้น 2025, โค้ดเบสมากกว่า 80% มีช่องโหว่โอเพนซอร์สที่เป็นที่รู้จักอยู่แล้วตามรายงานจากวงการอุตสาหกรรม และด้วย คาดการณ์ว่าการเขียนโค้ดโดยใช้ AI จะคิดเป็น 30-50% ของโค้ดใหม่ทั้งหมด ในบางองค์กร การตรวจสอบว่าสิ่งใดปลอดภัยและสิ่งใดไม่ปลอดภัยนั้นเริ่มยากขึ้นเรื่อยๆ
ในขณะเดียวกัน กฎระเบียบต่างๆ เช่น NIS2, DORA และกฎใหม่ของ SEC กำลังทำให้การตรวจสอบย้อนกลับด้านความปลอดภัยกลายเป็นสิ่งจำเป็น ไม่ใช่แค่สิ่งที่ควรมี
เพิ่มการโจมตีห่วงโซ่อุปทานครั้งใหญ่ๆ เช่น xz Utils or กะรัตและเห็นได้ชัดว่า วิธีการรักษาความปลอดภัยแอปพลิเคชันแบบเดิมนั้นไม่เพียงพออีกต่อไป
นั่นเป็นเหตุผลที่ สกาและ sast ไม่ใช่สิ่งที่จะเลือกหรือไม่เลือกก็ได้ เมื่อใช้ร่วมกัน จะช่วยให้ทีมมองเห็นความเสี่ยงทั้งจากสินทรัพย์ภายในองค์กรและจากบุคคลภายนอกได้อย่างชัดเจน สิ่งสำคัญในตอนนี้คือการผสานรวมสิ่งเหล่านี้เข้ากับขั้นตอนการทำงานที่นักพัฒนาสามารถนำไปใช้ได้จริง
Xygeni: The Unified SAST และ SCA Solution
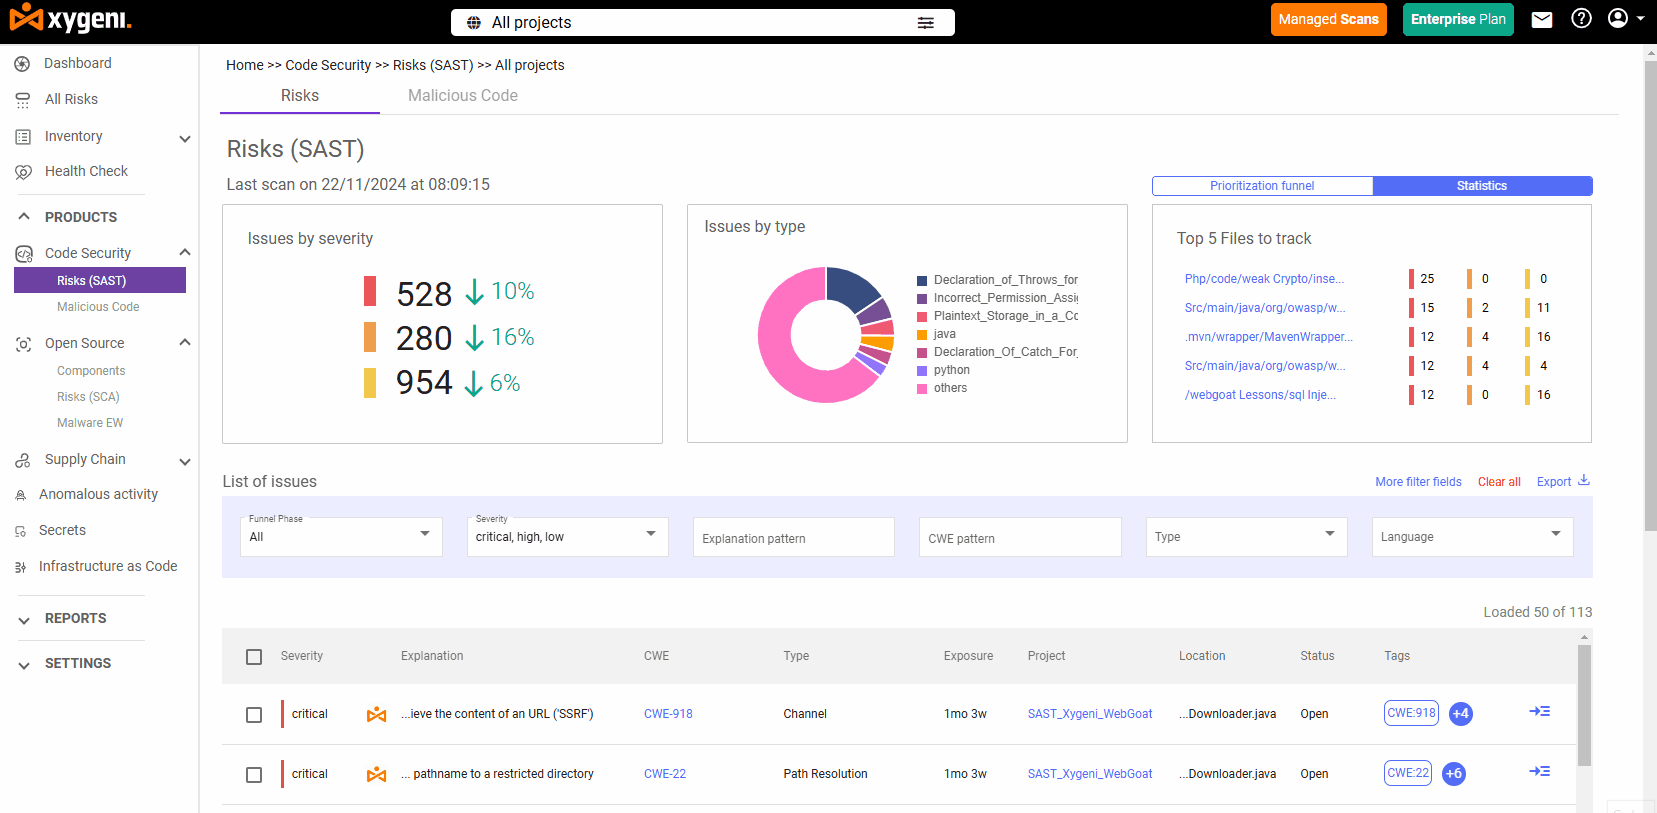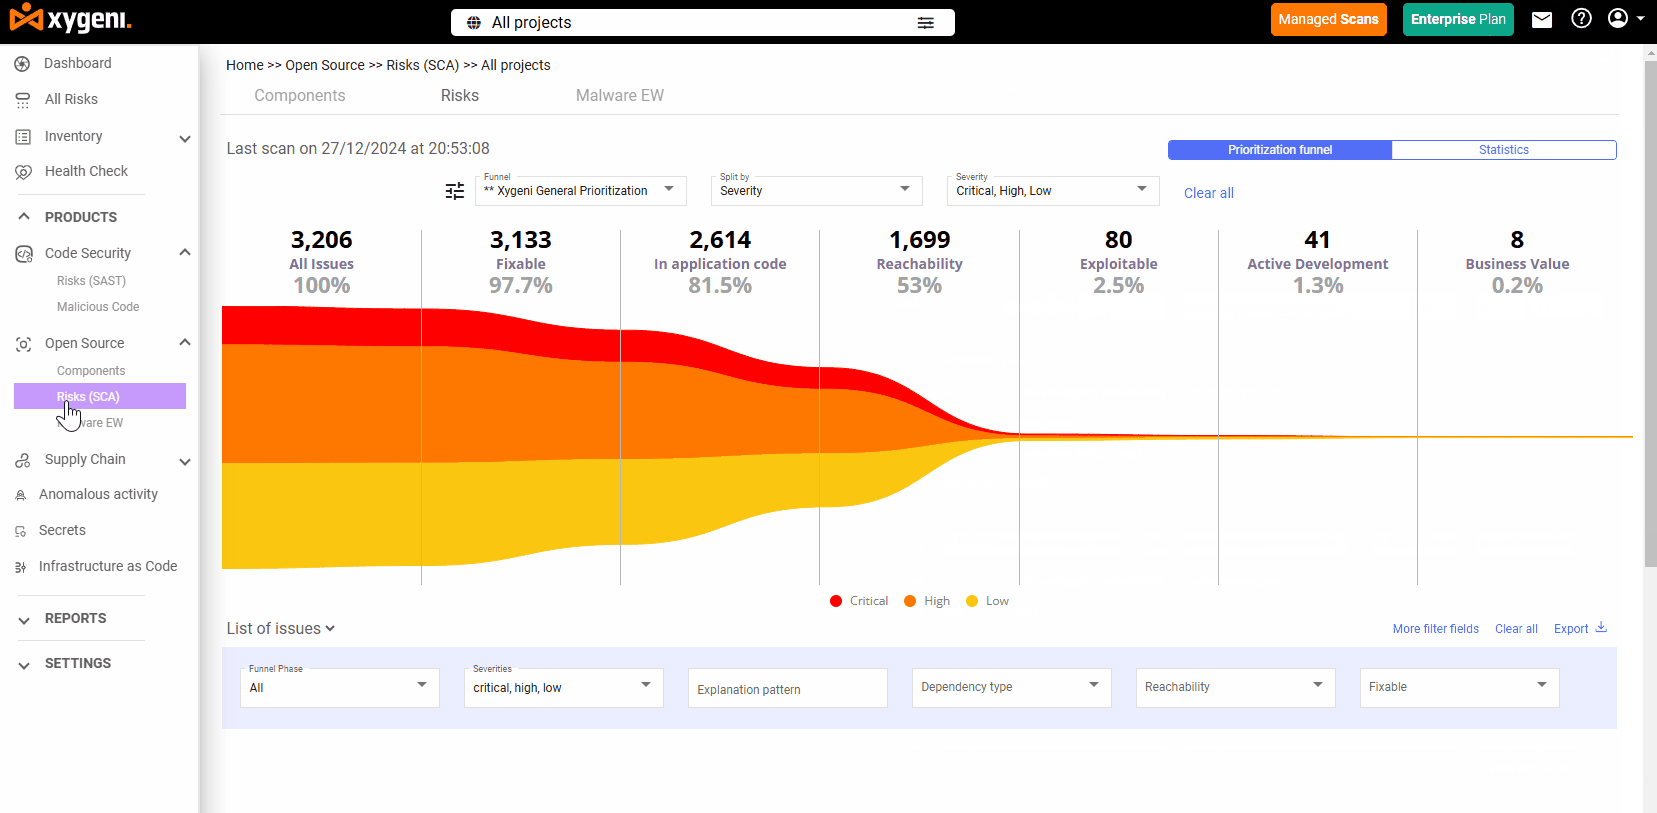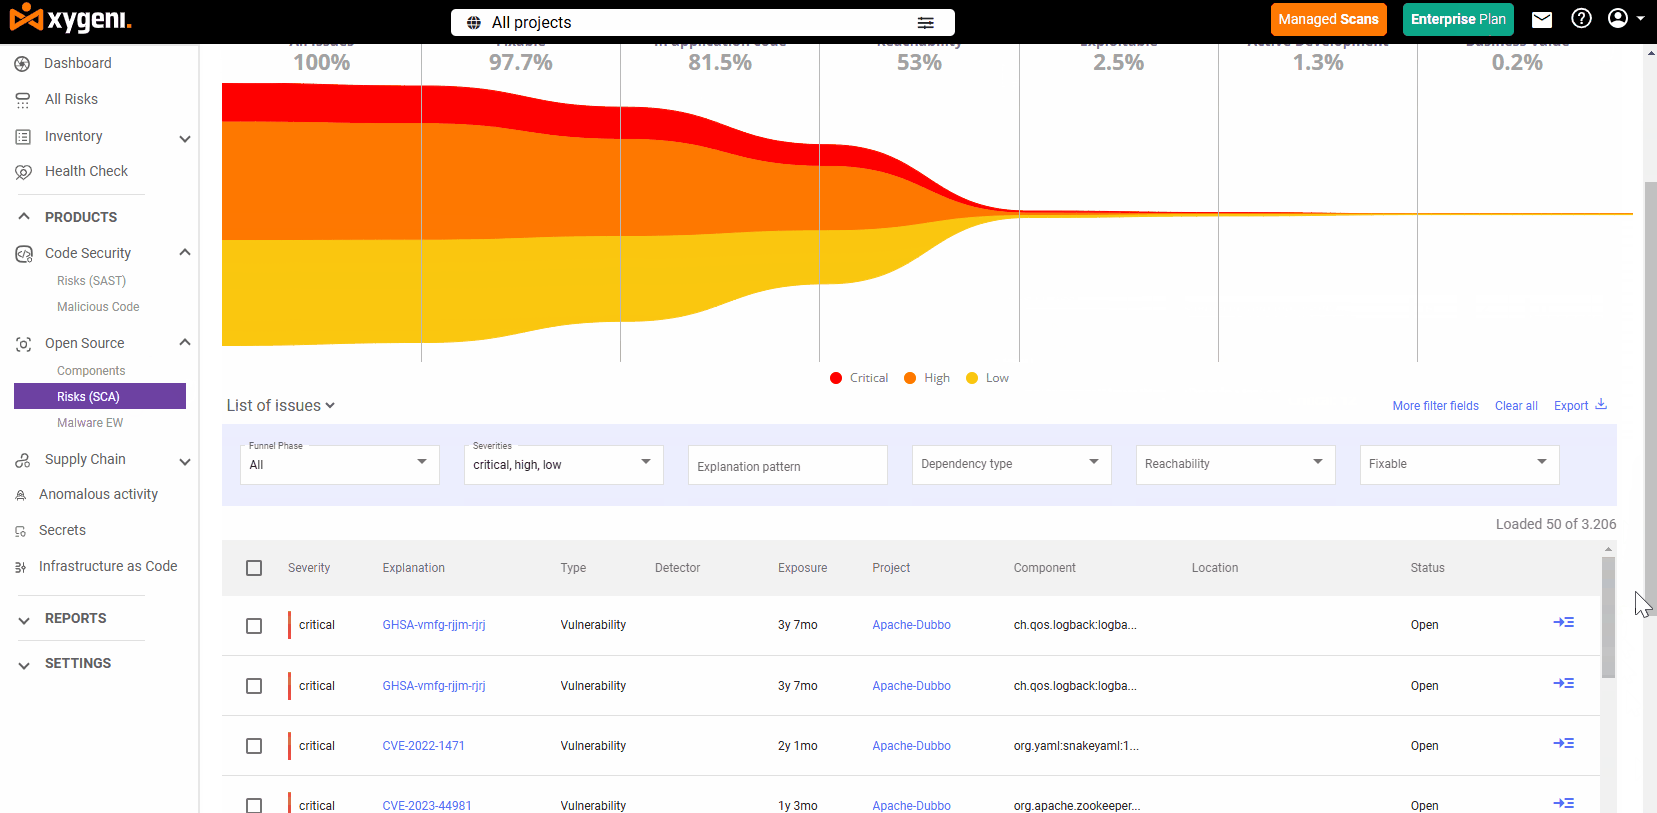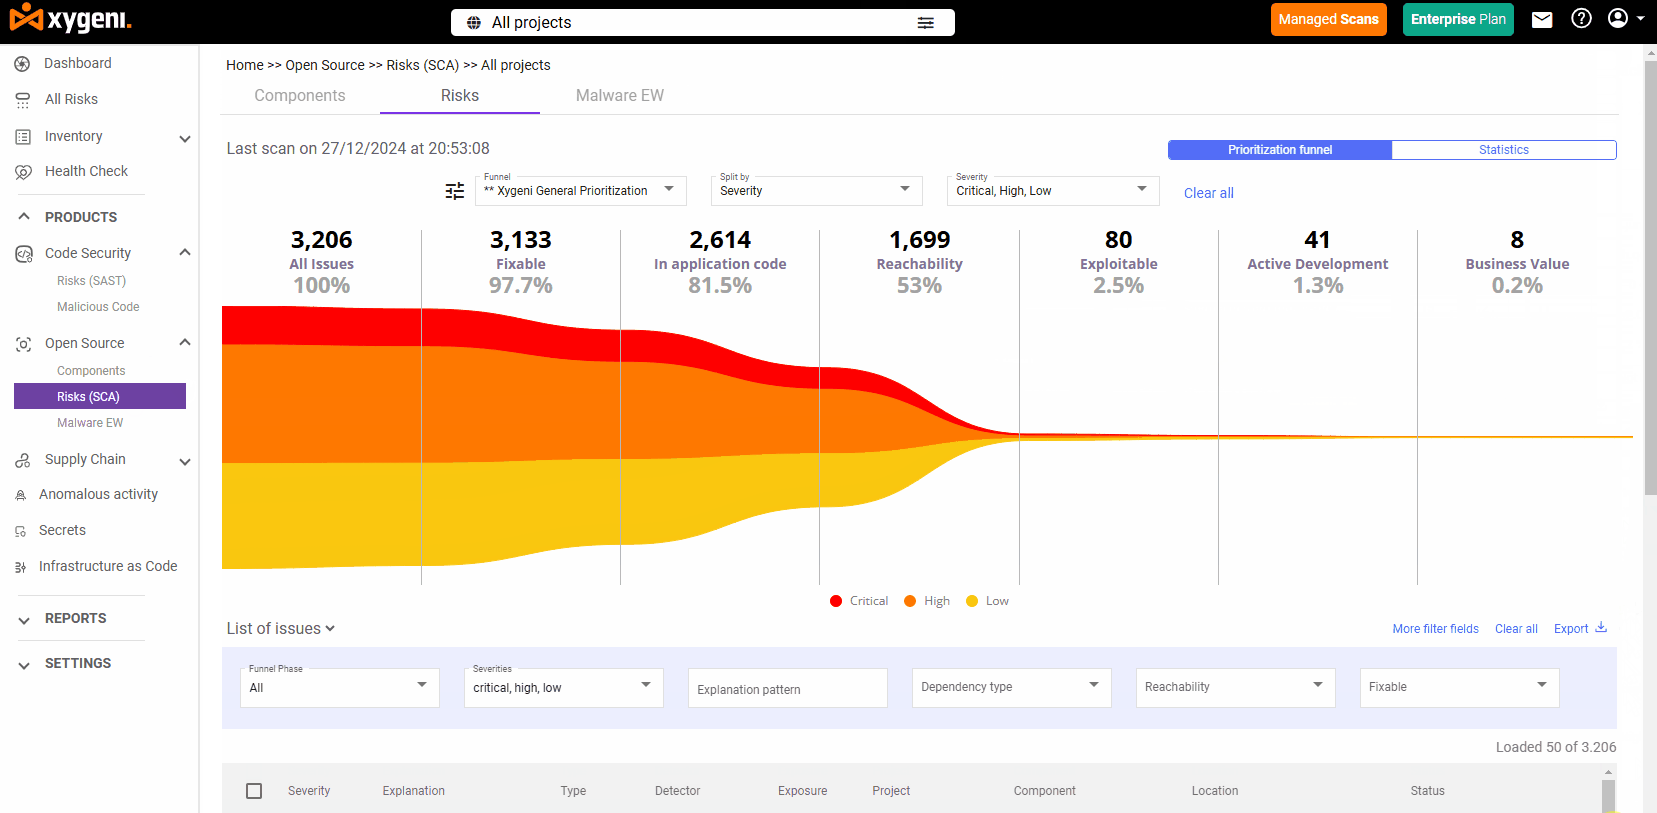
ทีมรักษาความปลอดภัยมักประสบปัญหาในการตัดสินใจเลือกระหว่าง... SAST vs SCAแต่ในความเป็นจริงแล้ว ทั้งสองอย่างมีความสำคัญอย่างยิ่ง SAST vs SCA นี่ไม่ใช่การแข่งขัน แต่เป็นการร่วมมือกัน SAST วิเคราะห์โค้ดที่เป็นกรรมสิทธิ์เพื่อหาช่องโหว่ด้านความปลอดภัย SCA สแกนส่วนประกอบโอเพนซอร์สและส่วนประกอบจากบุคคลที่สามเพื่อหาช่องโหว่ที่ทราบแล้ว
Xygeni ผสมผสาน SAST และ SCA รวมเข้าไว้ในแพลตฟอร์มเดียวที่ออกแบบมาให้เข้ากับเวิร์กโฟลว์ DevSecOps แนวทางนี้ช่วยรับประกันความปลอดภัยตลอดกระบวนการพัฒนาทั้งหมด ตั้งแต่การวิเคราะห์โค้ดที่เขียนขึ้นเองไปจนถึงการจัดการความเสี่ยงของโอเพนซอร์ส
เชิงรุก SAST: การรักษาความปลอดภัยของรหัสที่เป็นกรรมสิทธิ์ตั้งแต่เริ่มต้น
การทดสอบความปลอดภัยของแอปพลิเคชันแบบคงที่ของ Xygeni (SAST) วิเคราะห์โค้ดที่เป็นกรรมสิทธิ์ของคุณตั้งแต่เริ่มเขียน โดยสแกนซอร์สโค้ด ไบต์โค้ด และไบนารี เพื่อหาช่องโหว่ด้านความปลอดภัยที่สำคัญ
ภัยคุกคามสำคัญที่ตรวจพบ ได้แก่:
- การโจมตีแบบ SQL injection, Cross-site scripting (XSS) และ Command injection
- ข้อผิดพลาดในการจัดการหน่วยความจำ เช่น บัฟเฟอร์โอเวอร์โฟลว์
- ตรรกะการตรวจสอบสิทธิ์ที่ไม่ปลอดภัยและการรั่วไหลของข้อมูล
- โค้ดที่เข้ารหัสลับหรือเป็นอันตราย เช่น แรนซัมแวร์ สปายแวร์ หรือแบ็กดอร์
แต่สิ่งที่ทำให้ Xygeni แตกต่างออกไปไม่ใช่แค่การตรวจจับ แต่เป็นการจัดลำดับความสำคัญ
ความแม่นยำที่ได้รับการพิสูจน์แล้วจากเกณฑ์มาตรฐาน
ไซเจนี-SAST ได้รับการทดสอบโดยใช้มาตรฐานอย่างเป็นทางการ เกณฑ์มาตรฐาน OWASPซึ่งส่งผลให้:
- อัตราผลบวกที่ถูกต้อง 100% ในทุกหมวดหมู่หลัก เช่น SQLi และ XSS
- A อัตราผลบวกเท็จต่ำเพียง 16.7%และมีประสิทธิภาพเหนือกว่าเครื่องมืออย่าง CodeQL, Semgrep และ SonarQube
- ได้คะแนนเต็มในด้านสำคัญๆ เช่น การเข้ารหัสที่อ่อนแอและการตรวจจับคุกกี้ที่ไม่ปลอดภัย
ผลลัพธ์เหล่านี้แสดงให้เห็นว่า Xygeni ตรวจจับภัยคุกคามที่แท้จริง และช่วยหลีกเลี่ยงการเสียเวลาของทีมไปกับสิ่งที่ไม่จำเป็น
ออโต้ไฟซ์ และ CI/CD บูรณาการ
เพื่อเพิ่มความเร็วในการประมวลผล เทคโนโลยี AI ของ Xygeni จึงถูกนำมาใช้ แก้ไขอัตโนมัติ:
- แนะนำการเปลี่ยนแปลงโค้ดที่ปลอดภัยแบบเรียลไทม์
- สร้างโดยอัตโนมัติ pull requests ด้วยแพทช์ที่คำนึงถึงบริบท
- ทำงานโดยตรงภายในของคุณ CI/CD เวิร์กโฟลว์โดยไม่ขัดขวางการเผยแพร่
นั่นหมายความว่าทีมของคุณแก้ไขช่องโหว่ได้ตั้งแต่เนิ่นๆ ก่อนที่จะส่งผลกระทบต่อการใช้งานจริง โดยไม่ทำให้การพัฒนาช้าลง
ออกแบบมาเพื่อนักพัฒนาโดยเฉพาะ
- การติดตั้งผ่านบรรทัดคำสั่งเดียว
- เต็ม SCM การบูรณาการ (GitHub, GitLab, Azure DevOps, Bitbucket, Jenkins)
- ส่งออกในรูปแบบ JSON, SARIF, CSV, Markdown
- การรองรับกฎที่กำหนดเองใน YAML
- คำอธิบายประกอบ PR แบบอินไลน์และ guardrails
ด้วย Xygeni, SAST กลายเป็นส่วนหนึ่งของวงจรการพัฒนาที่ปลอดภัยของคุณอย่างราบรื่น ตั้งแต่การตรวจจับไปจนถึงการแก้ไข โดยไม่มีอุปสรรคใดๆ
ฉลาด SCA: การปกป้องการพึ่งพาโอเพนซอร์ส
แอปพลิเคชันในปัจจุบันพึ่งพาซอฟต์แวร์โอเพนซอร์สมากกว่าที่เคย แต่ก็มาพร้อมกับความเสี่ยง การศึกษาล่าสุดแสดงให้เห็นว่า 74% ของโค้ดเบสประกอบด้วยส่วนประกอบโอเพนซอร์สที่มีความเสี่ยงสูงและที่ 91% ของส่วนประกอบเหล่านั้นมีเวอร์ชันล้าหลังอย่างน้อย 10 เวอร์ชัน หากไม่มีการตรวจสอบและควบคุมอย่างเหมาะสม คุณอาจส่งช่องโหว่ไปยังระบบการผลิตโดยตรงได้
การวิเคราะห์องค์ประกอบซอฟต์แวร์ของ Xygeni (SCA) มันไม่ได้เป็นเพียงแค่การแสดงรายการ CVE เท่านั้น แต่ยังมอบการป้องกันอัจฉริยะแบบเรียลไทม์ทั่วทั้งระบบนิเวศของบุคคลที่สามอีกด้วย
การตรวจจับขั้นสูงที่เหนือกว่า CVE
Xygeni จะสแกนการพึ่งพาทั้งหมด ทั้งทางตรงและทางอ้อม และแสดงสถานะต่างๆ ดังนี้:
- ช่องโหว่ที่ทราบแล้วโดยใช้ NVD, OSV, GitHub Advisory และแหล่งข้อมูลอื่นๆ
- แพ็คเกจที่ล้าสมัย มีแพทช์ที่หายไป
- พฤติกรรมที่ผิดปกติหรือเป็นอันตราย ในสคริปต์การติดตั้งแพ็กเกจ
- การพิมพ์ดีด, ความสับสนในการพึ่งพาและ แพ็กเกจภายในที่ไม่มีขอบเขต
- รูปแบบที่น่าสงสัยที่เชื่อมโยงกับ สปายแวร์ แรนซัมแวร์ และแบ็กดอร์
การเข้าถึงและการใช้ประโยชน์: มุ่งเน้นในสิ่งที่สำคัญ
แทนที่จะส่งการแจ้งเตือนจำนวนมากมาให้คุณ Xygeni ใช้... การวิเคราะห์การเข้าถึง เพื่อแสดงให้เห็นว่าช่องโหว่ใดบ้างที่มีอยู่จริง มือสอง ในใบสมัครของคุณ:
- ติดตามเส้นทางการดำเนินการและกราฟการเรียกใช้ฟังก์ชัน
- จัดลำดับความสำคัญของช่องโหว่ตามเกณฑ์ต่างๆ กำไรต่อหุ้น (ใช้ประโยชน์จากระบบการให้คะแนนการทำนาย)
- ลดโอกาสเกิดผลลัพธ์ที่ผิดพลาดได้สูงสุดถึง 70%
- แยกความแตกต่างระหว่างเส้นทางโค้ดที่เข้าถึงได้และเส้นทางโค้ดที่ไม่ได้ใช้งาน
สิ่งนี้จะช่วยให้ทีมของคุณมุ่งเน้นไปที่เรื่องเดียวเท่านั้น ความเสี่ยงที่สามารถใช้ประโยชน์ได้ช่วยประหยัดเวลาและลดเสียงรบกวน
การแก้ไขอัตโนมัติใน CI/CD
การแก้ไขช่องโหว่ในไลบรารีไม่จำเป็นต้องทำด้วยตนเองอีกต่อไป Xygeni ช่วยทำให้กระบวนการนี้เป็นไปโดยอัตโนมัติด้วย:
- คำแนะนำการแก้ไขปัญหาทันที โดยตรงในขั้นตอนการทำงานของคุณ
- การแก้ไขอัตโนมัติจำนวนมาก: ดำเนินการอัปเกรดการพึ่งพาหลายรายการในครั้งเดียว
- สร้างขึ้นโดยอัตโนมัติ pull requests พร้อมเวอร์ชันแพทช์ที่ปลอดภัย
- เต็ม CI/CD การบูรณาการเพื่อการปกป้องอย่างต่อเนื่อง
ไม่ต้องเสียเวลาค้นหาไฟล์บันทึกหรือสลับเวอร์ชันแพทช์อีกต่อไป เพียงแค่แก้ไขปัญหาอย่างรวดเร็วและตรงจุดเท่านั้น
การตรวจจับมัลแวร์ในระยะเริ่มต้นสำหรับซอฟต์แวร์โอเพนซอร์ส
Xygeni สแกนรีจิสทรีสาธารณะอย่างต่อเนื่อง (เช่น NPM, PyPI, Maven) เพื่อตรวจจับ:
- แพ็คเกจที่ติดมัลแวร์
- ภัยคุกคามแบบ Zero-day
- สคริปต์การติดตั้งที่น่าสงสัย
- พฤติกรรมที่เชื่อมโยงกับสปายแวร์หรือแบ็กดอร์
หากมีสิ่งใดถูกแจ้งเตือน Xygeni จะแจ้งให้ทราบ กักกัน ระบบจะแจ้งเตือนภัยคุกคาม แจ้งเตือนทีมของคุณ และยังช่วยแจ้งไปยังรีจิสทรีเพื่อป้องกันการแพร่กระจายต่อไป คุณจะได้รับการปกป้องก่อนที่แพ็กเกจที่เป็นอันตรายจะเข้าถึงระบบของคุณ pipelines.
ความโปร่งใสและการปฏิบัติตามกฎระเบียบอย่างครบถ้วน SBOM
ต้องการพิสูจน์สิ่งที่อยู่ในโค้ดของคุณใช่ไหม? Xygeni สร้างหลักฐานโดยอัตโนมัติ SBOMs ในรูปแบบต่างๆ เช่น เอสพีดีเอ็กซ์ และ ไซโคลนDXและบูรณาการ รายงานการเปิดเผยช่องโหว่ (VDR) เพื่อให้สามารถตรวจสอบย้อนกลับได้อย่างสมบูรณ์
- เป็นไปตามข้อกำหนดของ EO 14028, NIST SP 800-204D, DORA และ FDA
- ติดตามความเสี่ยงด้านใบอนุญาตในทุกส่วนประกอบ
- ใช้งานได้ทั้งผ่าน CLI หรือ WebUI โดยผสานรวมเข้ากับระบบ CI ของคุณอย่างสมบูรณ์ pipelines
วิธีนี้ช่วยให้คุณปฏิบัติตามข้อกำหนดด้านกฎระเบียบ ในขณะเดียวกันก็รักษาความปลอดภัยและความสามารถในการตรวจสอบของห่วงโซ่อุปทานของคุณ
SAST vs SCA: คุณสมบัติการรักษาความปลอดภัยขั้นสูงที่ทำให้ Xygeni โดดเด่นกว่าใคร
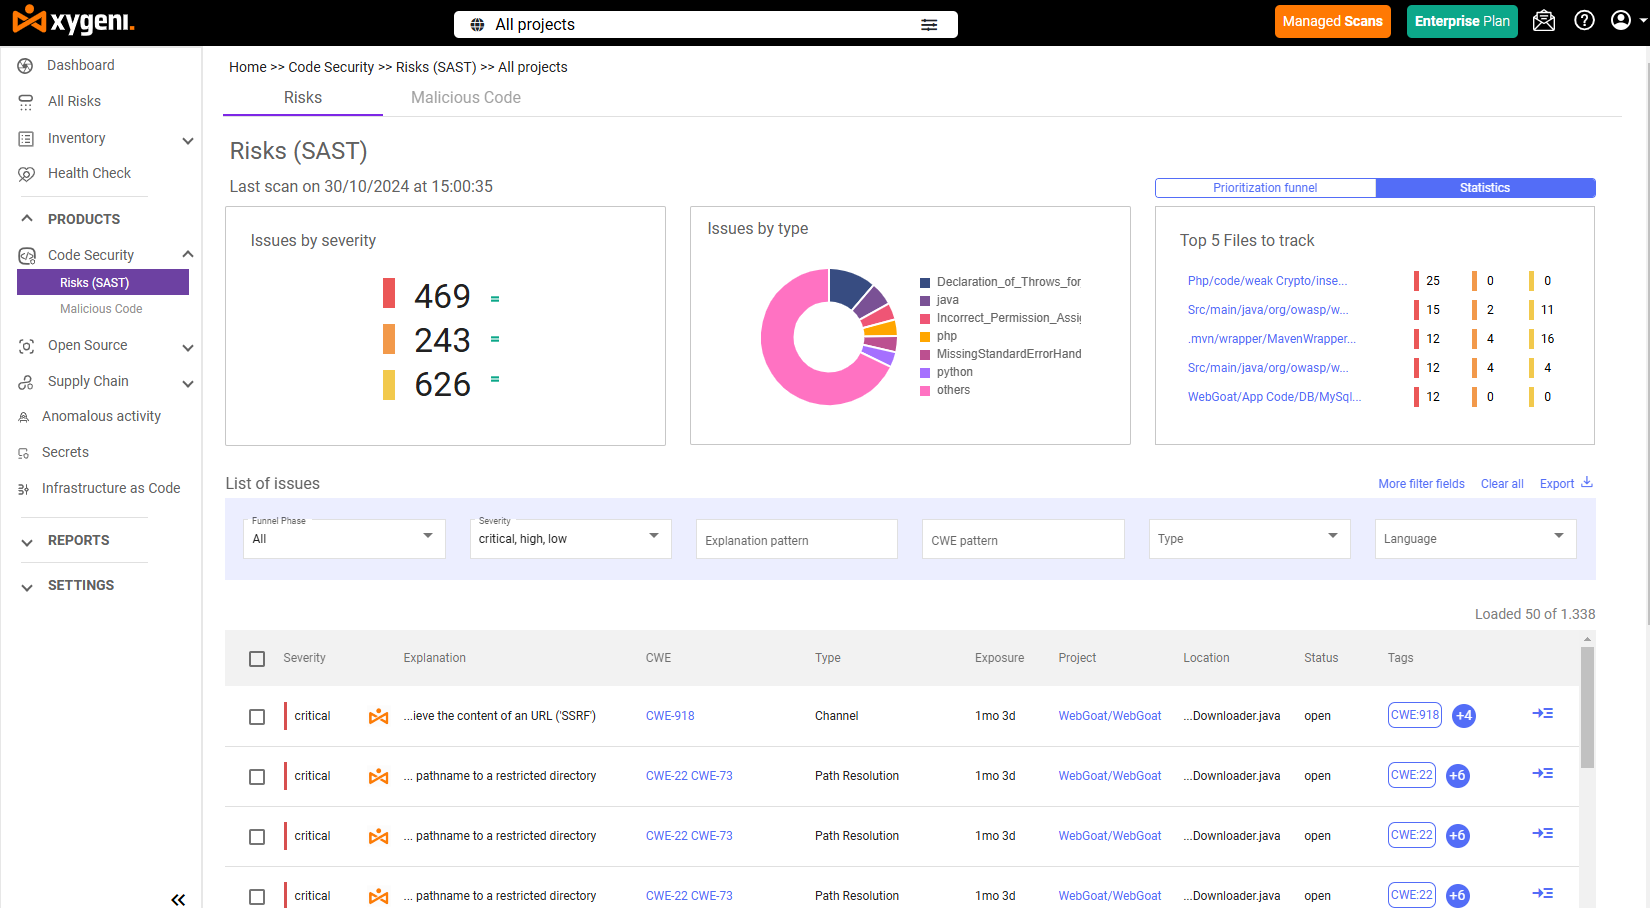
เมื่อเปรียบเทียบ สกา ปะทะ sastไม่ใช่แค่เรื่องว่าตรวจจับอะไรได้บ้าง แต่ยังเกี่ยวกับความชาญฉลาดในการตรวจจับด้วย Xygeni เปลี่ยนเครื่องมือ AppSec แบบดั้งเดิมให้เป็นระบบอัจฉริยะแบบครบวงจร ที่ช่วยลดสิ่งรบกวนและเร่งการแก้ไขปัญหา
นี่เป็นวิธีการ ของไซเกนี SAST และ SCA ทำงานด้วยกัน เพื่อให้เกิดผลกระทบด้านความปลอดภัยอย่างแท้จริง:
ความสามารถในการใช้ประโยชน์และการเข้าถึง: ให้ความสำคัญกับสิ่งที่เป็นจริง
เครื่องมือรักษาความปลอดภัยส่วนใหญ่มักส่งการแจ้งเตือนที่ไม่เกี่ยวข้องจำนวนมากไปยังทีมงาน Xygeni แก้ปัญหานี้ด้วยฟังก์ชันในตัว การวิเคราะห์การใช้ประโยชน์ และ การติดตามการเข้าถึง:
- SAST ผลการวิเคราะห์จะถูกกรองด้วยการวิเคราะห์การไหลของข้อมูลเพื่อระบุเฉพาะช่องโหว่ที่สามารถนำไปใช้ประโยชน์ได้
- SCA ช่องโหว่จะถูกจัดอันดับตามว่าโค้ดที่มีช่องโหว่นั้นถูกใช้งานจริงหรือไม่
- เมื่อผนวกรวมกับการให้คะแนน EPSS ทีมของคุณจะเห็นสิ่งที่สำคัญที่สุดเป็นอันดับแรก และไม่เห็นสิ่งอื่นใดอีก
วิธีนี้ช่วยลดความเหนื่อยล้าจากการตื่นตัวและลดเสียงรบกวนได้อย่างมาก
AutoFix: ระบบแก้ไขปัญหาอัตโนมัติ
Xygeni ช่วยเพิ่มความเร็วในการรักษาความปลอดภัยโดยการกำจัดขั้นตอนการแก้ไขด้วยตนเอง:
- ระบบซ่อมแซมอัตโนมัติที่ขับเคลื่อนด้วย AI สร้าง pull requests สำหรับทั้ง SAST และ SCA ปัญหา
- แพทช์ต่างๆ สอดคล้องกับแนวทางปฏิบัติที่ดีที่สุดและกำหนดขอบเขตให้ตรงกับปัญหาที่แท้จริง
- การแก้ไขอัตโนมัติจำนวนมาก ดำเนินการแก้ไขหลายอย่างในขั้นตอนเดียว
- การเปลี่ยนแปลงทั้งหมดคือ CI/CDพร้อมใช้งานและได้รับการอนุมัติจากนักพัฒนา
การแก้ไขช่องโหว่จะกลายเป็นส่วนหนึ่งของกระบวนการพัฒนาอย่างราบรื่น ไม่ใช่อุปสรรคขัดขวาง
การตรวจจับมัลแวร์ในระยะเริ่มต้นในส่วนประกอบต่างๆ
เนื่องจากแพ็กเกจโอเพนซอร์สที่เป็นอันตรายเพิ่มขึ้นกว่า 300% ทุกปี การตรวจจับมัลแวร์เป็นสิ่งจำเป็นในปัจจุบัน in SCA tools.
Xygeni สแกนรีจิสทรีสาธารณะแบบเรียลไทม์ (NPM, PyPI, Maven) เพื่อตรวจจับ:
- การปลอมแปลงชื่อโดเมน (Typosquatting), ความสับสนเรื่องการพึ่งพาของไลบรารี และสคริปต์ที่น่าสงสัย
- ช่องโหว่ด้านความปลอดภัย สปายแวร์ และแรนซัมแวร์ในแพ็กเกจ
- ป้องกันภัยคุกคามแบบ Zero-day ก่อนที่จะเกิดขึ้นกับคุณ pipeline
หากตรวจพบภัยคุกคาม ระบบจะทำการบล็อก กักกัน และติดตามแหล่งที่มาอย่างรวดเร็ว
การปฏิบัติตาม SBOMและ VDR: ในตัว
Xygeni จะทำการจัดการงานด้านการกำกับดูแลที่สำคัญโดยอัตโนมัติในทุกการสร้างเวอร์ชัน:
- สร้าง SBOMในรูปแบบ SPDX และ CycloneDX
- สอดคล้องกับมาตรฐาน NIST SP 800-204D, DORA, EO 14028 และแนวทางปฏิบัติของ FDA
- รวมในแพ็กเกจ รายงานการเปิดเผยช่องโหว่ (VDRs) เพื่อติดตามความเสี่ยงเมื่อเวลาผ่านไป
- ผสานรวมเข้ากับ CLI หรือ Web UI ของคุณได้โดยไม่ต้องใช้เครื่องมือเพิ่มเติม
การปฏิบัติตามกฎระเบียบไม่ใช่เรื่องที่นึกถึงทีหลังอีกต่อไป แต่เป็นเรื่องต่อเนื่อง โปร่งใส และพร้อมสำหรับการตรวจสอบ
แพลตฟอร์มเดียว กระบวนการเดียว
Xygeni มอบสิ่งต่อไปนี้ ซึ่งแตกต่างจากเครื่องมือที่กระจัดกระจาย:
- ผลลัพธ์รวมสำหรับ SAST และ SCA ในหนึ่ง dashboard
- CI/CD guardrails และนโยบายที่บังคับใช้การรักษาความปลอดภัยแบบ shift-left
- การแจ้งเตือนแบบเรียลไทม์พร้อมคำแนะนำในการแก้ไขปัญหาตามบริบท
- สามารถตรวจสอบย้อนกลับได้อย่างครบถ้วนตั้งแต่ต้นทางจนถึงปลายทางที่เปราะบาง commit เพื่อแก้ไขปัญหา
ไม่ว่าคุณจะรักษาความปลอดภัยของโค้ดที่เป็นกรรมสิทธิ์หรือห่วงโซ่อุปทานโอเพนซอร์ส Xygeni ก็ครอบคลุมทุกอย่าง ด้วยอุปสรรคน้อยลง การแจ้งเตือนน้อยลง และผลลัพธ์ที่รวดเร็วยิ่งขึ้น
ความปลอดภัยไม่ใช่แค่เรื่องเครื่องมือ แต่เป็นเรื่องของการกำกับดูแล
การรักษาความปลอดภัยของแอปพลิเคชันไม่ได้เป็นเพียงแค่การตรวจจับช่องโหว่เท่านั้น ที่จริงแล้ว มันยังเกี่ยวกับการรู้ว่าใครเป็นผู้รับผิดชอบความเสี่ยง ใครเป็นผู้แก้ไข และการกระทำเหล่านั้นสอดคล้องกับนโยบายความปลอดภัยภายในองค์กรอย่างไร
เมื่อองค์กรของคุณเติบโตขึ้น การมองเห็นเพียงอย่างเดียวไม่เพียงพอคุณจำเป็นต้องมีระบบตรวจสอบย้อนกลับ นั่นหมายความว่า:
- ใครเป็นผู้เพิ่มการพึ่งพาที่มีความเสี่ยงนี้เข้าไป?
- ใครเป็นผู้รับผิดชอบในการแก้ไขปัญหา?
- การแก้ไขปัญหานี้สอดคล้องกับนโยบายด้านความปลอดภัยของคุณหรือไม่?
นี่คือจุดที่เครื่องมือและการกำกับดูแลที่เหมาะสมมาบรรจบกัน เมื่อคุณทำการบูรณาการ SAST และ SCA เครื่องมือ หากนำไปใช้ในขั้นตอนการทำงานอย่างถูกวิธี พวกมันจะไม่เพียงแค่ค้นหาปัญหาเท่านั้น แต่ในทางกลับกัน พวกเขาช่วยบังคับใช้กฎระเบียบด้านความปลอดภัยกำหนดความรับผิดชอบ และเร่งแก้ไขปัญหาด้วยขั้นตอนอัตโนมัติที่ชัดเจน
ยิ่งไปกว่านั้น ในระดับที่ใหญ่ขึ้น การกำกับดูแลจะกลายเป็นตัวเชื่อมระหว่างการตรวจจับและการแก้ไขปัญหา หากปราศจากการกำกับดูแล คุณก็ทำได้เพียงแค่รวบรวมการแจ้งเตือน แต่หากมี คุณก็จะสามารถลงมือปฏิบัติได้อย่างแท้จริง
นั่นเป็นเหตุผลที่ Xygeni นำเสนอนโยบายตามแนวทางปฏิบัติ guardrailsการมอบหมายทีมแบบกำหนดเอง และ สามารถตรวจสอบย้อนกลับได้อย่างสมบูรณ์ตลอดวงจรการพัฒนาซอฟต์แวร์ที่ปลอดภัยของคุณคุณสามารถตรวจสอบได้ว่าใครเป็นผู้สร้างความเสี่ยง ใครเป็นผู้รับผิดชอบในการแก้ไข และการเปลี่ยนแปลงนั้นสอดคล้องกับรูปแบบการกำกับดูแลของคุณหรือไม่
กล่าวโดยสรุป การรักษาความปลอดภัยไม่ได้หยุดอยู่แค่การตรวจจับ มันจะมีประสิทธิภาพก็ต่อเมื่อระบบของคุณทำให้ผู้ที่เกี่ยวข้องสามารถดำเนินการได้อย่างรวดเร็วและง่ายดาย
พร้อมที่จะรักษาความปลอดภัยให้กับเวิร์กโฟลว์การพัฒนาของคุณด้วยเครื่องมือที่เหมาะสมแล้วหรือยัง?
สำรวจรายการที่คัดสรรโดยผู้เชี่ยวชาญของเราเพื่อค้นหาโซลูชันที่ดีที่สุดสำหรับทีมของคุณ:
- 10 อันดับแรกของการวิเคราะห์องค์ประกอบซอฟต์แวร์ (SCAเครื่องมือสำหรับทีม DevSecOps
ค้นพบเครื่องมือที่ดีที่สุดในการจัดการส่วนประกอบโอเพนซอร์สและปกป้องห่วงโซ่อุปทานซอฟต์แวร์ของคุณ - Top SAST เครื่องมือสำหรับทีม DevSecOps
เปรียบเทียบเครื่องมือวิเคราะห์โค้ดแบบคงที่ชั้นนำเพื่อตรวจจับช่องโหว่ตั้งแต่เนิ่นๆ ในขั้นตอนการพัฒนา
คำถามที่พบบ่อยเกี่ยวกับ SCA vs SAST
อะไรคือความแตกต่างที่สำคัญระหว่าง SCA vs SAST?
SAST ตรวจสอบรหัสที่เป็นกรรมสิทธิ์เพื่อหาช่องโหว่ด้านความปลอดภัย ในขณะเดียวกัน SCA มุ่งเน้นที่ส่วนประกอบจากบุคคลที่สามและโอเพนซอร์ส เพื่อระบุช่องโหว่และความเสี่ยงด้านลิขสิทธิ์
สามารถ SAST และ SCA จะใช้ร่วมกันได้ไหม?
ใช่ ใช้ SAST และ SCA การทำงานร่วมกันนี้มอบความปลอดภัยอย่างสมบูรณ์โดยครอบคลุมทั้งโค้ดที่เป็นกรรมสิทธิ์และโค้ดของบุคคลที่สาม ช่วยลดความเสี่ยงโดยรวมให้น้อยที่สุด
ช่องโหว่ประเภทใดบ้าง SAST ตรวจจับ?
SAST ตรวจพบช่องโหว่ในโค้ด เช่น SQL injection, buffer overflow และ cross-site scripting (XSS) ก่อนที่จะนำแอปพลิเคชันไปใช้งานจริง
เป็นเพราะเหตุใด SCA สำคัญต่อความปลอดภัยของซอฟต์แวร์โอเพนซอร์สหรือไม่?
SCA ช่วยให้ทีมจัดการความเสี่ยงที่เกิดจากการพึ่งพาไลบรารีภายนอก เช่น ไลบรารีเก่า ปัญหาด้านความปลอดภัยที่ทราบกันดี และปัญหาด้านลิขสิทธิ์
อันไหนดีกว่ากัน: SAST or SCA?
ทั้งสองวิธีต่างก็ไม่มีประสิทธิภาพหากใช้เพียงลำพัง SAST และ SCA ทำงานร่วมกันเพื่อมอบระบบรักษาความปลอดภัยที่ครอบคลุมทั้งโค้ดที่เขียนขึ้นเองและโค้ดภายนอก
Xygeni คืออะไร และมันผสานรวมเข้ากับระบบได้อย่างไร SAST และ SCA?
Xygeni รวมเป็นหนึ่งเดียว SAST และ SCA รวมไว้ในแพลตฟอร์มเดียว ทำให้การจัดการช่องโหว่รวดเร็ว ชาญฉลาด และมีประสิทธิภาพมากขึ้นตลอดวงจรการพัฒนาทั้งหมด

