






วงการความปลอดภัยทางไซเบอร์ที่มีการเปลี่ยนแปลงอย่างรวดเร็วได้ทำให้ การวิเคราะห์องค์ประกอบซอฟต์แวร์คืออะไร (SCA) คำศัพท์ทางเทคโนโลยีที่สำคัญ SCA เครื่องมือวิเคราะห์องค์ประกอบซอฟต์แวร์ (Software Composition Analysis หรือ SDK) มีความสำคัญอย่างยิ่ง เพราะช่วยรักษาความปลอดภัย การปฏิบัติตามข้อกำหนดด้านลิขสิทธิ์ และความสมบูรณ์ของแอปพลิเคชันซอฟต์แวร์ โดยจะตรวจจับและแก้ไขส่วนประกอบโอเพนซอร์สที่มีช่องโหว่ที่ทราบแล้วโดยอัตโนมัติ แต่เครื่องมือวิเคราะห์องค์ประกอบซอฟต์แวร์เกิดขึ้นได้อย่างไร และเหตุใดจึงกลายเป็นสิ่งจำเป็น?
ที่มาของการวิเคราะห์องค์ประกอบซอฟต์แวร์
การวิเคราะห์องค์ประกอบซอฟต์แวร์คืออะไร และเหตุใดจึงถูกสร้างขึ้น?
การวิเคราะห์องค์ประกอบซอฟต์แวร์คืออะไร และมีที่มาอย่างไร? SCA แนวคิดนี้เกิดขึ้นจากความจำเป็นในการจัดการการใช้งานซอฟต์แวร์โอเพนซอร์ส (OSS) ที่เพิ่มมากขึ้น และการแพร่หลายของไลบรารีจากภายนอกในการพัฒนาแอปพลิเคชันสมัยใหม่ เนื่องจากบริษัทต่างๆ พยายามเร่งวงจรการพัฒนาและลดต้นทุน จึงหันมาใช้ส่วนประกอบที่นำกลับมาใช้ซ้ำได้เหล่านี้มากขึ้น
อย่างไรก็ตาม การเปลี่ยนแปลงนี้ได้ก่อให้เกิดปัญหาใหม่ๆ เช่น การจัดการกับช่องโหว่ด้านความปลอดภัยและปัญหาด้านลิขสิทธิ์ที่เกี่ยวข้องกับซอฟต์แวร์โอเพนซอร์ส
ก่อนหน้านี้ นักพัฒนาต้องทำการจัดทำบัญชีรายการส่วนประกอบเหล่านี้ด้วยตนเอง SCA กระบวนการดังกล่าวถูกทำให้เป็นระบบ ซึ่งเป็นกระบวนการที่ผิดพลาดได้ง่ายและใช้เวลานาน ความต้องการวิธีการที่เป็นระบบมากขึ้นจึงนำไปสู่การพัฒนาเครื่องมือและวิธีการที่สามารถสแกน ระบุ และประเมินความเสี่ยงของส่วนประกอบเหล่านี้ได้โดยอัตโนมัติ ปัจจุบัน วิธีการนี้เป็นที่รู้จักในชื่อ การวิเคราะห์องค์ประกอบซอฟต์แวร์ (Software Composition Analysis)
การวิเคราะห์องค์ประกอบซอฟต์แวร์: คำจำกัดความอย่างเป็นทางการ
มีคำจำกัดความอยู่หลายแหล่งจากแหล่งข้อมูลที่น่าเชื่อถือ แหล่งข้อมูลเหล่านี้ล้วนยอมรับคุณค่าของ... การวิเคราะห์องค์ประกอบซอฟต์แวร์ ในโลกแห่งความปลอดภัยทางไซเบอร์ในปัจจุบัน
มูลนิธิลินุกซ์ ในของตน คู่มือฉบับเปิดสำหรับการประเมินผล SCA เครื่องมือ, อธิบาย SCA as “เป็นองค์ประกอบสำคัญของการพัฒนาซอฟต์แวร์สมัยใหม่ โดยมีเป้าหมายเพื่อระบุส่วนประกอบโอเพนซอร์สภายในโค้ดเบส ประเมินช่องโหว่ด้านความปลอดภัย และตรวจสอบให้แน่ใจว่าปฏิบัติตามข้อผูกพันด้านลิขสิทธิ์” คำจำกัดความนี้เน้นย้ำถึงบทบาทที่ครอบคลุมของ SCA มีบทบาทสำคัญในการบริหารจัดการทั้งความเสี่ยงด้านความปลอดภัยและความเสี่ยงทางกฎหมายในการพัฒนาซอฟต์แวร์
OWASP (โครงการรักษาความปลอดภัยเว็บแอปพลิเคชันแบบเปิด)องค์กรไม่แสวงหาผลกำไรที่อุทิศตนเพื่อปรับปรุงความปลอดภัยของซอฟต์แวร์ อธิบายว่า SCA เป็น กระบวนการระบุพื้นที่ที่มีความเสี่ยงที่อาจเกิดขึ้นจากการใช้ซอฟต์แวร์และฮาร์ดแวร์ของบุคคลที่สามและโอเพนซอร์ส"
NIST (สถาบันแห่งชาติของ Standard(และเทคโนโลยี)ในแนวทางด้านความปลอดภัย ยังได้เน้นย้ำถึงความสำคัญของเรื่องต่อไปนี้ด้วย SCA ในการระบุและจัดการความเสี่ยงที่เกี่ยวข้องกับการใช้ส่วนประกอบจากบุคคลที่สามและโอเพนซอร์สภายในแอปพลิเคชันซอฟต์แวร์ แนวทางของ NIST มักถูกใช้เป็นมาตรฐานสำหรับแนวปฏิบัติด้านความปลอดภัยทางไซเบอร์ในอุตสาหกรรมต่างๆ
การกำหนดความหมายของการวิเคราะห์องค์ประกอบซอฟต์แวร์ในเชิงปฏิบัติ
ตอนนี้เราได้กล่าวถึงวิธีการไปแล้ว การวิเคราะห์องค์ประกอบซอฟต์แวร์ เรามาทำความเข้าใจที่มาที่ไปและคำจำกัดความของการวิเคราะห์องค์ประกอบซอฟต์แวร์กัน เรามาลองวิเคราะห์ในแง่ที่เข้าใจง่ายขึ้น และทำความเข้าใจอย่างแท้จริงว่าการวิเคราะห์องค์ประกอบซอฟต์แวร์คืออะไร
การวิเคราะห์ส่วนประกอบซอฟต์แวร์ (Software Composition Analysis) เป็นแนวทางปฏิบัติด้านความปลอดภัยที่ช่วยให้องค์กรต่างๆ สามารถระบุ ประเมิน และลดความเสี่ยงที่เกี่ยวข้องกับส่วนประกอบซอฟต์แวร์โอเพนซอร์สและซอฟต์แวร์จากบุคคลที่สามได้. ระบบนี้จะทำการสแกนหาช่องโหว่ ตรวจสอบปัญหาด้านลิขสิทธิ์ และรักษาความปลอดภัยของห่วงโซ่อุปทานซอฟต์แวร์โดยอัตโนมัติ
แตกต่างจากมาตรการรักษาความปลอดภัยแบบดั้งเดิมที่เน้นช่องโหว่ในโค้ดที่เขียนขึ้นเอง การวิเคราะห์ส่วนประกอบซอฟต์แวร์ (Software Composition Analysis) จะมองข้ามซอฟต์แวร์ที่พัฒนาขึ้นภายในองค์กร โดยจะตรวจสอบให้แน่ใจว่าทุกส่วนประกอบภายนอกที่ใช้ในแอปพลิเคชันนั้นปลอดภัย ถูกต้องตามกฎหมาย และปราศจากภัยคุกคามที่รู้จัก
เนื่องจากองค์กรต่างๆ ยังคงพึ่งพาซอฟต์แวร์โอเพนซอร์สอย่างต่อเนื่อง การวิเคราะห์องค์ประกอบซอฟต์แวร์ (Software Composition Analysis) จึงกลายเป็นส่วนประกอบพื้นฐานของกลยุทธ์ DevSecOps สมัยใหม่ ช่วยให้ทีมพัฒนาและทีมรักษาความปลอดภัยสามารถรักษาความปลอดภัยของแอปพลิเคชันได้โดยไม่ทำให้กระบวนการพัฒนาช้าลง
โดยการบูรณาการเครื่องมือวิเคราะห์องค์ประกอบซอฟต์แวร์เข้ากับ CI/CD pipelineด้วยการวิเคราะห์องค์ประกอบซอฟต์แวร์ (Software Composition Analysis: SDK) ทีมงานสามารถตรวจสอบความปลอดภัยโดยอัตโนมัติ ตรวจจับช่องโหว่ได้ตั้งแต่เนิ่นๆ และหลีกเลี่ยงปัญหาที่ไม่คาดคิดในนาทีสุดท้ายก่อนการใช้งานจริง ในยุคที่การโจมตีห่วงโซ่อุปทานเพิ่มสูงขึ้น การมีกลยุทธ์ SDK ที่แข็งแกร่งจึงไม่ใช่ทางเลือกอีกต่อไป แต่เป็นสิ่งจำเป็น
ประโยชน์ของ การวิเคราะห์องค์ประกอบซอฟต์แวร์
ตรวจจับและแก้ไขจุดอ่อน: การวิเคราะห์องค์ประกอบซอฟต์แวร์ เครื่องมือเหล่านี้จะตรวจสอบโค้ดอย่างต่อเนื่องเพื่อหาช่องโหว่ที่ทราบแล้ว โดยจะให้ข้อมูลเชิงลึกที่สำคัญเพื่อช่วยให้วิศวกรสามารถแก้ไขปัญหาได้ก่อนที่จะถูกโจมตี
รักษาการปฏิบัติตามใบอนุญาต: การวิเคราะห์องค์ประกอบซอฟต์แวร์ กำกับดูแลการจัดการใบอนุญาตสำหรับส่วนประกอบของบุคคลที่สาม ซึ่งจะช่วยหลีกเลี่ยงปัญหาทางกฎหมายและทำให้มั่นใจได้ว่ามีการปฏิบัติตามข้อกำหนดการใช้งานของแต่ละส่วนประกอบ
ท่าทีการรักษาความปลอดภัยขั้นสูงเมื่อรวมเข้ากับ SDLC, SCA สามารถช่วยลดพื้นที่เสี่ยงต่อการถูกโจมตีได้ นอกจากนี้ยังสร้างเป้าหมายที่ยากต่อการโจมตีสำหรับฝ่ายตรงข้ามอีกด้วย
ทำไม SCA เป็นสิ่งสำคัญในด้านความปลอดภัยทางไซเบอร์
ในปัจจุบัน การวิเคราะห์องค์ประกอบซอฟต์แวร์มีความสำคัญยิ่งกว่าที่เคย การโจมตีห่วงโซ่อุปทานซอฟต์แวร์ได้พัฒนาขึ้น ทำให้ช่องโหว่จากบุคคลภายนอกมีความอันตรายไม่แพ้การโจมตีโค้ดโดยตรง
ปัจจุบันผู้โจมตีมุ่งเป้าไปที่ส่วนประกอบโอเพนซอร์สที่ใช้งานกันอย่างแพร่หลายมากขึ้น ส่วนประกอบเหล่านี้มักเป็นจุดอ่อนที่ทำให้ผู้โจมตีสามารถเข้าถึงแอปพลิเคชันที่ปลอดภัยได้อย่างง่ายดาย
ไม่มี SCAองค์กรต่างๆ ปล่อยให้ซอฟต์แวร์ของตนเสี่ยงต่อภัยคุกคามด้านความปลอดภัยที่ร้ายแรงแต่ไม่แสดงอาการ การรักษาความปลอดภัยของส่วนประกอบจากภายนอกจึงไม่ใช่เรื่องที่เลือกได้อีกต่อไป แต่เป็นสิ่งจำเป็น
SCA ในภูมิทัศน์ความปลอดภัยของแอปพลิเคชัน
การวิเคราะห์องค์ประกอบซอฟต์แวร์ (SCA( ) เป็นสิ่งจำเป็นสำหรับการรักษาความปลอดภัยของแอปพลิเคชัน ช่วยเสริมสร้างแนวทางการทดสอบความปลอดภัยที่มีอยู่เดิมโดยการจัดการกับความเสี่ยงในส่วนประกอบของบุคคลที่สาม
การทดสอบความปลอดภัยของแอปพลิเคชันแบบคงที่ (SAST) ระบุช่องโหว่ในโค้ดที่เขียนขึ้นเอง แต่ไม่ได้วิเคราะห์การพึ่งพาจากภายนอก SCA โปรแกรมนี้ช่วยเติมเต็มช่องว่างนี้โดยการสแกนไลบรารีโอเพนซอร์สและไลบรารีของบุคคลที่สาม เพื่อตรวจจับช่องโหว่ที่รู้จักและที่ซ่อนอยู่
ตัวอย่างเช่น ในบทความบล็อกของเรา "SCA vs SAST: ความแตกต่างที่สำคัญในด้านความปลอดภัยของแอปพลิเคชัน" เราจะอธิบายว่าวิธีการเหล่านี้ทำงานร่วมกันอย่างไร SCA มุ่งเน้นไปที่โค้ดภายนอก เช่น ไลบรารีโอเพนซอร์ส ในขณะที่ SAST ตรวจสอบโค้ดที่พัฒนาขึ้นภายในองค์กร นอกจากนี้ คุณยังสามารถดู SafeDev Talk ฉบับเต็มของเราได้ที่นี่ SCA or SAST – ทั้งสองอย่างนี้เสริมซึ่งกันและกันอย่างไรเพื่อเสริมสร้างความปลอดภัยให้แข็งแกร่งยิ่งขึ้น?
ด้วยกัน, SCA และ SAST สร้างกลยุทธ์ด้านความปลอดภัยที่ครอบคลุม SAST ช่วยป้องกันปัญหาที่เกิดจากนักพัฒนาซอฟต์แวร์ ในขณะเดียวกัน SCA ปกป้องแอปพลิเคชันจากภัยคุกคามภายนอก
เครื่องมือวิเคราะห์องค์ประกอบซอฟต์แวร์ทำงานอย่างไร
ในการสร้างซอฟต์แวร์ที่ปลอดภัย ทีมงานจำเป็นต้องเข้าใจสิ่งที่เรียกว่า การวิเคราะห์องค์ประกอบซอฟต์แวร์ (Software Composition Analysis)SCA) คืออะไร และทำงานอย่างไร แอปพลิเคชันในปัจจุบันพึ่งพาองค์ประกอบโอเพนซอร์สและส่วนประกอบจากบุคคลที่สาม ทำให้การค้นหาช่องโหว่ การจัดการความเสี่ยง และการรับรองการปฏิบัติตามข้อกำหนดเป็นสิ่งสำคัญ
เครื่องมือวิเคราะห์ส่วนประกอบซอฟต์แวร์ (Software Composition Analysis) ช่วยทำให้กระบวนการนี้เป็นไปโดยอัตโนมัติ โดยช่วยให้ทีมตรวจจับ ประเมิน และแก้ไขภัยคุกคามด้านความปลอดภัยในส่วนประกอบซอฟต์แวร์ต่างๆ มาดูกันว่าเครื่องมือเหล่านี้ทำงานอย่างไร
1. การค้นหาส่วนประกอบ
ขั้นตอนแรกในการวิเคราะห์ส่วนประกอบซอฟต์แวร์คือการค้นหาความสัมพันธ์ของซอฟต์แวร์ทั้งหมด แอปพลิเคชันในปัจจุบันใช้ไลบรารีโอเพนซอร์สจำนวนมาก และบางส่วนก็มีความสัมพันธ์แบบซ้อนกันซึ่งนักพัฒนาไม่ได้ติดตามเสมอไป
SCA เครื่องมือจะสแกนที่เก็บข้อมูล ตัวจัดการแพ็กเกจ และไฟล์บิลด์เพื่อตรวจจับการพึ่งพาโดยตรงและการพึ่งพาทางอ้อมทั้งหมด หลังจากสแกนแล้ว จะสร้างรายการส่วนประกอบซอฟต์แวร์ (Software Bill of Materials)SBOM)—รายการส่วนประกอบ เวอร์ชัน และแหล่งที่มาโดยละเอียด
ด้วยการมองเห็นภาพรวมนี้ ทีมงานจึงทราบได้อย่างแน่ชัดว่ามีอะไรอยู่ในโค้ดเบสของตนก่อนที่จะตรวจสอบความเสี่ยงด้านความปลอดภัย
2. การตรวจจับช่องโหว่
เมื่อเครื่องมือวิเคราะห์องค์ประกอบซอฟต์แวร์ (Software Composition Analysis) ระบุความสัมพันธ์ระหว่างส่วนต่างๆ ได้แล้ว ขั้นตอนต่อไปคือการค้นหาความเสี่ยงด้านความปลอดภัย SCA เครื่องมือเหล่านี้ตรวจสอบส่วนประกอบต่างๆ โดยเทียบกับฐานข้อมูลช่องโหว่ที่เป็นที่รู้จักกันดี เช่น:
- ฐานข้อมูลช่องโหว่แห่งชาติ (NVD) – ฐานข้อมูลของภาครัฐที่ใช้กันอย่างแพร่หลาย
- ช่องโหว่และความเสี่ยงทั่วไป (CVE) – รายชื่อช่องโหว่ด้านความปลอดภัยที่ทราบกันทั่วโลก
- คำแนะนำด้านความปลอดภัยของ GitHub – รายงานจากนักวิจัยด้านความปลอดภัยและผู้ดูแลแพ็กเกจซอฟต์แวร์
- แหล่งข้อมูลความปลอดภัยอื่นๆ – เครื่องมือบางอย่างยังรวมถึงข้อมูลข่าวกรองภัยคุกคามส่วนตัวด้วย
โดยการจับคู่เวอร์ชันของส่วนประกอบกับช่องโหว่ที่ทราบแล้ว SCA เครื่องมือเหล่านี้จะแจ้งเตือนทีมงานตั้งแต่เนิ่นๆ เพื่อให้พวกเขาสามารถแก้ไขปัญหาด้านความปลอดภัยก่อนที่จะปล่อยซอฟต์แวร์ออกสู่ตลาด
3. การตรวจสอบให้แน่ใจว่าปฏิบัติตามใบอนุญาตถูกต้อง
ส่วนประกอบโอเพนซอร์สจำนวนมากมาพร้อมกับข้อกำหนดทางกฎหมาย บางข้ออนุญาตให้ใช้งานได้ฟรี ในขณะที่บางข้อจำกัดการแก้ไข การแจกจ่ายต่อ หรือการใช้งานเชิงพาณิชย์
เครื่องมือวิเคราะห์องค์ประกอบซอฟต์แวร์จะตรวจสอบใบอนุญาตของแต่ละส่วนประกอบและระบุปัญหา เช่น:
- ข้อกำหนดใบอนุญาตที่ไม่สอดคล้องกัน – สัญญาอนุญาตบางประเภท (เช่น GPL) กำหนดให้ซอฟต์แวร์ที่เป็นกรรมสิทธิ์ต้องเปลี่ยนเป็นซอฟต์แวร์โอเพนซอร์ส
- ข้อกำหนดการอ้างอิงแหล่งที่มา – ใบอนุญาตบางประเภทกำหนดให้ต้องระบุแหล่งที่มาอย่างถูกต้องในเอกสารประกอบ
- การใช้งานที่ต้องห้าม – ใบอนุญาตบางประเภทห้ามการใช้งานเชิงพาณิชย์หรือ enterprise การใช้งาน
การตรวจสอบการปฏิบัติตามข้อกำหนดด้านใบอนุญาตตั้งแต่เนิ่นๆ จะช่วยให้ทีมงานหลีกเลี่ยงความเสี่ยงทางกฎหมายและความขัดแย้งกับนโยบายของบริษัทได้
4. การจัดลำดับความสำคัญของความเสี่ยง
ไม่ใช่ทุกปัญหาด้านความปลอดภัยที่ต้องได้รับการแก้ไขทันที บางช่องโหว่มีความร้ายแรง ในขณะที่บางช่องโหว่มีความเสี่ยงน้อยกว่า SCA เครื่องมือเหล่านี้จัดอันดับภัยคุกคามด้านความปลอดภัยโดยพิจารณาจาก:
- คะแนนความรุนแรง (CVSS, EPSS) – ใช้วัดระดับความอันตรายของช่องโหว่
- การใช้ประโยชน์ได้ – แสดงให้เห็นว่าผู้โจมตีใช้ช่องโหว่นี้ในการโจมตีจริงหรือไม่
- ผลกระทบทางธุรกิจ – ตรวจสอบว่าช่องโหว่ดังกล่าวส่งผลกระทบต่อฟังก์ชันการทำงานที่สำคัญของซอฟต์แวร์หรือไม่
เครื่องมือวิเคราะห์องค์ประกอบซอฟต์แวร์ขั้นสูงบางตัวยังใช้การวิเคราะห์การเข้าถึง ซึ่งจะตรวจสอบว่าโค้ดที่มีช่องโหว่นั้นทำงานจริงในแอปพลิเคชันหรือไม่ วิธีนี้ช่วยลดผลลัพธ์ที่ผิดพลาดและช่วยให้ทีมมุ่งเน้นไปที่ภัยคุกคามที่แท้จริงได้
5. การตรวจสอบอย่างต่อเนื่อง
ช่องโหว่ด้านความปลอดภัยใหม่ๆ ปรากฏขึ้นทุกวัน แพ็กเกจที่ปลอดภัยเมื่อวานนี้อาจกลายเป็นภัยคุกคามด้านความปลอดภัยในวันพรุ่งนี้ การสแกนเพียงครั้งเดียวไม่เพียงพอที่จะรักษาความปลอดภัยของซอฟต์แวร์ได้
เครื่องมือวิเคราะห์องค์ประกอบซอฟต์แวร์จะตรวจสอบความสัมพันธ์ระหว่างส่วนประกอบต่างๆ อย่างต่อเนื่องโดยการบูรณาการเข้ากับ... CI/CD pipelineและขั้นตอนการทำงานด้านการพัฒนา พวกเขา:
- ตรวจจับช่องโหว่ใหม่ในส่วนประกอบที่มีอยู่เดิม
- ส่งการแจ้งเตือนแบบเรียลไทม์เมื่อมีภัยคุกคามด้านความปลอดภัยใหม่ๆ เกิดขึ้น
- ทำการตรวจสอบความปลอดภัยโดยอัตโนมัติตลอดกระบวนการพัฒนา
ด้วยการตรวจสอบความสัมพันธ์ระหว่างส่วนประกอบต่างๆ อยู่ตลอดเวลา ทีมงานจึงสามารถแก้ไขช่องโหว่ได้ทันทีที่พบ แทนที่จะรอการตรวจสอบเป็นระยะๆ
6. การแก้ไขช่องโหว่ด้วยคำแนะนำในการแก้ไขปัญหา
การค้นหาช่องโหว่ด้านความปลอดภัยเป็นเพียงครึ่งหนึ่งของงานเท่านั้น ทีมงานยังต้องมีแผนที่ชัดเจนในการแก้ไขปัญหาเหล่านั้นด้วย SCA เครื่องมือเหล่านี้ช่วยให้นักพัฒนาแก้ไขปัญหาได้อย่างรวดเร็วโดยการแนะนำ:
- เวอร์ชันที่ปลอดภัยกว่าของส่วนประกอบต่างๆ – อัปเกรดเป็นเวอร์ชันที่ได้รับการแก้ไขแล้ว
- ห้องสมุดทางเลือก - การเปลี่ยนชิ้นส่วนที่ไม่ได้รับการบำรุงรักษาหรือชิ้นส่วนที่มีความเสี่ยง
- แพทช์รักษาความปลอดภัย - ดำเนินการแก้ไขปัญหาที่มีอยู่เมื่อไม่สามารถอัปเกรดได้
เครื่องมือวิเคราะห์องค์ประกอบซอฟต์แวร์ขั้นสูงบางตัวยังสามารถทำการแก้ไขโดยอัตโนมัติได้ด้วยการสร้าง pull requests ด้วยการแก้ไขต่างๆ ช่วยลดงานที่ต้องทำด้วยตนเองและเพิ่มความเร็วในการอัปเดตแพทช์
ขั้นสูงของไซเกนี SCA Solution
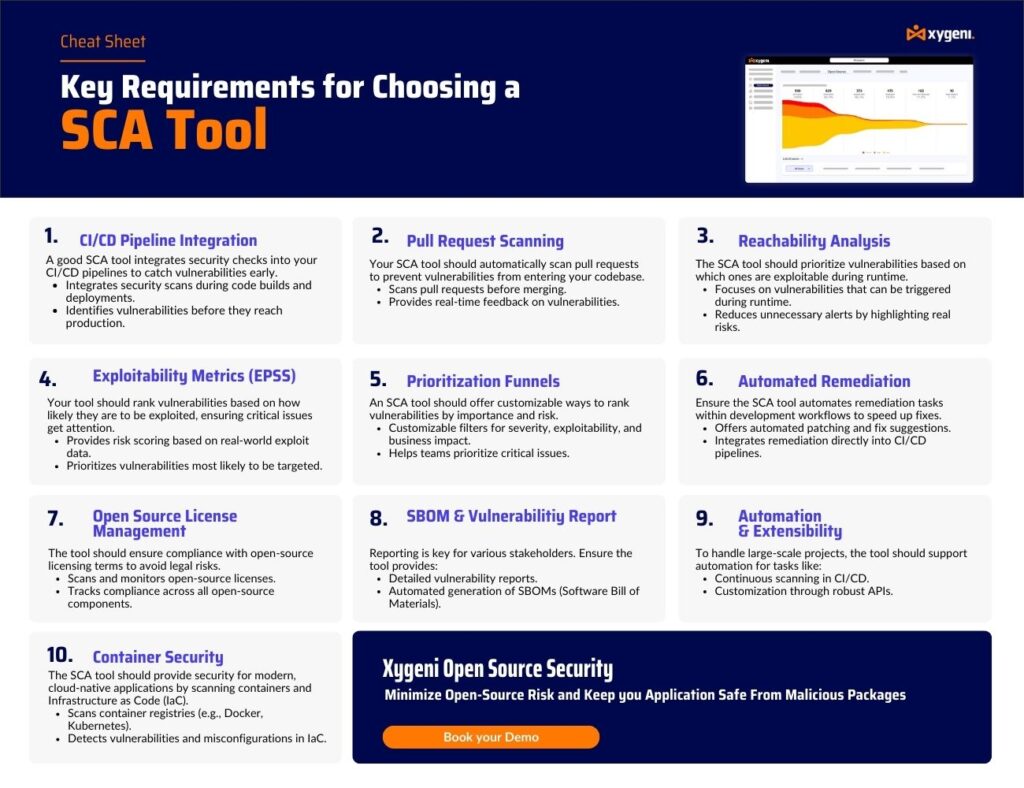
ในขณะที่การวิเคราะห์องค์ประกอบซอฟต์แวร์แบบดั้งเดิม (SCAเครื่องมือเหล่านี้มุ่งเน้นไปที่การตรวจจับช่องโหว่ขั้นพื้นฐาน ไซเกนี ใช้แนวทางที่ล้ำหน้ากว่า โดยผสานรวมข้อมูลภัยคุกคามแบบเรียลไทม์ การแก้ไขปัญหาอัตโนมัติ และการวิเคราะห์การเข้าถึง เพื่อปรับปรุงความแม่นยำ ลดการแจ้งเตือนผิดพลาด และเสริมสร้างความปลอดภัยโดยรวมให้ดียิ่งขึ้น

ทำไมต้องเลือก Xygeni's SCA?
- หน่วยสืบราชการลับภัยคุกคามแบบเรียลไทม์ – ตรวจจับช่องโหว่ได้ทันที แทนที่จะต้องสแกนเป็นระยะๆ
- การวิเคราะห์การเข้าถึง – ตรวจสอบว่ามีการใช้งานช่องโหว่นั้นจริงหรือไม่ ช่วยลดการแจ้งเตือนที่ผิดพลาด
- การแก้ไขอัตโนมัติ – สร้าง pull requests พร้อมแพทช์สำหรับแก้ไขปัญหาในทันที
- CI/CD Pipeline บูรณาการ – ผสานการตรวจสอบความปลอดภัยเข้ากับเวิร์กโฟลว์ DevOps ได้อย่างราบรื่นโดยไม่รบกวนการพัฒนา
- การจัดการความเสี่ยงด้านใบอนุญาต - วิเคราะห์และบังคับใช้การปฏิบัติตามข้อกำหนดด้านลิขสิทธิ์ของซอฟต์แวร์โอเพนซอร์ส
- การตรวจจับมัลแวร์ในระยะเริ่มต้น – บล็อกแพ็กเกจโอเพนซอร์สที่เป็นอันตรายก่อนที่จะถูกติดตั้ง ป้องกันการโจมตีในห่วงโซ่อุปทาน
Xygeni เพิ่มประสิทธิภาพแต่ละด้านได้อย่างไร SCA ระยะ
- การค้นหาส่วนประกอบที่ดีขึ้น – ดำเนินการสแกนแบบเรียลไทม์ในรีจิสทรีสาธารณะหลายแห่ง เพื่อให้มองเห็นภาพรวมของความสัมพันธ์ระหว่างซอฟต์แวร์ได้อย่างครบถ้วน
- การตรวจจับช่องโหว่ที่แม่นยำยิ่งขึ้น – ตรวจสอบช่องโหว่จากฐานข้อมูลหลายแห่งเพื่อกำจัดช่องโหว่ด้านความปลอดภัย
- การจัดลำดับความสำคัญของความเสี่ยงอย่างชาญฉลาดขึ้น – ใช้ตัวชี้วัดความสามารถในการถูกโจมตีเพื่อช่วยให้ทีมรักษาความปลอดภัยมุ่งเน้นไปที่ช่องโหว่ที่ก่อให้เกิดภัยคุกคามที่แท้จริง
- การควบคุมการปฏิบัติตามกฎระเบียบที่เข้มงวดมากขึ้น – ระบบตรวจสอบใบอนุญาตอัตโนมัติ ช่วยให้มั่นใจได้ว่าการดำเนินงานเป็นไปตามนโยบายของบริษัทและข้อกำหนดทางกฎหมาย standards.
- การแก้ไขปัญหาเชิงรุก – ให้คำแนะนำอัตโนมัติและสร้างแพทช์แก้ไข pull requests เพื่อเร่งการแก้ไขช่องโหว่ด้านความปลอดภัย
ด้วยการวิเคราะห์องค์ประกอบซอฟต์แวร์ขั้นสูงของ Xygeni องค์กรต่างๆ จะได้รับการตรวจสอบความปลอดภัยอย่างต่อเนื่องและล่วงหน้าcisการจัดการความเสี่ยงและการแก้ไขปัญหาอย่างมีประสิทธิภาพ ช่วยให้มั่นใจได้ว่าส่วนประกอบโอเพนซอร์สยังคงปลอดภัย เป็นไปตามข้อกำหนด และได้รับการปรับให้เหมาะสมกับความเร็วในการพัฒนา
เสริมความแข็งแกร่งด้านความปลอดภัยด้วยการวิเคราะห์องค์ประกอบซอฟต์แวร์
การพัฒนาซอฟต์แวร์สมัยใหม่พึ่งพาองค์ประกอบโอเพนซอร์สมากกว่าที่เคยเป็นมา แม้ว่าองค์ประกอบเหล่านี้จะช่วยเร่งการพัฒนาและลดต้นทุน แต่ก็อาจก่อให้เกิดช่องโหว่ด้านความปลอดภัยและความเสี่ยงด้านการปฏิบัติตามกฎระเบียบหากไม่ได้รับการจัดการอย่างเหมาะสม
การวิเคราะห์องค์ประกอบซอฟต์แวร์ (SCA) นำเสนอโซลูชันเชิงรุกโดยการช่วยเหลือทีมงานดังนี้:
- ระบุส่วนประกอบซอฟต์แวร์และส่วนที่เกี่ยวข้องทั้งหมด เพื่อให้มองเห็นภาพรวมได้อย่างชัดเจน
- ตรวจจับช่องโหว่ตั้งแต่เนิ่นๆ โดยใช้ข้อมูลข่าวกรองภัยคุกคามแบบเรียลไทม์
- ตรวจสอบให้แน่ใจว่าได้ปฏิบัติตามข้อกำหนดของใบอนุญาตโอเพนซอร์สแล้ว
- ให้ความสำคัญกับภัยคุกคามที่ร้ายแรงที่สุดแทนที่จะเสียเวลาไปกับผลลัพธ์ที่ผิดพลาด
- ตรวจสอบความสัมพันธ์ระหว่างส่วนต่างๆ อย่างต่อเนื่อง เพื่อตรวจจับความเสี่ยงด้านความปลอดภัยใหม่ๆ ที่เกิดขึ้น
- แก้ไขปัญหาด้านความปลอดภัยได้อย่างมีประสิทธิภาพผ่านการแก้ไขปัญหาตามคำแนะนำหรือการแก้ไขอัตโนมัติ
โดยการบูรณาการ SCA เมื่อผสานรวมเข้ากับเวิร์กโฟลว์การพัฒนา องค์กรต่างๆ จะสามารถรับมือกับภัยคุกคาม รักษาการปฏิบัติตามข้อกำหนด และรักษาความปลอดภัยของซอฟต์แวร์ได้โดยไม่ทำให้การพัฒนาช้าลง
กำลังมองหาขั้นสูง SCA วิธีแก้ปัญหา? ขอทดลองใช้งานฟรีวันนี้เพื่อดูว่า Xygeni สามารถช่วยรักษาความปลอดภัยซอฟต์แวร์ของคุณได้อย่างไร
คำถามที่พบบ่อย
1. แอปพลิเคชันใดบ้างที่ต้องการ SCA สแกนเหรอ?
ซอฟต์แวร์ใดๆ ที่ใช้ส่วนประกอบโอเพนซอร์สหรือส่วนประกอบจากบุคคลที่สาม ควรทำงานบนระบบที่มีมาตรฐานการทำงานแบบ (หมายเหตุ: คำว่า "run" ในบริบทนี้หมายถึงการทำงานกับซอฟต์แวร์เวอร์ชันที่อนุญาตให้ใช้งาน ... SCA การสแกน ซึ่งรวมถึง:
- แอปพลิเคชันเว็บและมือถือ – เฟรมเวิร์กสมัยใหม่หลายตัว เช่น React, Django และ Spring Boot อาศัยไลบรารีโอเพนซอร์ส
- Enterprise ซอฟต์แวร์และแพลตฟอร์ม SaaS – แอปพลิเคชันเหล่านี้มักจะผสานรวมส่วนประกอบภายนอกเพื่อขยายฟังก์ชันการทำงาน
- CI/CD pipelines ในเวิร์กโฟลว์ DevOps – สภาพแวดล้อมการบูรณาการอย่างต่อเนื่องมักนำเสนอการพึ่งพาใหม่ๆ ที่จำเป็นต้องมีการตรวจสอบด้านความปลอดภัย
- แอปพลิเคชันแบบคลาวด์เนทีฟและคอนเทนเนอร์ – สถาปัตยกรรมไมโครเซอร์วิสอาศัยส่วนประกอบโอเพนซอร์ส ทำให้ SCA วิกฤติ
- API, บริการแบ็กเอนด์ และอุปกรณ์ IoT – ระบบเหล่านี้ใช้แพ็กเกจจากผู้พัฒนาภายนอก ซึ่งต้องมีการตรวจสอบหาช่องโหว่อย่างสม่ำเสมอ
เนื่องจากไลบรารีโอเพนซอร์สมีการพัฒนาอย่างต่อเนื่อง การสแกนเป็นประจำจึงช่วยให้มั่นใจได้ว่าความเสี่ยงด้านความปลอดภัยและปัญหาด้านการปฏิบัติตามกฎระเบียบจะได้รับการแก้ไขก่อนที่จะกลายเป็นปัญหาใหญ่
2 คืออะไร SCA กำลังสแกนอยู่หรือเปล่า?
SCA การสแกนจะทำการตรวจสอบความปลอดภัยโดยอัตโนมัติสำหรับส่วนประกอบโอเพนซอร์ส มีบทบาทสำคัญในการรักษาความปลอดภัยของซอฟต์แวร์โดยการดำเนินการดังต่อไปนี้:
- การระบุส่วนประกอบซอฟต์แวร์ทั้งหมด เพื่อให้มองเห็นได้อย่างชัดเจน
- การตรวจจับช่องโหว่ที่ทราบแล้ว โดยการเปรียบเทียบส่วนประกอบกับฐานข้อมูลด้านความปลอดภัย
- ตรวจสอบการปฏิบัติตามใบอนุญาต เพื่อป้องกันการละเมิดกฎหมายและนโยบาย
- การให้ความสำคัญกับความเสี่ยงด้านความปลอดภัย โดยพิจารณาจากความรุนแรง โอกาสในการใช้ประโยชน์ และผลกระทบต่อธุรกิจ
- การดำเนินการแก้ไขปัญหา หรือแม้กระทั่งการสร้างระบบอัตโนมัติเพื่อเร่งกระบวนการแก้ไขข้อบกพร่อง
โดยการบูรณาการ SCA สแกนเข้า CI/CD ด้วยเวิร์กโฟลว์ที่เหมาะสม องค์กรต่างๆ สามารถตรวจจับและแก้ไขความเสี่ยงด้านความปลอดภัยได้ตั้งแต่เนิ่นๆ ก่อนที่จะส่งผลกระทบต่อการผลิต
3. การวิเคราะห์องค์ประกอบซอฟต์แวร์ (Software Composition Analysis) คืออะไรSCAใช้ใน DevOps หรือไม่?
ในสภาพแวดล้อม DevOps ความเร็วและความปลอดภัยต้องควบคู่กันไป SCA บูรณาการโดยตรงเข้า CI/CD pipelineซึ่งช่วยให้ทีมต่างๆ สามารถ:
- ทำการตรวจสอบความปลอดภัยโดยอัตโนมัติ ก่อนที่จะนำโค้ดใหม่ไปใช้งาน
- ป้องกันการพึ่งพาที่เปราะบาง นับตั้งแต่ถูกนำเข้ามาในโค้ดเบส
- ตรวจสอบให้แน่ใจว่าเป็นไปตามข้อกำหนดของใบอนุญาตโอเพนซอร์ส โดยไม่ต้องติดตามด้วยตนเอง
- ให้คำแนะนำการแก้ไขปัญหาแบบเรียลไทม์ เพื่อให้นักพัฒนาสามารถแก้ไขข้อผิดพลาดได้อย่างรวดเร็ว
โดยการฝัง SCA ในช่วงเริ่มต้นของกระบวนการ DevOps ทีมสามารถย้ายการรักษาความปลอดภัยไปทางซ้ายได้ เพื่อตรวจจับความเสี่ยงก่อนที่จะเข้าสู่ขั้นตอนการใช้งานจริง
4. ฉันควรวิ่งบ่อยแค่ไหน SCA สแกนเหรอ?
เนื่องจากมีช่องโหว่ใหม่ๆ เกิดขึ้นทุกวัน การสแกนเพียงครั้งเดียวจึงไม่เพียงพอ วิธีที่ดีที่สุดคือการตรวจสอบอย่างต่อเนื่อง โดยที่ SCA การสแกนจะทำงานโดยอัตโนมัติภายใน CI/CD กระบวนการทำงานนี้ช่วยให้ทีมได้รับการแจ้งเตือนทันทีเมื่อมีช่องโหว่ใหม่ส่งผลกระทบต่อส่วนประกอบที่มีอยู่ ทำให้สามารถแก้ไขได้อย่างรวดเร็ว
5. สามารถ SCA เครื่องมือเหล่านี้สามารถแก้ไขช่องโหว่โดยอัตโนมัติได้หรือไม่?
ใช่ครับ บางอย่างก็ขั้นสูง SCA เครื่องมือเหล่านี้ช่วยแก้ไขปัญหาโดยอัตโนมัติด้วยการสร้าง pull requests ซึ่งจะทำการอัปเดตส่วนประกอบที่จำเป็นหรือติดตั้งแพทช์รักษาความปลอดภัย วิธีนี้จะช่วยลดภาระงานด้วยตนเอง ทำให้ผู้พัฒนาสามารถแก้ไขช่องโหว่ได้เร็วขึ้นโดยไม่รบกวนขั้นตอนการทำงาน
