






1. บทนำ: เหตุใดความปลอดภัยของซอฟต์แวร์จึงยังคงมีความสำคัญ
ความปลอดภัยของซอฟต์แวร์หมายถึงการปกป้องทั้งโค้ดของคุณและเครื่องมือที่ใช้ในการสร้างซอฟต์แวร์นั้น เนื่องจากการพัฒนาซอฟต์แวร์รวดเร็วขึ้นและพึ่งพาโค้ดจากภายนอกและระบบอัตโนมัติมากขึ้น ห่วงโซ่อุปทานซอฟต์แวร์จึงกลายเป็นช่องโหว่สำคัญในการโจมตี หากคุณกำลังถาม... ความปลอดภัยของซอฟต์แวร์คืออะไรมันไม่ใช่แค่เรื่องการแก้ไขข้อผิดพลาดเท่านั้น แต่ยังเกี่ยวกับการป้องกันโค้ดที่ไม่ปลอดภัย การรักษาความลับให้ปลอดภัย และการรักษาความปลอดภัยอีกด้วย CI/CD pipelineตั้งแต่เริ่มต้นเลย
ปัจจุบันการโจมตีมักมุ่งเป้าไปที่ขั้นตอนแรกๆ เช่น ระบบควบคุมเวอร์ชันและระบบสร้างซอฟต์แวร์ ดังนั้นซอฟต์แวร์รักษาความปลอดภัยจึงต้องก้าวข้ามการป้องกันแค่เพียงขอบเขตภายนอก และครอบคลุมกระบวนการพัฒนาทั้งหมด
ด้วยความเสี่ยงที่เพิ่มสูงขึ้นและกฎระเบียบต่างๆ เช่น DORA และ NIS2 ที่มีผลบังคับใช้ การรักษาความปลอดภัยของห่วงโซ่อุปทานจึงไม่ใช่เรื่องที่เลือกได้อีกต่อไป คู่มือนี้จะช่วยคุณ:
- เข้าใจความปลอดภัยของซอฟต์แวร์ในทางปฏิบัติ
- ทำความเข้าใจวิธีการที่ผู้โจมตีแทรกซึมเข้าสู่ห่วงโซ่อุปทานซอฟต์แวร์
- นำแนวปฏิบัติที่ดีที่สุดมาใช้เพื่อให้มั่นใจในความปลอดภัยของทุกขั้นตอนการพัฒนา
ลองมาดูกันเถอะ
2. ความปลอดภัยของซอฟต์แวร์คืออะไร และเหตุใดจึงมีความสำคัญต่อห่วงโซ่อุปทานซอฟต์แวร์
โดยพื้นฐานแล้ว ซอฟต์แวร์รักษาความปลอดภัยหมายถึงการสร้างและบำรุงรักษาซอฟต์แวร์ที่สามารถรับมือกับภัยคุกคามในโลกแห่งความเป็นจริงได้ กล่าวอีกนัยหนึ่ง มันไม่ใช่แค่การใช้โปรแกรมสแกนในตอนท้ายของการพัฒนาเท่านั้น แต่เป็นการออกแบบระบบรักษาความปลอดภัยเข้าไปในกระบวนการตั้งแต่เริ่มต้น
ความปลอดภัยของซอฟต์แวร์คืออะไร
ความปลอดภัยของซอฟต์แวร์ คือ การออกแบบ พัฒนา และบำรุงรักษาซอฟต์แวร์ เพื่อปกป้องซอฟต์แวร์จากช่องโหว่ การเข้าถึงโดยไม่ได้รับอนุญาต และการโจมตีที่เป็นอันตรายตลอดวงจรชีวิตของซอฟต์แวร์
หลักการพื้นฐานของซอฟต์แวร์รักษาความปลอดภัยใน SDLC
- การเขียนโค้ดที่ปลอดภัย
- จัดการการพึ่งพาอย่างปลอดภัย
- ปกป้องคุณ CI/CD pipelines
- ป้องกันการเปลี่ยนแปลงหรือการเข้าถึงโดยไม่ได้รับอนุญาต
- การเก็บความลับและข้อมูลสำคัญไว้นอกระบบควบคุมเวอร์ชัน
แนวทางปฏิบัติเหล่านี้แต่ละข้อช่วยลดความเสี่ยงตลอดห่วงโซ่อุปทานซอฟต์แวร์ ตั้งแต่การพัฒนาไปจนถึงการใช้งานจริง
ตามมุมมองของอุตสาหกรรมแล้ว ความปลอดภัยของซอฟต์แวร์คืออะไร? standards
- จากการวิเคราะห์เพื่อบรรลุเป้าหมายของ โครงการรักษาความปลอดภัยแอปพลิเคชันเว็บแบบเปิด (OWASP), ความปลอดภัยของซอฟต์แวร์คือกระบวนการสร้างซอฟต์แวร์ให้มีความปลอดภัยตั้งแต่เริ่มต้น โดยมุ่งเน้นที่บุคคล กระบวนการ และเทคโนโลยี
- แผนก CERT ของมหาวิทยาลัยคาร์เนกีเมลลอน หมายถึงการออกแบบและพัฒนาซอฟต์แวร์เพื่อให้ยังคงทำงานได้อย่างถูกต้องแม้ภายใต้การโจมตีที่เป็นอันตราย
- การขอ สถาบันแห่งชาติ Standardเทคโนโลยีสารสนเทศและการสื่อสาร (NIST) อธิบายว่าเป็นการปกป้องซอฟต์แวร์จากการเข้าถึง การใช้งาน การเปิดเผย การรบกวน หรือการแก้ไขโดยไม่ได้รับอนุญาต
แม้ว่าแต่ละโครงการจะเน้นในมุมมองที่แตกต่างกัน แต่สาระสำคัญที่สื่อถึงกันนั้นชัดเจน นั่นคือ การรักษาความปลอดภัยของซอฟต์แวร์ต้องเริ่มต้นตั้งแต่เนิ่นๆ และต้องเป็นสิ่งสำคัญลำดับต้นๆ ตลอดกระบวนการพัฒนา
เมื่อเราได้นิยามความปลอดภัยของซอฟต์แวร์ไปแล้ว ตอนนี้เรามาเปรียบเทียบกับความปลอดภัยของแอปพลิเคชัน และอธิบายว่าทำไมการเข้าใจความแตกต่างนี้จึงมีความสำคัญ
3. ความปลอดภัยของซอฟต์แวร์ กับ ความปลอดภัยของแอปพลิเคชัน
แม้ว่าความปลอดภัยของซอฟต์แวร์และความปลอดภัยของแอปพลิเคชันมักจะถูกเข้าใจผิดว่าเป็นสิ่งเดียวกัน แต่จริงๆ แล้วทั้งสองอย่างแก้ปัญหาที่แตกต่างกัน ดังนั้น การทำความเข้าใจว่าทั้งสองด้านมีความเกี่ยวข้องกันอย่างไร และไม่เกี่ยวข้องกันอย่างไร จะช่วยให้ทีมสามารถใช้มาตรการป้องกันที่เหมาะสมในขั้นตอนที่ถูกต้องได้
ความปลอดภัยของแอปพลิเคชัน: การป้องกันที่เส้นชัย
การรักษาความปลอดภัยของแอปพลิเคชันมุ่งเน้นไปที่ซอฟต์แวร์หลังจากที่สร้างเสร็จแล้ว โดยมีเป้าหมายเพื่อปกป้องแอปพลิเคชันที่กำลังทำงานอยู่จากการโจมตี และรวมถึง:
- การทดสอบการเจาะ
- การรับรองความถูกต้องและการควบคุมการเข้าถึง
- ไฟร์วอลล์แอปพลิเคชันเว็บ
- การตรวจสอบและแก้ไขขณะทำงาน
นี่สอดคล้องกับ การตรวจสอบความปลอดภัยของแอปพลิเคชัน OWASP Standard (ASVS) ซึ่งกำหนดเกณฑ์สำหรับฟังก์ชันการทำงานและสถาปัตยกรรมที่ปลอดภัยในแอปพลิเคชันที่ใช้งานจริง
ความปลอดภัยของซอฟต์แวร์: การป้องกันตั้งแต่ขั้นตอนการออกแบบ
ในกรณีที่การรักษาความปลอดภัยของแอปพลิเคชันเป็นการตอบสนองต่อเหตุการณ์ที่เกิดขึ้น ความปลอดภัยของซอฟต์แวร์ เป็นการทำงานเชิงรุก ครอบคลุมขั้นตอนตั้งแต่แรกเริ่ม เช่น การเขียนโค้ด การจัดการการพึ่งพาของไลบรารี pipeline ความซื่อสัตย์สุจริต และอื่นๆ อีกมากมาย เราได้กล่าวถึงเรื่องนี้โดยละเอียดในหัวข้อที่ 2 แล้ว แต่ประเด็นสำคัญคือ:
🖋️ ซอฟต์แวร์รักษาความปลอดภัยนั้นเกี่ยวกับการสร้างระบบให้ปลอดภัย ส่วนความปลอดภัยของแอปพลิเคชันนั้นเกี่ยวกับการใช้งานระบบให้ปลอดภัย.
ดังที่ NIST อธิบายไว้ในเอกสารซอฟต์แวร์ที่ปลอดภัยของตน กรอบการพัฒนาภัยคุกคามในยุคปัจจุบันเรียกร้องให้มีการบูรณาการด้านความปลอดภัยเข้าไปในกระบวนการ ไม่ใช่การเพิ่มเติมเข้ามาในภายหลัง
ทั้งสองแนวทางส่งผลกระทบต่อห่วงโซ่อุปทานซอฟต์แวร์อย่างไร
ทั้งสองแนวทางมีความสำคัญ แต่การหยุดยั้งภัยคุกคามตั้งแต่เนิ่นๆ นั้นเร็วกว่า ประหยัดกว่า และมีประสิทธิภาพมากกว่าการแก้ไขปัญหาหลังจากที่ภัยคุกคามแพร่กระจายไปแล้ว
ตัวอย่างเช่น:
- แพ็กเกจที่เป็นอันตรายซึ่งถูกแทรกเข้าไปในกระบวนการสร้างโปรแกรมของคุณจะไม่สามารถตรวจจับได้ด้วยไฟร์วอลล์
- ความลับที่รั่วไหลใน Git commit อาจไม่ปรากฏในการสแกนขณะทำงานเลยก็ได้
การเปลี่ยนแปลงนี้เป็นสาเหตุที่ทำให้องค์กรต่างๆ หันมาใช้แพลตฟอร์มรักษาความปลอดภัยแบบครบวงจรมากขึ้น เช่น ไซเกนีซึ่งเชื่อมโยงทั้งสองสาขาวิชาเข้าด้วยกันโดยการรักษาความปลอดภัยของห่วงโซ่อุปทานซอฟต์แวร์ ตั้งแต่โค้ดไปจนถึงคลาวด์
4. การทำความเข้าใจภัยคุกคามตลอดห่วงโซ่อุปทานซอฟต์แวร์
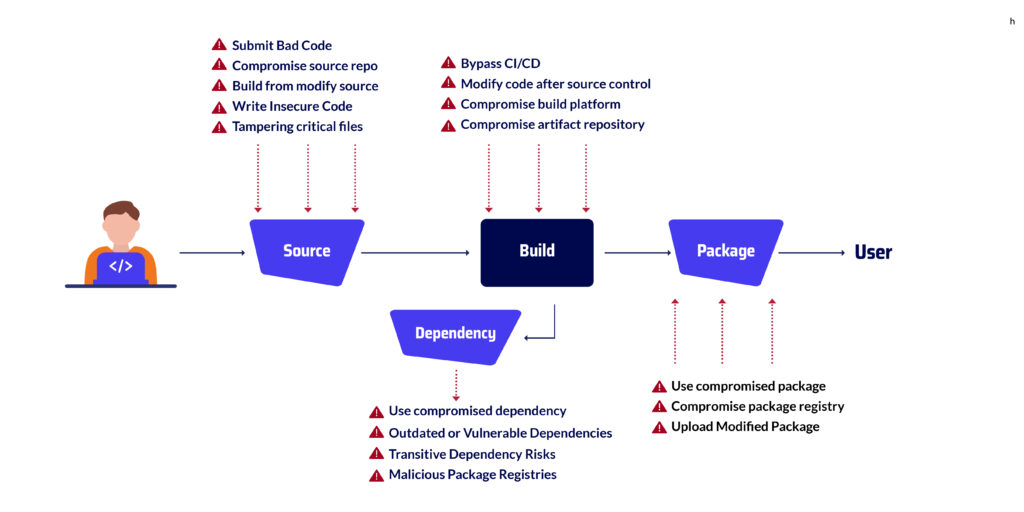
เพื่อให้ระบบของคุณมีความปลอดภัยอย่างมีประสิทธิภาพ สิ่งสำคัญคือต้องเข้าใจก่อนว่าภัยคุกคามเกิดขึ้นจากจุดใดในห่วงโซ่อุปทานซอฟต์แวร์ ห่วงโซ่นี้ครอบคลุมทุกขั้นตอน ตั้งแต่การเขียนโค้ดไปจนถึงการติดตั้งและใช้งานซอฟต์แวร์ในสภาพแวดล้อมการผลิต และแต่ละขั้นตอนก็มีความเสี่ยงที่แตกต่างกัน ด้วยเหตุนี้ เรามาวิเคราะห์ขั้นตอนสำคัญและช่องโหว่เฉพาะที่เกิดขึ้นในแต่ละขั้นตอนกัน
ขั้นตอนต้นทาง: จุดเริ่มต้นของความปลอดภัยของซอฟต์แวร์
นี่คือสถานที่ที่โค้ดถูกสร้าง ตรวจสอบ และ... commitอย่างไรก็ตาม แม้ในระยะเริ่มต้นนี้ ภัยคุกคามก็เริ่มปรากฏให้เห็นแล้ว ตัวอย่างเช่น:
- ผู้ร่วมให้ข้อมูลที่มีเจตนาร้ายหรือแพ็กเกจที่สะกดผิดอาจนำโค้ดที่เป็นอันตรายเข้ามาได้
- การตั้งค่า Git repository ที่ไม่ถูกต้องอาจทำให้ข้อมูลการตั้งค่าที่สำคัญรั่วไหลได้
- บางครั้งนักพัฒนา commit การเปิดเผยความลับโดยไม่ได้ตั้งใจ ทำให้ระบบตกอยู่ในความเสี่ยง
→ ศึกษาเพิ่มเติม: ภัยคุกคามในขั้นตอนการพัฒนาต้นทาง
ขั้นตอนการพัฒนาผลิตภัณฑ์: การจัดการความเสี่ยงจากบุคคลภายนอก
การจัดการการพึ่งพาอาศัยกันของข้อมูลมีความสำคัญอย่างยิ่ง แต่ก็มีความเสี่ยงสูงเช่นกัน ผู้โจมตีมักใช้ช่องโหว่ดังต่อไปนี้:
- การโจมตีแบบสร้างความสับสนด้านการพึ่งพาโดยใช้ไลบรารีที่มีชื่อคล้ายกัน
- แพ็กเกจโอเพนซอร์สที่ล้าสมัยหรือมีช่องโหว่ แต่ยังคงมีการใช้งานอย่างแพร่หลาย
- มีการนำโค้ดจากบุคคลที่สามที่ไม่ได้รับการตรวจสอบมาผสานรวมโดยปราศจากการตรวจสอบอย่างละเอียดถี่ถ้วน
→ เจาะลึกยิ่งขึ้น: ภัยคุกคามในขั้นตอนการบรรจุภัณฑ์
ขั้นตอนการก่อสร้าง: การรักษาความปลอดภัย CI/CD Workflow
ของคุณ CI/CD pipeline คอมไพล์โค้ดและสร้างไฟล์ที่พร้อมใช้งานได้ น่าเสียดายที่ความซับซ้อนของมันทำให้มันเป็นเป้าหมายที่น่าสนใจ ปัญหาที่พบบ่อย ได้แก่:
- ไฟล์ที่ถูกดัดแปลงหรือไฟล์ไบนารีที่ไม่ได้ลงนามซึ่งไม่ถูกตรวจพบ
- สคริปต์อัตโนมัติที่ไม่ปลอดภัยหรือถูกบุกรุก
- ตัวแปรสภาพแวดล้อมเริ่มต้นหรือที่ยังไม่ได้ตรวจสอบ
→ อ่านต่อ: ภัยคุกคามในขั้นตอนการสร้าง
การส่งกำลังและปฏิบัติการ: แนวหน้าสุดท้าย—แต่ไม่ใช่แนวหน้าเดียว—
เมื่อแอปพลิเคชันเข้าสู่ขั้นตอนการผลิตแล้ว ก็ยังคงมีความเสี่ยงอยู่ ผู้โจมตีที่ฝังโค้ดที่เป็นอันตรายไว้ก่อนหน้านี้อาจเปิดใช้งานโค้ดนั้นหลังจากการใช้งานจริง ซึ่งมักจะหลบเลี่ยงวิธีการตรวจจับแบบดั้งเดิมได้ ดังนั้น ความปลอดภัยในระหว่างการใช้งานจึงยังคงเป็นส่วนสำคัญของมาตรการรักษาความปลอดภัยโดยรวมของคุณ
→ ดูตัวอย่าง: การโจมตีที่ส่งผลกระทบต่อห่วงโซ่อุปทานที่สำคัญ
เหตุใดการแสดงภาพข้อมูลจึงเป็นกุญแจสำคัญในการรักษาความปลอดภัยของห่วงโซ่อุปทาน
เมื่อพิจารณาโดยรวมแล้ว หลายทีมขาดมุมมองที่ชัดเจนว่าโค้ดของตนไหลผ่านแต่ละขั้นตอนอย่างไร การขาดความชัดเจนนี้สร้างจุดบอดที่ผู้โจมตีต้องการใช้ประโยชน์ นั่นเป็นเหตุผลที่เครื่องมือแสดงภาพห่วงโซ่อุปทานซอฟต์แวร์จึงขาดไม่ได้ เครื่องมือเหล่านี้ช่วยให้คุณสามารถ:
- จัดทำแผนผังส่วนประกอบ กระบวนการ และผู้มีส่วนได้ส่วนเสียทุกรายในโครงการของคุณ pipeline
- ตรวจจับจุดอ่อนและช่องโหว่ของระบบ
- สามารถสืบหาต้นตอของปัญหาได้อย่างชัดเจนและมั่นใจ
→ เรียนรู้เพิ่มเติม: การใช้งาน SSC Visualization อย่างเชี่ยวชาญ
โปรดแจ้งให้ทราบหากคุณต้องการให้เพิ่มส่วนนี้ลงในเอกสารที่จัดรูปแบบแล้ว หรือหากคุณต้องการความช่วยเหลือในการปรับปรุงส่วนต่อไปนี้ให้มีโทนและโครงสร้างเดียวกัน
5. แนวทางปฏิบัติที่ดีที่สุดด้านความปลอดภัยของซอฟต์แวร์: การสร้างการป้องกันให้เป็นส่วนหนึ่งของขั้นตอนการทำงานของคุณ
การรักษาความปลอดภัยของซอฟต์แวร์ที่แข็งแกร่งไม่ได้มาจากการแก้ไขปัญหาในนาทีสุดท้าย แต่มาจากการสร้างนิสัยที่ปลอดภัยตั้งแต่เนิ่นๆ และสม่ำเสมอ ที่จริงแล้ว ทีมที่มีประสิทธิภาพสูงสุดไม่ได้เพิ่มระบบรักษาความปลอดภัยในตอนท้าย แต่พวกเขาฝังมันเข้าไปในวงจรการพัฒนาทั้งหมด แนวทางเชิงรุกนี้ช่วยรักษาความปลอดภัยของห่วงโซ่อุปทานซอฟต์แวร์จากภายในสู่ภายนอก โดยไม่ทำให้ทีมทำงานช้าลง
ต่อไปนี้คือแนวทางปฏิบัติที่สำคัญที่จะช่วยปกป้องขั้นตอนการทำงานของคุณตั้งแต่การพัฒนาจนถึงการใช้งานจริง:
ย้ายไปทางซ้ายด้วยการพัฒนาที่ปลอดภัย
ประการแรก การตรวจพบปัญหาตั้งแต่เนิ่นๆ ช่วยประหยัดเวลาและป้องกันความเสี่ยง ควรบูรณาการระบบรักษาความปลอดภัยเข้ากับการพัฒนาโดยตรงด้วยวิธีการดังนี้:
- การบังคับใช้การเขียนโค้ดที่ปลอดภัย standards
- ดำเนินการทดสอบความปลอดภัยของแอปพลิเคชันแบบคงที่ (SAST) ในเวลาจริง
- การปิดกั้น commitซึ่งรวมถึงความลับหรือรูปแบบรหัสที่มีความเสี่ยงสูง
แนวทางนี้ทำให้มั่นใจได้ว่าความปลอดภัยของซอฟต์แวร์เริ่มต้นจากผู้พัฒนา ไม่ใช่ผู้ตรวจสอบ
ใช้ SCA ด้วยความสามารถในการเข้าถึงและ EPSS
แทนที่จะไล่ตาม CVE ทุกตัว ให้เน้นสิ่งที่สำคัญกว่า ใช้ประโยชน์จากการวิเคราะห์องค์ประกอบซอฟต์แวร์ (SCA) เครื่องมือที่:
- ระบุช่องโหว่ที่สามารถเข้าถึงได้จริงในโค้ดของคุณ
- จัดลำดับความสำคัญของความเสี่ยงโดยพิจารณาจากตัวชี้วัดของระบบการให้คะแนนการทำนายการโจมตี (EPSS)
ด้วยเหตุนี้ ทีมของคุณจะแก้ไขสิ่งที่สามารถใช้ประโยชน์ได้อย่างรวดเร็ว ในขณะที่เพิกเฉยต่อสิ่งที่ไม่เกี่ยวข้อง
ป้องกันการเปิดเผยความลับ
อีกประเด็นสำคัญคือ ข้อมูลลับ เช่น โทเค็น ข้อมูลประจำตัว และคีย์ API ไม่ควรอยู่ในซอร์สโค้ดของคุณ ควรใช้โปรแกรมสแกนอัตโนมัติเพื่อตรวจจับและบล็อกข้อมูลลับเหล่านั้นก่อนที่จะถูกนำไปใช้ commitเท็ด และถ้าหากเกิดการรั่วไหลขึ้นล่ะ? ให้หมุนมันทันทีและบันทึกเหตุการณ์ไว้เพื่อเป็นหลักฐานตรวจสอบ
ล็อกดาวน์ของคุณ CI/CD Pipelines
สิ่งที่สำคัญไม่แพ้กันคือ ของคุณ pipelineควรพิจารณา s ในฐานะระบบการผลิต นั่นหมายความว่า:
- การบังคับใช้สิทธิ์การเข้าถึงขั้นต่ำสุด
- ลงนามและตรวจสอบความถูกต้องของไฟล์งานสร้างทั้งหมด
- ตรวจสอบความถูกต้องของเครื่องมือและปลั๊กอินก่อนใช้งาน
ด้วยเหตุนี้ ผู้ที่มีจิตใจแข็งแกร่งจึงควรคำนึงถึงเรื่องนี้ CI/CD กระบวนการนี้จะกลายเป็นแนวป้องกันที่แข็งแกร่งที่สุดของคุณจากการแทรกแซงทั้งจากภายในและภายนอก
ตรวจสอบแบบเรียลไทม์ด้วยการตรวจจับความผิดปกติ
แม้จะมีระบบควบคุมที่เข้มงวด การตรวจสอบติดตามก็ยังมีความสำคัญอย่างยิ่ง ใช้การตรวจจับความผิดปกติเพื่อระบุ:
- การเปลี่ยนแปลงโค้ดหรือการตั้งค่าที่ไม่คาดคิด
- พิรุธ commit พฤติกรรม
- รูปแบบการเข้าถึงที่อยู่นอกเหนือเกณฑ์ปกติ
การมองเห็นแบบเรียลไทม์ช่วยให้คุณสามารถแก้ไขปัญหาได้ทันท่วงที ก่อน สิ่งเหล่านั้นกลายเป็นเหตุการณ์
สร้างระบบอัตโนมัติเพื่อการปฏิบัติตามกฎระเบียบตลอดวงจรชีวิตผลิตภัณฑ์
สุดท้ายนี้ อย่ามองข้ามความพร้อมด้านกฎระเบียบ การควบคุมความปลอดภัยแบบอัตโนมัติไม่เพียงแต่บังคับใช้แนวปฏิบัติที่ดีเท่านั้น แต่ยังช่วยให้ปฏิบัติตามกรอบการทำงานต่างๆ เช่น DORA, NIS2 และอื่นๆ ได้อีกด้วย ตรวจสอบให้แน่ใจว่าเครื่องมือของคุณสามารถ:
- ดำเนินการตรวจสอบอัตโนมัติในทุกขั้นตอน
- รวบรวมหลักฐานและบันทึกต่างๆ
- แสดงให้เห็นถึงความครอบคลุมของการควบคุมระหว่างการตรวจสอบ
ด้วยวิธีนี้ การปฏิบัติตามกฎระเบียบจึงกลายเป็นผลพลอยได้จากวิศวกรรมความปลอดภัย ไม่ใช่อุปสรรคขัดขวาง
การพัฒนาซอฟต์แวร์ที่ปลอดภัย: 8 แนวทางปฏิบัติที่ดีที่สุด
เรียนรู้แนวทางปฏิบัติที่ดีที่สุดสำหรับการพัฒนาซอฟต์แวร์ที่ปลอดภัย เพื่อเพิ่มความสมบูรณ์ ลดความเสี่ยง และรับประกันความน่าเชื่อถือของซอฟต์แวร์
6. เครื่องมือสำคัญสำหรับความปลอดภัยของซอฟต์แวร์ยุคใหม่
ยอมรับกันเถอะว่า คนและกระบวนการนั้นสำคัญ แต่เครื่องมือต่างหากที่ทำให้ซอฟต์แวร์รักษาความปลอดภัยใช้งานได้จริง หากปราศจากระบบอัตโนมัติและการมองเห็นภาพรวม การติดตามความเคลื่อนไหวแทบจะเป็นไปไม่ได้เลย และเนื่องจากห่วงโซ่อุปทานซอฟต์แวร์มีส่วนประกอบที่เคลื่อนไหวอยู่มากมาย เครื่องมือของคุณจึงต้องครอบคลุมมากกว่าแค่โค้ดของคุณ
ด้านล่างนี้คือรายละเอียดของเครื่องมือที่ทุกทีมสมัยใหม่ควรใช้ ไม่ใช่แค่เพราะเป็นแนวทางปฏิบัติที่ดีที่สุด แต่เพราะช่วยประหยัดเวลา ลดความเสี่ยง และทำให้การปฏิบัติตามกฎระเบียบง่ายขึ้น
การทดสอบความปลอดภัยของแอปพลิเคชันแบบคงที่และแบบไดนามิก (SAST และ DAST)
เริ่ม, SAST เครื่องมือเหล่านี้จะสแกนโค้ดของคุณก่อนที่จะรัน พวกมันจะตรวจจับสิ่งต่างๆ เช่น การโจมตีแบบ SQL injection, ตรรกะที่ไม่ปลอดภัย หรือข้อมูลลับที่ซ่อนอยู่ในรูปแบบข้อความธรรมดา—ในระหว่างการพัฒนา ไม่ใช่หลังจากนั้น
ในขณะเดียวกัน Dast ใช้วิธีการที่แตกต่างออกไป โดยจะทดสอบแอปพลิเคชันที่ใช้งานจริงของคุณจากภายนอก จำลองการโจมตีจริงเพื่อค้นหาสิ่งต่างๆ เช่น การควบคุมการเข้าถึงที่ผิดพลาด หรือจุดเชื่อมต่อที่เปิดเผย
ทั้งสองอย่างมีประโยชน์ แต่เมื่อใช้ร่วมกัน จะช่วยให้คุณสร้างและใช้งานซอฟต์แวร์ที่ปลอดภัยตั้งแต่ขั้นตอนการออกแบบ และปลอดภัยในระหว่างการใช้งานจริง
การวิเคราะห์องค์ประกอบซอฟต์แวร์ (SCA)
แอปพลิเคชันเกือบทุกแอปในปัจจุบันพึ่งพาซอฟต์แวร์โอเพนซอร์ส ซึ่งเป็นเรื่องดีในเรื่องความเร็ว แต่ไม่ใช่เรื่องดีเสมอไปในเรื่องความปลอดภัย
SCA เครื่องมือ ตรวจสอบช่องโหว่ที่ทราบแล้วในไลบรารีและส่วนประกอบของบุคคลที่สาม แต่เครื่องมือที่ดีที่สุดจะทำมากกว่านั้น พวกมันใช้ การวิเคราะห์ความสามารถในการเข้าถึง เพื่อตรวจสอบว่าโค้ดของคุณเรียกใช้ฟังก์ชันที่มีช่องโหว่จริงหรือไม่ และด้วย คะแนน EPSSคุณจะเข้าใจได้ดีขึ้นว่าอะไรบ้างที่อาจถูกนำไปใช้ประโยชน์ในธรรมชาติ
กล่าวอีกนัยหนึ่ง มันไม่ใช่แค่เรื่องว่าอะไรเสีย แต่เป็นเรื่องว่าอะไรคือสิ่งที่เสี่ยงจริงๆ
โครงสร้างพื้นฐานเป็นรหัส (IaC) ความปลอดภัย
เนื่องจากโครงสร้างพื้นฐานในปัจจุบันถูกเขียนด้วยโค้ด จึงสามารถตรวจสอบ กำหนดเวอร์ชัน และ—ใช่—ถูกโจมตีได้ นั่นคือจุดเริ่มต้น IaC security เข้ามา.
เครื่องมือเหล่านี้ช่วยให้คุณตรวจจับสิ่งต่างๆ เช่น บทบาทที่อนุญาตมากเกินไป พอร์ตที่เปิดอยู่ หรือการควบคุมที่ขาดหายไป ก่อนที่คุณจะใช้งานจริง โดยการสแกนไฟล์ Terraform, Helm หรือ Kubernetes ของคุณ
ด้วยเหตุนี้ การตั้งค่าระบบคลาวด์ของคุณจึงมีความสะอาด สม่ำเสมอ และเป็นไปตามข้อกำหนด
Application Security Posture Management (ASPM)
เครื่องมือรักษาความปลอดภัยอาจส่งเสียงดังรบกวน การแจ้งเตือนเพิ่มขึ้นเรื่อยๆ และยากที่จะรู้ว่าอะไรสำคัญ นั่นคือเหตุผล ASPM แพลตฟอร์มต่างๆ มีอยู่แล้ว
พวกมันดึงข้อมูลจากโค้ดเบสและไลบรารีต่างๆ ของคุณ CI/CD pipelineและสภาพแวดล้อมคลาวด์—จากนั้นจัดลำดับความสำคัญของปัญหาตามความเสี่ยงที่แท้จริง คุณจะได้รับบริบท ไม่ใช่แค่รายการตรวจสอบ
หากคุณพยายามจัดการด้านความปลอดภัยโดยไม่ทำให้การส่งมอบช้าลง ASPM คือ dashboard คุณไม่รู้ว่าคุณต้องการ
การตรวจจับความลับและการตรวจจับความผิดปกติ
พูดกันตามตรง: ข้อมูลลับมักรั่วไหล คีย์ API โทเค็น และข้อมูลประจำตัวต่างๆ ยังคงรั่วไหลได้อยู่ดี commitแม้แต่ทีมที่มีประสบการณ์ก็ยังไม่สามารถจัดการกับ repository เหล่านี้ได้
การตรวจจับความลับ เครื่องมือต่างๆ จะช่วยป้องกันไม่ให้สิ่งนั้นเกิดขึ้นตั้งแต่แรก และหากมีสิ่งใดหลุดรอดไปได้ การตรวจจับความผิดปกติ ช่วยเติมเต็มส่วนที่ขาดหายไป โดยจะแจ้งเตือนการเปลี่ยนแปลงที่ผิดปกติ การสร้างที่ถูกดัดแปลง หรือสิ่งแปลกๆ commit รูปแบบ
เครื่องมือเหล่านี้เมื่อใช้ร่วมกันจะช่วยเพิ่มการรับรู้แบบเรียลไทม์ให้กับคุณ pipeline.
ทำไมทุกอย่างจึงสำคัญ
สิ่งเหล่านี้ไม่ใช่แค่สิ่งที่ควรมี แต่เป็นพื้นฐานสำหรับทีมใดๆ ที่จริงจังกับซอฟต์แวร์รักษาความปลอดภัย เมื่อผู้โจมตีสามารถเข้าถึงที่เก็บโค้ดของคุณได้... pipelineหรือแพ็กเกจจากผู้ให้บริการภายนอก คุณจำเป็นต้องมีประกันครอบคลุมทุกด้าน
เครื่องมืออย่าง Xygeni รวบรวมสิ่งเหล่านี้ทั้งหมดไว้ในแพลตฟอร์มเดียว ดังนั้นแทนที่จะต้องมาต่อเติมส่วนต่างๆ เข้าด้วยกัน คุณจะมองเห็นภาพรวมทั้งหมด ตั้งแต่โค้ดไปจนถึงคลาวด์ พร้อมระบบอัตโนมัติ การแจ้งเตือน และการป้องกันแบบเรียลไทม์ในตัว
7. แหล่งข้อมูลแนะนำเกี่ยวกับ ซอฟต์แวร์รักษาความปลอดภัย และ การคุ้มครองห่วงโซ่อุปทาน
คู่มือภายนอกและ Standards
แหล่งข้อมูลเหล่านี้เป็นส่วนเสริมที่เป็นประโยชน์สำหรับกลยุทธ์ที่ได้กล่าวไว้ในคู่มือนี้
8. บทสรุป: เหตุใดความปลอดภัยของซอฟต์แวร์จึงเป็นรากฐานสำคัญต่อความต่อเนื่องทางธุรกิจ
ขอสรุปกันตรงนี้ ในสภาพแวดล้อมภัยคุกคามในปัจจุบัน ที่ผู้โจมตีไม่รอจนถึงขั้นตอนการใช้งานจริง และสามารถโจมตีได้ทุกที่ในชุดเครื่องมือของคุณ ความปลอดภัยของซอฟต์แวร์ ไม่ใช่แค่สิ่งที่ควรมี แต่เป็นสิ่งจำเป็น หากการสร้าง การพึ่งพา หรือ... CI/CD pipelineไฟล์ s ไม่ได้รับการปกป้อง ดังนั้นโค้ดของคุณก็ไม่ได้รับการปกป้องเช่นกัน
กล่าวอีกนัยหนึ่ง ซอฟต์แวร์รักษาความปลอดภัยคือสิ่งที่ทำให้ทีมของคุณมั่นใจที่จะส่งมอบงานได้อย่างรวดเร็ว โดยไม่ทำให้ธุรกิจตกอยู่ในความเสี่ยง มันคือสิ่งที่ช่วยให้คุณสามารถ:
- ตรวจพบปัญหาตั้งแต่ก่อนถึงขั้นตอนการผลิต
- พิสูจน์ให้เห็นว่าปฏิบัติตามกรอบการทำงานต่างๆ เช่น DORA และ NIS2
- แก้ไขสถานการณ์ได้อย่างรวดเร็วเมื่อเกิดความผิดพลาด
เหนือสิ่งอื่นใด คือวิธีที่คุณปกป้องตัวเอง ห่วงโซ่อุปทานซอฟต์แวร์ ตั้งแต่ต้นจนจบ เมื่อคุณเข้าใจ ความปลอดภัยของซอฟต์แวร์คืออะไรคุณสามารถนำไปประยุกต์ใช้ได้อย่างสม่ำเสมอในทุกขั้นตอน ตั้งแต่การเขียนโค้ดที่ปลอดภัยและการจัดการความลับ ไปจนถึงการตรวจสอบส่วนประกอบจากภายนอกและการตรวจสอบความผิดปกติ
ถึงแม้ว่าจะไม่มีระบบใดสมบูรณ์แบบ แต่การมีระบบป้องกันที่เหมาะสมจะช่วยให้คุณไม่ต้องเริ่มต้นใหม่ตั้งแต่ต้นเมื่อเกิดปัญหาขึ้น
🔧 ประเด็นสุดท้าย
เริ่มรักษาความปลอดภัยตั้งแต่เนิ่นๆ SDLC และทำให้มันเป็นส่วนหนึ่งของขั้นตอนการทำงานของคุณ
รักษาความปลอดภัยในทุกขั้นตอนของห่วงโซ่อุปทานของคุณ ไม่ใช่แค่กระบวนการผลิตเท่านั้น
ใช้เครื่องมือที่ทันสมัย เช่น SCA, IaC การสแกนและการตรวจจับความผิดปกติ
ก้าวล้ำนำหน้ากฎระเบียบด้วยระบบอัตโนมัติในการปฏิบัติตามกฎระเบียบ

คำถามที่พบบ่อย: คำถามเกี่ยวกับความปลอดภัยของซอฟต์แวร์และห่วงโซ่อุปทานของคุณได้รับคำตอบแล้ว
ซอฟต์แวร์รักษาความปลอดภัยที่ดีที่สุดคืออะไร?
ไม่มีสิ่งที่ดีที่สุดสำหรับทุกคน แต่สิ่งที่ได้ผลมากที่สุดนั้นมีอยู่ทั่วไป ซอฟต์แวร์ความปลอดภัย คือแพลตฟอร์มที่ปรับให้เข้ากับเวิร์กโฟลว์การพัฒนาทั้งหมดของคุณ พร้อมทั้งลดความเสี่ยงอย่างมีประสิทธิภาพ โดยในอุดมคติแล้ว ควรจะรวมการตรวจสอบแบบเรียลไทม์ การตรวจจับช่องโหว่ การสแกนข้อมูลลับ การตรวจจับความผิดปกติ และการทำงานอัตโนมัติด้านการปฏิบัติตามกฎระเบียบ ไว้ในแพลตฟอร์มเดียว
นั่นคือสิ่งที่ ไซเกนี ส่งมอบ
Our แพลตฟอร์มรักษาความปลอดภัยแอปพลิเคชัน (AppSec) แบบครบวงจร สร้างขึ้นเพื่อรักษาความปลอดภัยทั้งหมด ห่วงโซ่อุปทานซอฟต์แวร์ตั้งแต่การเขียนโค้ดจนถึงการใช้งานจริง ไม่ว่าคุณจะเขียนโค้ดที่ปลอดภัย จัดการกับส่วนประกอบจากภายนอก หรือปกป้องระบบของคุณ CI/CD pipelineหรือการตรวจสอบความถูกต้องของไฟล์ก่อนเผยแพร่—Xygeni ช่วยคุณได้
มันผสานรวมเข้ากับเครื่องมือ DevOps ที่คุณมีอยู่ได้อย่างราบรื่น ให้การมองเห็นแบบรวมศูนย์และข้อมูลเชิงลึกที่นำไปปฏิบัติได้จริง เพื่อให้ทีมของคุณรักษาความปลอดภัยได้โดยไม่ทำให้การส่งมอบงานช้าลง
ควรเปิดใช้งานการอัปเดตอัตโนมัติสำหรับซอฟต์แวร์รักษาความปลอดภัยหรือไม่?
ใช่ ในกรณีส่วนใหญ่ การเปิดใช้งานการอัปเดตอัตโนมัติจะช่วยให้ซอฟต์แวร์รักษาความปลอดภัยของคุณมีคำจำกัดความภัยคุกคามและแพตช์ล่าสุด ซึ่งจะช่วยลดความเสี่ยงจากช่องโหว่ที่ค้นพบใหม่ โดยเฉพาะอย่างยิ่งในสภาพแวดล้อมที่มีการเปลี่ยนแปลงอย่างรวดเร็ว
ความหมายของ software supply chain security?
Software supply chain security คือการปฏิบัติในการปกป้องทุกขั้นตอนของกระบวนการพัฒนาและส่งมอบซอฟต์แวร์ ซึ่งรวมถึงการจัดการการพึ่งพาโอเพนซอร์ส การรักษาความปลอดภัยของกระบวนการสร้างซอฟต์แวร์ pipelineรวมถึงการตรวจสอบความถูกต้องของเอกสาร และการติดตามการเปลี่ยนแปลงที่ไม่ได้รับอนุญาตตลอดวงจรชีวิตของผลิตภัณฑ์
ที่ SBOM แพลตฟอร์มใดเหมาะสมที่สุดสำหรับการปกป้องห่วงโซ่อุปทานซอฟต์แวร์?
ที่สุด SBOM แพลตฟอร์ม (Software Bill of Materials) ไม่ได้เป็นเพียงแค่การแสดงรายการส่วนประกอบที่ต้องพึ่งพาเท่านั้น แต่ยังช่วยประเมินความเสี่ยง ตรวจจับช่องโหว่ และรักษาการปฏิบัติตามข้อกำหนดอีกด้วย เลือกแพลตฟอร์มที่สามารถผสานรวมเข้ากับเครื่องมือที่มีอยู่ของคุณและให้ข้อมูลเชิงลึกที่นำไปใช้ได้จริง—Xygeni นำเสนอสิ่งนี้เป็นส่วนหนึ่งของชุดซอฟต์แวร์รักษาความปลอดภัยห่วงโซ่อุปทานของตน
ซอฟต์แวร์บริหารจัดการห่วงโซ่อุปทานทำอะไรได้บ้าง?
ซอฟต์แวร์การจัดการห่วงโซ่อุปทานในความหมายดั้งเดิมช่วยให้ธุรกิจติดตามการขนส่งและสินค้าคงคลัง อย่างไรก็ตาม ในบริบทของซอฟต์แวร์นั้น หมายถึงเครื่องมือที่ตรวจสอบการไหลของโค้ด ส่วนประกอบ และผู้มีส่วนร่วม เพื่อให้มั่นใจว่าแต่ละส่วนได้รับการตรวจสอบ เชื่อถือได้ และปลอดภัย
