






Umělá inteligence se rychle rozvíjí a s ní i její rizika. Aby je týmy mohly dobře řídit, potřebují jasnou a důvěryhodnou metodu. Rámec řízení rizik NIST AI poskytuje tuto metodu. Pomáhá organizacím plánovat, měřit a snižovat rizika umělé inteligence v každé fázi vývoje. Pro vývojáře a bezpečnostní týmy, použití řízení rizik umělé inteligence znamená víc než jen hledání chyb. Zahrnuje data, modely, konektory a sestavení pipelines. Proto kombinace Rámec pro řízení rizik NIST v oblasti umělé inteligence s postupy DevSecOps vnáší do každodenní práce řád a rychlost.
Co je rámec pro řízení rizik umělé inteligence NIST?
Jedno Rámec pro řízení rizik umělé inteligence NIST (AI RMF) je praktický průvodce vyvinutý Národní ústav Standards a technologiePomáhá týmům identifikovat, měřit a kontrolovat rizika spojená s umělou inteligencí v celém životním cyklu softwaru.
Definuje čtyři klíčové funkce: Mapujte, měřte, řiďte a spravujte. Každý z nich vysvětluje, co dělat, kdy to dělat a jak udržovat systémy umělé inteligence bezpečné a spolehlivé. Stručně řečeno, rámec se mění AI v řízení rizik do jasného, opakovatelného procesu, který odpovídá skutečné vývojářské práci.
Čtyři funkce NIST AI RMF
| funkce | Cíl | V praxi |
|---|---|---|
| Mapa | Zjistěte, kde se používá umělá inteligence a co by se mohlo pokazit. | Vytvořte si inventář modelů, konektorů a datových sad. |
| Opatření | Zkontrolujte kvalitu dat, chování modelu a bezpečnostní kontroly. | Spouštějte skenování, kontrolujte závislosti a testujte pravidla přístupu. |
| Řídit | Jednejte na základě toho, co zjistíte. | Přihláška Guardrails, opravovat problémy a dokumentovat akce. |
| Řídit | Udržujte si dohled a odpovědnost. | Sledujte verze, kontrolujte protokoly a podejte zprávy zúčastněným stranám. |
Čtyři funkce rámce pro řízení rizik v oblasti umělé inteligence NIST
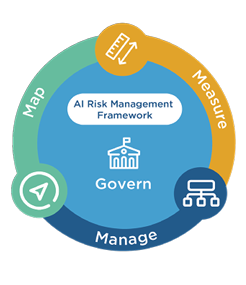
Před použitím frameworku je užitečné pochopit, co každá funkce skutečně představuje.
Nejedná se o kroky v kontrolním seznamu, ale o průběžné činnosti, které se opakují v celém životním cyklu umělé inteligence, od návrhu až po monitorování. Každá z nich podporuje ostatní a vytváří cyklus zlepšování a odpovědnosti.
- Řídit: Budujte kulturu odpovědnosti v oblasti umělé inteligence. Definujte, kdo je zodpovědný za jednotlivá rizika, kontrolujte zásady a zajistěte, aby dohled probíhal brzy, nikoli až po vydání.
- Mapa: Identifikujte, kde se ve vašem systému objevuje umělá inteligence, která data používá a koho ovlivňuje. Pochopení tohoto kontextu je klíčové pro pozdější vyhnutí se slepým místům.
- Opatření: Otestujte komponenty umělé inteligence v reálných podmínkách. Zhodnoťte zkreslení, drift, soukromí a robustnost. Změřte chování svého modelu a porovnejte ho s bezpečnostními benchmarky.
- Spravovat: Na základě výsledků podnikněte jasné kroky. Opravte nebezpečné závislosti, zrušte doporučení pro rizikové modely a dokumentujte všechny změny, abyste zabránili jejich opakování.
Když tyto čtyři funkce běží uvnitř CI/CD pipelinetýmy řídí Riziko AI proaktivně místo reaktivně.
Proč je řízení rizik s využitím umělé inteligence důležité
Umělá inteligence s sebou přináší rizika, která tradiční bezpečnostní nástroje ne vždy dokážou odhalit, například úniku dat, rychlá injekcenebo otrava modeluBez struktury se tyto problémy mohou rychle šířit vaším systémem.
Tím, že následuje Rámec řízení rizik NIST AI, týmy mohou:
- Identifikujte, kde se umělá inteligence používá pipelines
- Odhalte slabiny v kódu a datech před vydáním
- Stanovte si priority, co opravit jako první
- Veďte transparentní záznamy pro audity a důvěru zákazníků
Kromě toho NIST spolupracuje s dalšími globálními standardjako ISO/IEC 42001 a zásady OECD pro umělou inteligenci, což usnadňuje dodržování konzistence napříč organizacemi.
Pro více informací se podívejte na:
- ENISA: Zabezpečení umělé inteligence
- OWASP: Průvodce zabezpečením a ochranou soukromí s využitím umělé inteligence
- OWASP: Top 10 pro přihlášky na LLM
- Umělá inteligence v kybernetické bezpečnosti: Pochopení skutečných rizik
Jak operacionalizovat NIST AI RMF
Jedno NIST AI RMF 1.0 byl postaven jako dobrovolný, flexibilní průvodce pod Zákon o národní iniciativě pro umělou inteligenci z roku 2020. Je navržen tak, aby se každá organizace, velká i malá, mohla přizpůsobit své vyspělosti.
Cíl je jednoduchý: vytvořit umělou inteligenci důvěryhodné, transparentní a bezpečné řízením rizik od samého začátku.
Na podporu přijetí poskytuje NIST několik zdrojů:
- Příručka pro správu rizik umělé inteligence (AI RMF): vysvětluje, jak aplikovat jednotlivé funkce v návrhu, testování a nasazení.
- Plán pro AI RMF: uvádí akce komunity a průběžné aktualizace.
- Přechody pro chodce: propojit NIST AI RMF s ostatními standardjako například ISO/IEC 42001 nebo zákon EU o umělé inteligenci.
- Důvěryhodné a zodpovědné centrum zdrojů pro umělou inteligenci: profily hostitelů, případové studie a sdílené osvědčené postupy.
V praxi, Týmy DevSecOps lze tyto myšlenky integrovat pomocí automatizace. Například pomocí Xygeni ASPM platforma průběžně skenovat, měřit a kontrolovat rizika související s umělou inteligencí ve stejném pracovním postupu, kde již vytvářejí a vydávají kód.
Propojení NIST AI RMF s DevSecOps
V rychle se měnícím prostředí, Řízení rizik AI musí se vejít do CI/CD pipelinebez jejich zpomalení. Když jsou bezpečnostní kontroly integrovány do pracovních postupů doručování, týmy mohou mapovat, měřit, řídit a kontrolovat rizika jako součást každodenního kódování, spíše než jako samostatný audit.
Přesně tam Xygeni pomáhá. Jeho Application Security Posture Management (ASPM) Platforma integruje tyto ovládací prvky přímo do vývojového procesu. V důsledku toho se zabezpečení stává automatizovaným a nepřetržitým.
- Mapa: Objevte veškerý kód, závislosti a konektory umělé inteligence napříč projekty. Tato včasná viditelnost pomáhá předcházet mezerám před nasazením.
- Opatření: Analyzujte zneužitelnost, dosažitelnost a stav závislostí v reálném čase. Kromě toho poskytněte kontext, aby týmy věděly, které problémy jsou skutečně důležité.
- Spravovat: Přihláška Guardrails které blokují nebezpečné sloučení a automaticky vynucují interní zásady. To zajišťuje konzistentní ochranu bez nutnosti ručních kontrol.
- Řídit: Zaznamenávejte každou akci, zobrazujte, kdo co změnil, a udržujte záznam připravený k auditu pro zajištění souladu s předpisy a spolupráce.
Tyto schopnosti dohromady přinášejí Rámec řízení rizik NIST AI k životu v rámci pracovních postupů DevSecOps.
Propojují politiku s praxí a teorii přeměňují na výsledky, které vývojáři skutečně vidí.
NIST AI RMF a Xygeni ASPM v praxi
Například tabulka níže ukazuje, jak se každá funkce NIST mapuje na skutečnou schopnost v rámci Xygeni. ASPM platforma. Díky tomu se týmy mohou posunout od abstraktních principů k praktické implementaci.
| Funkce NIST AI RMF | Účel | Jak Xygeni ASPM Platí to |
|---|---|---|
| Mapa | Identifikujte, kde se umělá inteligence používá a jaká rizika může přinést. | Xygeni automaticky vyhledává všechny repozitáře, závislosti a komponenty umělé inteligence napříč SDLC. |
| Opatření | Vyhodnoťte zranitelnosti, integritu dat a kontrolní mechanismy. | Xygeni v každém skenování kontroluje zneužitelnost, dosažitelnost a stav závislostí. |
| Řídit | Snižte a kontrolujte riziko. | Guardrails přímo prosazovat zásady v CI/CD, blokování nebezpečného kódu a automatizace oprav. |
| Řídit | Udržujte si přehled a odpovědnost. | Dashboarda auditní záznamy ukazují kompletní historii změn v oblasti dodržování předpisů a spolupráce. |
Zde se setkává rámec NIST s každodenní praxí DevSecOps.
Níže uvedená tabulka ukazuje, jak jednotlivé funkce NIST odpovídají funkcím Xygeni. ASPM platforma v reálných projektech.
Aplikace rámce krok za krokem
Jakmile jsou základní prvky připraveny, týmy mohou aplikovat Rámec řízení rizik NIST AI prostřednictvím několika jasných, opakovatelných kroků, které zapadají do běžných pracovních postupů DevSecOps:
- Definujte případy použití umělé inteligence: identifikujte, kde umělá inteligence běží, jaká data zpracovává a kdo k nim má přístup. Včasná viditelnost pomáhá předcházet zbytečnému odhalení později.
- Posouzení dat a závislostí: Předtím, než se stack dostane do produkčního prostředí, zkontrolujte jej, zda neobsahuje slabé přihlašovací údaje, zastaralé knihovny nebo uniklé tajné kódy.
- sada Guardrails: přidat jasná pravidla CI/CD pipelinekteré automaticky propouštějí nebo blokují změny a zajišťují tak konzistenci vynucování zásad napříč repozitáři.
- Automatizujte opravy: použití Xygeni Bot a Automatická oprava pomocí umělé inteligence vygenerovat pull requests s doporučenými změnami, což snižuje manuální úsilí a dobu kontroly.
- Monitorování a dokumentace: veďte záznamy o každé opravě, aktualizaci zásad acisTento jednoduchý krok podporuje odpovědnost a usnadňuje sledování pokroku.
Tyto akce společně udržují Řízení rizik AI spolehlivé a viditelné po celou dobu vývojového cyklu. Pomáhají také týmům odhalit a řešit problémy dříve, než se z nich stanou nákladné bezpečnostní problémy.
Od detekce k opravě: Jak Xygeni zvládá rizika spojená s umělou inteligencí
Když se objeví riziko, Xygeni pomáhá týmům jednat rychle, aniž by museli opustit svůj pracovní postup.
Skenování by mohlo detekovat okamžitou injekci do konektoru. Trychtýř prioritizace poté seřadí problém podle závažnosti a zneužitelnosti, což vývojářům pomůže soustředit se na to nejdůležitější.
Xygeni Bot vytvoří pull request s navrhovanou opravou. Guardrails Zkontrolujte změnu lokálně i na serveru, abyste se ujistili, že je bezpečná. Nakonec, Automatická oprava pomocí umělé inteligence vylepšuje záplatu pomocí vašeho soukromého modelu a přidává tak další vrstvu přesnosti.
Příklad případu: Fintech tým objevil během PR (Public Reporting - Zpráva o změně identity) nebezpečný MCP konektor. Guardrails zablokoval sloučení a Xygeni Bot otevřel opravu během několika minut. Použití Riziko nápravy, zvolili bezpečnou verzi závislostí a aktualizaci nasadili ve stejný den.
Tento proces umožňuje Řízení rizik AI nepřetržitý a rychlý, což snižuje tření mezi vývojem a bezpečností.
Praktický Guardrails pro zabezpečení umělé inteligence
Guardrails udržovat pipelinejsou předvídatelné tím, že zastavují riskantní akce dříve, než se rozšíří. Jsou lehké, průhledné a snadno se udržují.
Například:
- Omezte původy MCP na důvěryhodné pracovní prostory.
- Omezte rozsahy klíčů API a zkraťte dobu platnosti.
- Ověřujte výzvy a omezujte velikost vstupu, abyste zabránili zneužití.
Tato pravidla zajišťují AI v řízení rizik součást každodenního kódování, nikoli úkol po nasazení.
Kontrolní seznam: Připraveno k odeslání s NIST AI RMF
Před vydáním si projděte tento stručný kontrolní seznam, abyste se ujistili, že váš projekt odpovídá Rámec řízení rizik NIST AI zásady:
| Položka kontrolního seznamu | Účel |
|---|---|
| Aktualizovaný inventář modelů umělé inteligence, koncových bodů a konektorů | Zajišťuje přehled o všech komponentách umělé inteligence před jejich vydáním. |
| Guardrails pro klíče MCP a API nastavené na blokování nebezpečných změn | Zabraňuje chybným konfiguracím nebo neoprávněnému přístupu do produkčního prostředí. |
| Skenuje každý pull request s Xygeni Bot | Detekuje zranitelnosti a problémy s dodržováním předpisů v rané fázi CI/CD tok. |
| soukromý Automatická oprava pomocí umělé inteligence nakonfigurováno pro automatickou nápravu | Bezpečně aplikuje opravy a zároveň zachovává soukromí zdrojového kódu a dat. |
| Riziko nápravy kontrola před aktualizací závislostí | Před nasazením ověřuje, zda jsou nové verze bezpečné a kompatibilní. |
Kontrola těchto položek pomáhá týmům odesílat zásilky rychleji a bezpečněji a zároveň zachovává Řízení rizik AI aktivní v každém cyklu.
Rychlé FAQ
Co je rámec pro řízení rizik umělé inteligence NIST?
Rámec, který pomáhá týmům mapovat, měřit, řídit a regulovat rizika umělé inteligence od návrhu až po produkci.
Jak to mám aplikovat v DevSecOps?
přidat Guardrails in CI/CD, automatizovat opravy pomocí žádostí o změnu (PR) a zaznamenávat změny ke kontrole.
S jakými ovládacími prvky bych měl začít?
Omezte původy MCP, omezte rozsahy API, ověřujte výzvy a kontrolujte změny závislostí pomocí nástroje Remediation Risk.
Závěrečné myšlenky: Od rámce k nepřetržité praxi
Jedno Rámec řízení rizik NIST AI je více než jen kontrolní seznam pro dodržování předpisů. Je to praktický model pro budování systémů umělé inteligence, kterým mohou týmy důvěřovat. Mapováním oblastí, kde se umělá inteligence nachází, měřením jejího chování, řízením zranitelností a řízením...cisV takových situacích organizace dělají z bezpečnosti součást procesu – nikoli jednorázovou událost.
V prostředí DevSecOps tento přístup dokonale zapadá. Bezpečnostní kontroly, Guardrailsa automatizace se stávají součástí toho samého pipeline který poskytuje funkce. Vývojáři místo čekání na kontroly nebo audity vidí rizika již při psaní kódu a opravují je předtím, než se dostanou do produkčního prostředí.
Xygeni vdechuje tomuto rámci život tím, že jeho principy proměňuje v každodenní nástroje:
- ASPM centralizuje přehled od kódu až po cloud.
- Xygeni Bot automatizuje nápravu prostřednictvím pull requests.
- Automatická oprava pomocí umělé inteligence zvyšuje přesnost a zároveň zachovává soukromí dat.
- Riziko nápravy pomáhá týmům vybrat nejbezpečnější verzi závislostí.
Tyto schopnosti dohromady tvoří Řízení rizik AI průběžné a praktické.
Pomáhají týmům vytvářet software, který se rychle rozvíjí a zůstává bezpečný, aniž by přidával další překážky do vývoje.
V konečném důsledku je hodnota NIST AI RMF Nejde o samotný dokument, ale o to, jak ho týmy aplikují. Díky správné automatizaci a kultuře se bezpečnost stává sdíleným zvykem napříč celým inženýrstvím, nikoliv samostatným auditem později.

