






Statická analýza zdrojového kódu je jedním z nejúčinnějších způsobů, jak vytvářet bezpečný software od prvního dne. Skenováním kódu před spuštěním tento typ analýza zdrojového kódu pomáhá vývojářům včas odhalit problémy, jako je SQL injection, XSS a pevně zakódované tajné kódy, často přímo v IDE nebo CI/CD pipeline. S právem nástroje pro analýzu zdrojového kódu, týmy mohou odhalit zranitelnosti ještě předtím, než se dostanou do produkčního prostředí, čímž snižují riziko bez zpomalení dodávek.
Tento proaktivní přístup nejen zvyšuje důvěru vývojářů, ale také pomáhá bezpečnostním týmům prosazovat standardje jako OWASP Top 10 or pokyny NIST aniž by se zpomalovaly verze. Statická analýza, integrovaná do pracovních postupů DevSecOps, podporuje zabezpečení s klávesou Shift-Left a zároveň činí bezpečné kódování součástí běžné vývojové rutiny.
Navíc je potřeba naléhavá. ENISA uvádí, že mnoho moderních narušení bezpečnosti pramení z nezabezpečeného kódu, takže včasné odhalení chyb není volitelné, ale zásadní.
🔧TL;DR: Statická analýza zdrojového kódu zjednodušená
- Co to je: Způsob, jak odhalit chyby a bezpečnostní nedostatky ve zdrojovém kódu před jeho spuštěním, nazývaný také SAST.
- Proč je to důležité: CISA říká, že více než 50 % bezpečnostních problémů začíná v kódu. Jejich včasné odhalení šetří čas a snižuje riziko.
- Jak to funguje: Prohledá vaši kódovou základnu a vyhledá známé vzorce zranitelností a logické chyby.
- Co chytá: SQL injection, XSS, pevně zakódované tajné kódy, nezabezpečená API a další.
- Kam se to hodí: Funguje přímo ve vašem IDE nebo CI/CD pipeline– není třeba měnit pracovní postup.
- Bonus: Podporuje postupy Shift-Left, je v souladu s OWASP/NIST a automatizuje bezpečné kódování od samého začátku.
2. Co je statická analýza zdrojového kódu?
Slovník pojmů Xygeni
Co je statická analýza zdrojového kódu?
Statická analýza zdrojového kódu je proces kontroly softwarového kódu bez jeho spuštění za účelem identifikace chyb, bezpečnostních zranitelností a problémů s kvalitou kódu v rané fázi vývoje. Pomáhá týmům odhalit nedostatky ještě předtím, než se dostanou do produkčního prostředí.
Statická analýza zdrojového kódu znamená kontrolu kódu vaší aplikace bez jejího skutečného spuštění. Na rozdíl od dynamického testování (které kontroluje chování za běhu) tato technika analyzuje zdrojový kód „v klidu“, obvykle během vývoje nebo jako součást CI. pipelineJe to jeden z nejspolehlivějších způsobů, jak odhalit bezpečnostní problémy v rané fázi životního cyklu softwaru.
Cílem je odhalit logické chyby, nezabezpečené vzorce a porušení postupů bezpečného kódování, jako je neoprávněný vstup, pevně zakódované tajné kódy nebo riskantní používání API. Tyto problémy jsou automaticky označeny, což pomáhá vývojářům je řešit ještě předtím, než se dostanou do produkčního prostředí.
Specializovanou větví je statické testování bezpečnosti aplikací (SAST). Zatímco obecné nástroje pro analýzu zdrojového kódu mohou kontrolovat kvalitu kódu a jeho udržovatelnost, SAST zaměřuje se čistě na bezpečnost. Tyto nástroje prohledávají vaši vlastní kódovou základnu, nikoli závislosti na open-source projektech, a často se integrují přímo do vašeho IDE nebo CI/CD pipelines.
Když do svého každodenního pracovního postupu začleníte statickou analýzu zdrojového kódu, automaticky vytvoříte bezpečný software, aniž byste zpomalili vývoj.
3. Proč je důležitá statická analýza zdrojového kódu
Čím dříve odhalíte bezpečnostní problém, tím levnější bude jeho oprava. Statická analýza zdrojového kódu vám s tím pomůže – odhalí rizikový kód ještě před jeho spuštěním. Podle ENISA a CISA, přes 50 % zneužitých softwarových zranitelností začíná v samotném kóduDíky tomu je včasná detekce nejen užitečná, ale i nezbytná.
Řekněme, že vývojář zapomene ověřit vstup uživatele na login formulář. I malé selhání by mohlo vést k vážnému SQL injection nebo skriptování napříč weby (XSS) zranitelnost. Ale s nástroji pro analýzu zdrojového kódu zabudovanými do vašeho IDE nebo CI pipeline, tento problém je označen brzy – dlouho před odesláním kódu.
S tím, jak se vývoj zrychluje a dodavatelské řetězce se stávají složitějšími, je stále obtížnější ručně odhalit rizika, jako jsou nezabezpečená API, odhalené tajné informace a zastaralé funkce. Analýza zdrojového kódu tyto kontroly automatizuje a pomáhá týmům udržet si náskok, aniž by zpomalily.
Statická analýza navíc podporuje úsilí o dodržování předpisů standardnapříklad OWASP Top 10, NIST 800-53 a ISO/IEC 27001. Když začleníte bezpečnost do svého každodenního vývojového procesu, snížíte počet incidentů, ušetříte čas a zůstanete připraveni na audit.
4. Jak funguje statická analýza zdrojového kódu
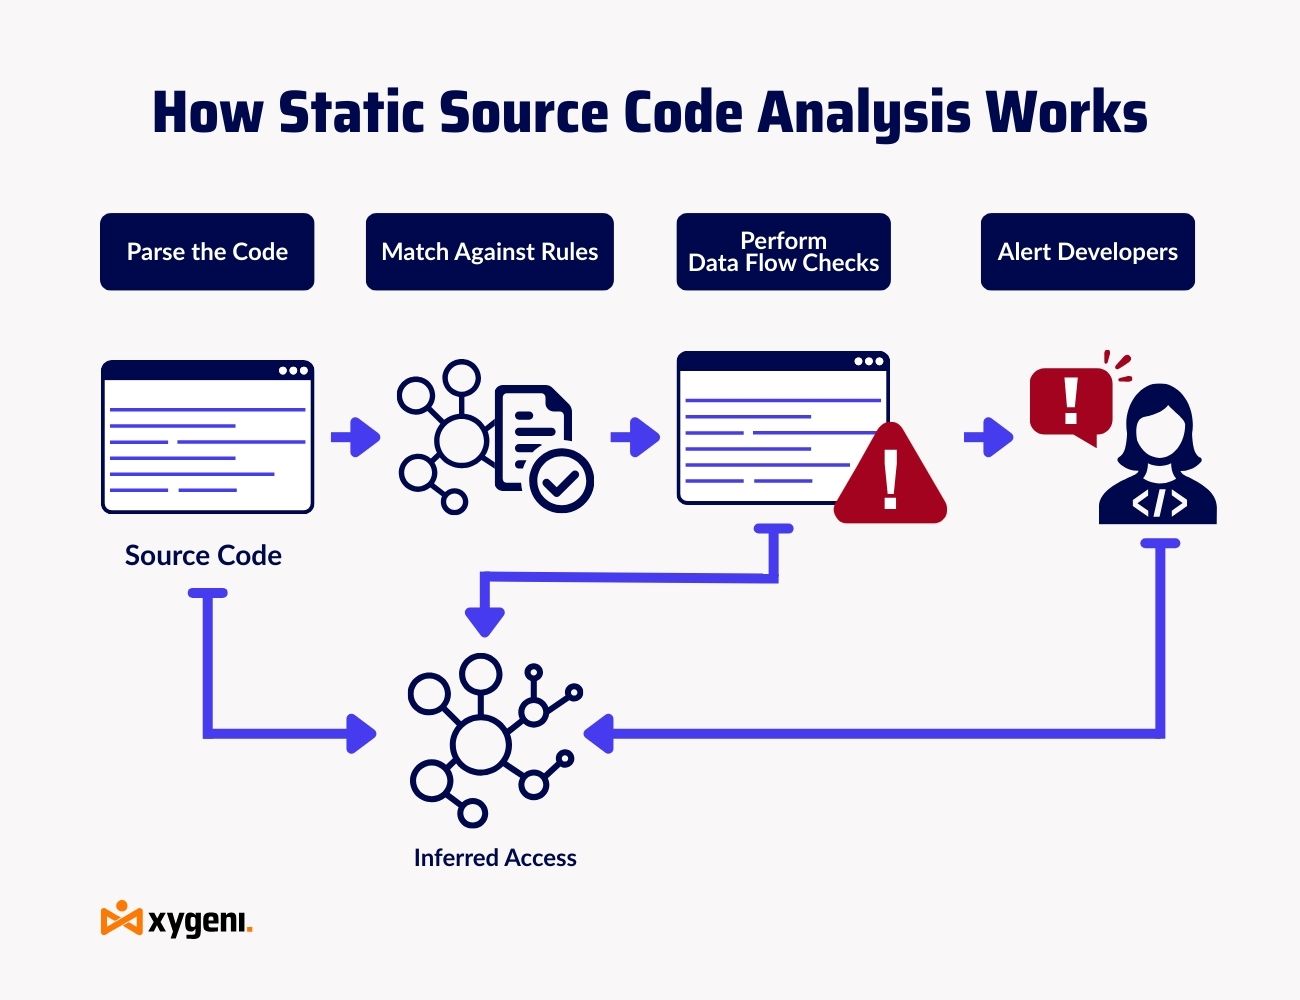
Představte si statickou analýzu zdrojového kódu jako automatickou bezpečnostní kontrolu. Pokaždé, když píšete nebo odesíláte kód, běží na pozadí, aby rychle odhalil chyby.
Většina nástrojů pro analýzu zdrojového kódu funguje takto:
- Analýza kódové základny
Nástroj čte vaše soubory a vytváří abstraktní syntaktický strom (AST), aby pochopil logiku a strukturu vašeho kódu. - Porovnávání vzorů a kontrola pravidel
Pomocí sad pravidel jako OWASP nebo CWE vyhledává rizikové vzorce, jako jsou neošetřené vstupy nebo nezabezpečené kryptografické funkce. - Analýza toku dat
Pokročilé nástroje sledují, jak se data pohybují v kódu, a kontrolují, zda nejsou citlivé hodnoty (např. hesla, tokeny) vystaveny nebo zneužity. - Upozornění a náprava
Když jsou nalezeny problémy, jsou označeny spolu s hodnocením závažnosti a návrhy oprav přímo ve vašem IDE a CI. dashboardnebo pull requests.
Statická analýza zdrojového kódu dokáže odhalit širokou škálu problémů:
- Rizika SQL injection
- Skriptování mezi weby (XSS)
- Pevně zakódované přihlašovací údaje
- Zastaralá nebo nebezpečná API
- Mezery ve validaci vstupů
- Kódování standard porušování předpisů
Například pokud někdo omylem zadá pevně zakódovaný klíč API, skener to okamžitě označí. To vašemu týmu ušetří potenciální bezpečnostní incident a nákladné čištění.
5. Klíčové výhody statické analýzy zdrojového kódu
Statická analýza zdrojového kódu není jen o odhalování chyb, ale o rychlejším vytváření lepšího softwaru s ohledem na bezpečnost. Zde je návod, jak prospívá každému týmu v... pipeline:
1. Včasná detekce, méně bolesti později
Odhalování problémů, jako je SQL injection nebo nebezpečná deserializace před spuštění kódu znamená, že je můžete opravit přímo na místě pull requestTento model s klávesou „shift-left“ udržuje věci čisté a zabraňuje shánění oprav po nasazení. Například dnes označený chybný vstup v IDE vývojáře vám může zítra ušetřit bezpečnostní záplatu a výpadek provozu pro zákazníky.
2. Snižujte náklady, ne úskalí
Podle IBM, zranitelnosti zjištěné v pozdější fázi SDLC Oprava může být až 30krát dražší. Díky nástrojům pro analýzu zdrojového kódu, které skenují kód včas, se opravy dějí rychleji a levněji, aniž by se zpožďovalo vydání.
3. Vhodné pro vývojáře již od návrhu
Statická analýza kódu se hodí tam, kde již pracujete. Integrace IDE, akce GitHubu, GitLab CI, Jenkins pipelineTyto nástroje se setkávají s vývojáři na jejich vlastní půdě. Žádné přepínání mezi nástroji, žádné čekací doby, jen jasná zpětná vazba v kontextu.
4. Vestavěná důvěra v dodržování předpisů
Potřebujete se přizpůsobit normám OWASP, NIST nebo ISO 27001? Analýza zdrojového kódu pomáhá s prosazováním zásad guardrails a vytvářet protokoly připravené k auditu. Ať už jde o prevenci slabých kryptoměn nebo označování pevně zakódovaných tajných kódů, týmy dodržují předpisy bez dodatečných režijních nákladů.
5. Čistší kód, sehranější týmy
Nejde jen o bezpečnost. Statická analýza také zvyšuje kvalitu kódu, signalizuje složitost, nevyužitou logiku nebo nekonzistentní styly. Pomáhá týmům psát udržovatelnější kód, sladit se standarda vyhnout se budoucímu dluhu v oblasti technologií.
6. Běžné případy použití pro statickou analýzu zdrojového kódu
Statická analýza zdrojového kódu přirozeně zapadá do každodenní práce DevSecOps pracovní postupy. Zde je návod, jak vysoce výkonné týmy implementují tuto metodu v celém životním cyklu softwaru:
1. Zabezpečení mikroslužeb a API
S každou mikroslužbou, která přidává další oblast útoku, jsou včasné bezpečnostní kontroly nezbytné. Analýza zdrojového kódu prohledává každou službu před nasazením a označuje nezabezpečené ověřování, chybějící ověření vstupu nebo nebezpečné výchozí hodnoty.
NapříkladSkenování mikroslužby Node.js detekuje neescapovaný vstup v obslužné rutině trasy, což zabraňuje nepozorovanému odeslání chyby vstřikování.
2. Vynucování bezpečného kódování Standards
Když každý tým kóduje jinak, nekonzistence vytvářejí riziko. Nástroje pro statickou analýzu zdrojového kódu pomáhají prosazovat interní pravidla nebo oborové rámce, jako je OWASP ASVS a MISRA.
NapříkladVáš tým by mohl vytvořit pravidlo, které zablokuje použití eval() v Pythonu nebo označit slabé hashe jako md5()—vše se automaticky vynucuje během kontroly kódu.
3. Automatizace Pull Request Kontroly
Manuální kontroly se nedají škálovat. Nástroje pro statickou analýzu běží na každém žádosti o přechod na nový projekt, což vývojářům poskytuje okamžitou zpětnou vazbu a odhaluje problémy ještě před sloučením. Žádná zpoždění, žádná překvapivá zjištění po provedení kontroly.
VýsledekVývojáři s jistotou píší své projekty, AppSec získává na viditelnosti a rizikový kód zůstává mimo produkci.
🔧 Pro TipS nástroji jako Xygeni, Guardrails může automaticky blokovat slučování, když jsou detekovány vysoce rizikové tajné kódy nebo známé zranitelné závislosti, a tím zabránit nezabezpečenému kódu v produkci.
4. Předcházení rizikům v dodavatelském řetězci
Útoky na dodavatelský řetězec často začínají jedním přehlédnutým commit nebo chybně nakonfigurovaný soubor. Nástroje pro statickou analýzu zdrojového kódu je dokáží včas odhalit skenováním, zda nedošlo k manipulaci, nebezpečným výchozím nastavením nebo skrytým skriptům, než se dostanou do produkčního prostředí.
Představte si například knihovnu třetí strany, která tiše přidává postinstall skript pro spouštění libovolných příkazů. Nebo Dockerfile, který zakazuje vynucování SELinuxu. Statická analýza by obojí během kontroly označila – dříve, než se stanou zneužitelnými riziky.
7. SAST vs SCA vs. DAST: Pochopení rozdílů
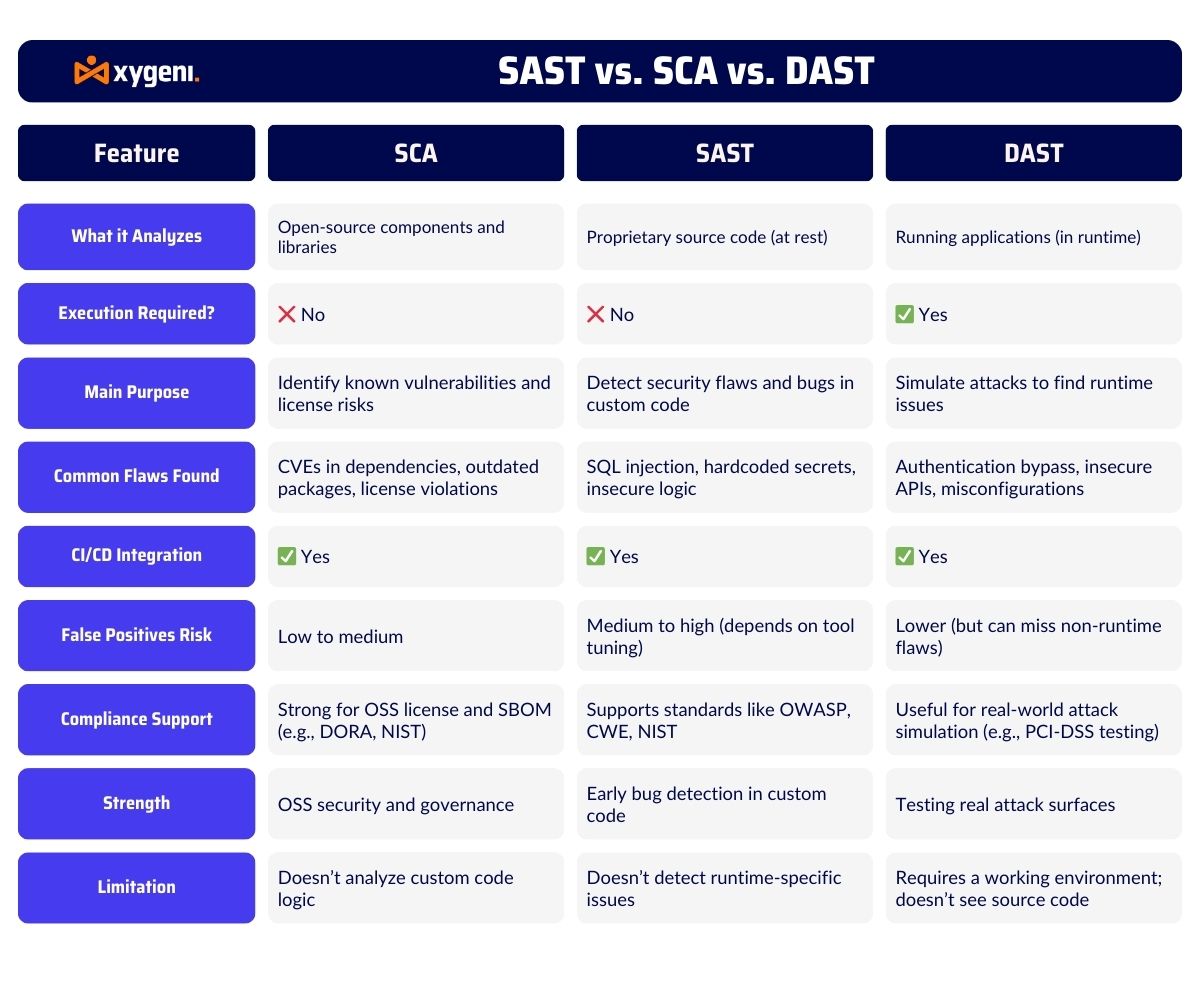
Během statické analýzy zdrojového kódu (SAST) hraje klíčovou roli v bezpečném vývoji, je to jen jedna část kompletní strategie AppSec. Pro vytvoření softwaru, který je skutečně bezpečný od kódu až po cloud, je užitečné pochopit, jak SAST porovnává s jinými metodami, jako je analýza složení softwaru (SCA) a dynamické testování bezpečnosti aplikací (DAST).
Každá metoda slouží jinému účelu:
- SAST prohledá váš vlastní kód, aby včas odhalil chyby, tajné informace a nedostatky v obchodní logice.
- SCA prohledává knihovny třetích stran a hledá známé CVE, rizikové licence nebo zastaralé komponenty, které by mohly představovat zranitelnosti.
- DAST testuje aplikaci za běhu a simuluje útoky, aby odhalil chyby, jako jsou zranitelnosti typu injection nebo odhalené konfigurace.
Chcete jít hlouběji?
8. Nejlepší nástroje pro analýzu zdrojového kódu: Rychlé srovnání
Od open-source k enterpriseNástroje pro statickou analýzu zdrojového kódu se dodávají v mnoha variantách, z nichž každá má jiné silné stránky pro různé týmy.
Mezi oblíbené možnosti patří:
- soundQube pro kvalitu kódu
- Semgrep pro rychlá a přizpůsobitelná bezpečnostní pravidla
- Snykův kód pro zpětnou vazbu od vývojářů v reálném čase
- checkmark a Verakód pro dodržování předpisů a podávání zpráv
Xygeni přináší něco jiného: CI/CD-nativní integrace, prioritizace na základě dosažitelnosti a přizpůsobení guardrails které dělají SAST chytřejší, ne hlučnější.
Porovnání nástrojů pro analýzu zdrojového kódu v roce 2025
Hledáte ten správný nástroj pro váš stack? Prozkoumejte, jak si dnešní špičkové nástroje pro analýzu zdrojového kódu, SonarQube, Semgrep, Snyk, Xygeni a další, vedou v rychlosti, přesnosti a... CI/CD integrace.
9. Implementace statické analýzy zdrojového kódu v pracovních postupech DevSecOps
Statická analýza zdrojového kódu funguje nejlépe, když je integrována do vašeho pipeline ne připevněné na konci. Cíl? Včas odhalit zranitelnosti, minimalizovat přepracování a podporovat bezpečné kódování bez zpomalení vašeho týmu.
Zde je návod, jak moderní týmy integrují tuto technologii do svého pracovního postupu DevSecOps:
- Skenovat každý den Commit nebo PR
Připojte svůj nástroj pro analýzu zdrojového kódu k CI/CD systémy jako GitHub Actions, GitLab CI nebo Jenkins. To zajišťuje, že každý commit or pull request je skenován před sloučením – což vám pomůže odhalit problémy před jejich odesláním. - Shift vlevo s pluginy IDE
Nástroje vhodné pro vývojáře (jako Xygeni) se integrují přímo do IDE a poskytují zpětnou vazbu o bezpečnosti v reálném čase během kódování. Je to jako přidání bezpečné vrstvy lintingu, která signalizuje zranitelnosti ještě předtím, než kód opustí váš lokální počítač. - Nastavte chytré zásady a Guardrails
Použijte guardrails definovat automatizované akce. Například: Pokud je v žádosti o přístupnost dosažitelný vysoce rizikový problém, zablokovat sloučení a upozornit AppSec. To vám umožní vynutit zásady s předběžnýmcision, ne hluk. - Zabezpečené výchozí nastavení pro pečení
Používejte předkonfigurované šablony, které vynucují validaci vstupu, kódování výstupu a nejnižší oprávnění. To je obzvláště účinné pro IaC, API a mikroslužby. - Stanovte si priority a jednejte rychle
Spíše než házet poznatky do dashboardUpřednostněte je pomocí dosažitelnosti, závažnosti a skóre EPSS. Opravte, co je zneužitelné, a přeskočte, co ne.
10. Xygeniho přístup: Guardrails pro Precise Statická analýza zdrojového kódu
Xygeni posouvá statickou analýzu zdrojového kódu o krok dále Guardrails, flexibilní pravidla řízená zásadami, která reagují na výsledky kontrol v reálném čase. Místo pouhého označování problémů, Guardrails pomáhají týmům provádět smysluplné, automatizované akce napříč SDLC.
Jak to funguje
Xygeniho zábradlí používejte jednoduchou a čitelnou syntaxi s logickými výrazy, jako například:
- on zranitelnosti typu X
- kdy Závažnost je kritická a komponenta je dosažitelná.
- pak selhat pipeline a informujte bezpečnostní tým
- jiný pokračovat, ale nahlásit k přezkoumání
Tato logika zajišťuje automatické vynucování vašich zásad, bez ručního třídění nebo přeskakování kroků.
Proč je to jiné
Tradiční nástroje pro analýzu zdrojového kódu vám poskytují dlouhý seznam upozornění. Guardrails vám pomohou jednat – inteligentně a ve velkém měřítku.
- Prioritizace podle dopaduFiltrujte nálezy pomocí využitelnosti, obchodního kontextu a EPSS.
- Automatizujte nápravuSpuštění PR komentářů v textu nebo vytvoření tiketu.
- Vynucení podle kontextuPoužívejte přísnější pravidla pro produkční kód, uvolněnější pro interní nástroje.
Případová studie v praxi: Vynucování základních bezpečnostních standardů pomocí Guardrails
Řekněme, že vaše testovací větev již obsahuje známou sadu zranitelností, které jsou předmětem kontroly. Guardrails, můžete automaticky zablokovat jakýkoli nový kritický problém, který nebyl v poslední schválené kontrole. Žádná překvapení, žádné regrese.
- Nalezen nový problém? Sloučení zablokováno.
- Tým byl informován ve Slacku nebo Jiře.
- Navrhovaná oprava přidána jako komentář k kódu.
Díky tomu je váš kód v bezpečí, aniž by se zpomalovaly týmy nebo pronikaly novým rizikům.
Zvědavý Guardrails zapadnout do vašeho CI/CD? Vyzkoušejte Xygeni Guardrails ve vašem Pipeline.

