






ソフトウェアサプライチェーン攻撃はますます蔓延し、破壊的になっています。例えば、 Gartner 2025年までに全企業の45%が情報漏洩を経験すると予測されている。さらに、 サイバーセキュリティベンチャー この脅威の深刻さを強調し、2031年までに年間138億ドルという驚異的な損害を予測している。これらの予測は、組織が優先的に取り組むべき緊急の必要性を浮き彫りにしている。 software supply chain security 機密データ、業務、および評判を保護するための強固な対策を実施する。
現代的だから pipelineは外部コンポーネントに大きく依存しており、サードパーティライブラリの台頭、ソフトウェア開発サイクルの高速化、複雑なサプライチェーン、可視性の欠如、新しい攻撃手法、SaaSの採用、限られたリソースなどが、 ソフトウェアサプライチェーン攻撃したがって、組織はこれらの課題に対処し、ソフトウェアサプライチェーンを保護するために、包括的かつ積極的なアプローチを採用する必要がある。
ソフトウェア サプライ チェーン攻撃とは何ですか?
ENISA 定義 ソフトウェアサプライチェーン攻撃 as 「特定の資産(例えば、ソフトウェアプロバイダーのインフラストラクチャや商用ソフトウェア)を侵害し、間接的に特定の標的(例えば、ソフトウェアプロバイダーの顧客)に損害を与えること。」 つまり、ソフトウェアサプライチェーン攻撃とは、ソフトウェアサプライチェーンを標的とした悪意のある活動であり、開発および配布プロセスに脆弱性やマルウェアを仕込むことを目的としています。結果として、この種の攻撃は、ソフトウェアの構築と提供に関わる、相互接続された複雑なプロセス、ツール、およびエンティティのネットワークを悪用します。
ソフトウェアサプライチェーン攻撃に関連する主要な構成要素と概念
サイバー脅威インテリジェンスと情報セキュリティの文献はしばしば ソフトウェアサプライチェーン攻撃 分析と防御をより良くするために、明確なカテゴリーに分類します。したがって、このセクションでは、 MITRE攻撃パターンカタログこのカタログは、サプライチェーン攻撃のパターンを体系的に整理し、NISTが収集した敵対的脅威を含む様々な情報源を用いた分析を容易にするものです。
攻撃行為:何が
攻撃行為とは、悪意のあるペイロードまたは意図をシステムに送り込む具体的な行動のことです。その結果、直接的な被害が生じます。
- 例1:システムソフトウェアの構築プロセス中にマルウェアが挿入される。
- 例2:システム要件または設計文書が悪意を持って改ざんされた。
攻撃ベクトル:その方法
攻撃ベクトルとは、攻撃者が脆弱性やプロセスの弱点を悪用するために用いる手法のことです。つまり、攻撃者がどのように攻撃対象領域にアクセスし、悪用するかを示すものです。
- 例1:攻撃者が侵害されたリポジトリ内のソースコードを改変する。
- 例2:攻撃者が社内技術文書に不正アクセスする。
さらに詳しく 攻撃ベクトル用語集 追加の洞察を得るには。
攻撃の起源: ザ・フー
攻撃元を特定することで、攻撃者の役割、地位、またはシステムとの関係が明らかになります。
- 例1:ビルドサーバーへの特権アクセスを持つ内部関係者がスクリプトを変更する。
- 例2:外部の脅威アクターが、トロイの木馬化されたパッケージを公開レジストリにアップロードする。
攻撃目標:その理由
目標は攻撃の理由を説明するものであり、何よりも敵が何を達成しようとしているのかを明確に示している。
- 障害:サービスまたはビルドの停止。
- 汚職:成果物やソースコードを変更することによって信頼を損なうこと。
- 情報漏洩:機密情報または知的財産を漏洩すること。
攻撃の影響:その結末
最後に、影響とは攻撃の結果を説明するものであり、ソフトウェアプロバイダーとクライアントに及ぼす影響を示します。
- 例1:不良プログラムを使用するプロジェクトは、後々破損する。
- 例2:人々は知らず知らずのうちに、職場のシステムに悪質なソフトウェアをインストールしてしまう。
最も一般的なソフトウェアサプライチェーン攻撃
多数の種類の ソフトウェアサプライチェーン攻撃 存在し、組織はライフサイクルの各段階におけるさまざまな脅威ベクトルを認識しておく必要があります。 SLSAフレームワーク, 米国国立研究所 Standard科学技術(NIST), サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)これらの脅威は、ソース、ビルド、パッケージ、依存関係のリスクという4つのカテゴリに分類できます。
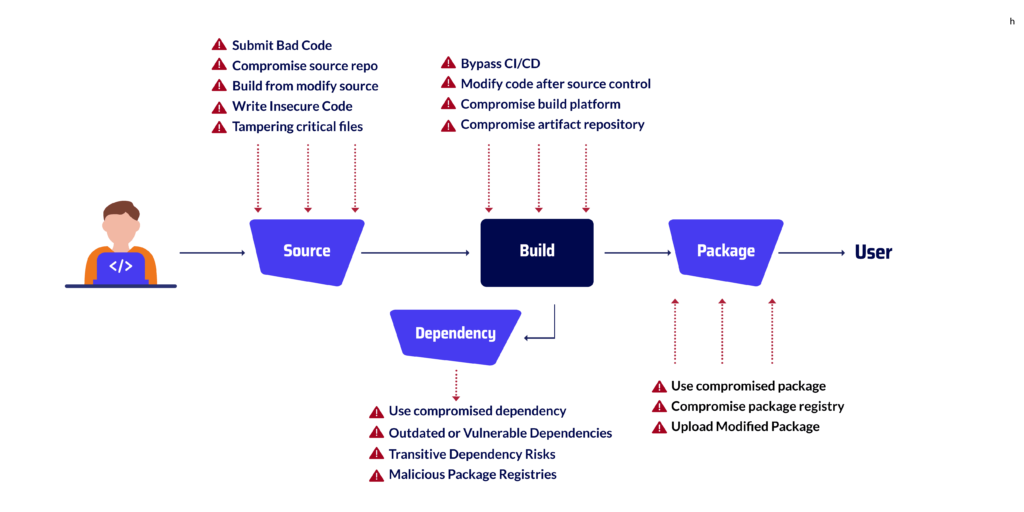
ソフトウェアサプライチェーンにおけるソース段階の攻撃
- 不正なコードを送信する → 方法を見る Flask request.get の誤用 or 安全性の低い逆シリアル化の欠陥 直接的な攻撃対象領域を作り出す。
- 侵害されたソースリポジトリ
- 変更されたソースからビルドする
- 安全でないコードを書く
- 重要なファイルの改ざん → 説明されているとおり chmod 777 バックドア分析.
ビルド段階におけるソフトウェアサプライチェーン攻撃
ビルドステージ開発者はコードをコンパイルして統合し、動作するバージョンを作成します。 なぜなら この段階は非常に重要であり、リスクにはセキュリティチェックをスキップすることが含まれます。 CI/CD pipelineバージョン管理後にコードを変更したり、ビルドプロセスを損なったりすること。 その結果悪意のあるコードは、気づかれないうちに人工物に紛れ込む可能性がある。
- 希釈水 CI/CD → リンク先 GitHubのプリビルドマルウェア.
- ソースコード管理後にコードを修正する
- 妥協構築プロセス → 緩和策 DevSecOpsの早期警告検出.
- 侵害されたアーティファクトリポジトリ
パッケージ段階におけるソフトウェアサプライチェーン攻撃
その パッケージステージ 最終製品を作成するために、すべてのコードを統合する段階が重要です。この段階は、悪意のあるパッケージが使用されたり、パッケージを入手するオンラインの場所が変更されたりする可能性があるため、リスクが伴います。攻撃者は、人気のあるパッケージの悪意のあるバージョンをこれらのウェブサイトにアップロードすることさえ可能です。
- 侵害されたパッケージを使用する → カバーされている マルウェアスキャナーの評価.
- 侵害パッケージレジストリ
- 変更されたパッケージをアップロード → 分析済み ナムソゲン偽造生成マルウェア.
依存関係段階におけるソフトウェアサプライチェーン攻撃
依存段階サードパーティ製のライブラリやパッケージをソフトウェアに追加する際、この段階はリスクが伴います。なぜなら、これらの部分に何らかの問題が発生すると、それが容易に、そして静かにプロジェクトの他の部分にまで波及してしまう可能性があるからです。
- 妥協した依存関係の使用 → 説明 難読化された依存関係におけるDoSリスク.
- 古い、または脆弱な依存関係
- 推移的依存性のリスク
- 悪意のあるパッケージレジストリ → 軽減策 DevOpsセキュリティツール (NAIST) と サードパーティのリスク管理.

サプライチェーンの各段階における一般的なリスク SDLC
| ステージ | 典型的な脅威 | 例: |
|---|---|---|
| ソース | ・悪意のあるコードまたは安全でないコードを送信する ・重要なファイルの改ざん • ソースリポジトリの侵害 | XcodeGhost (2015): 悪意のあるコードがAppleのXcodeコンパイラに注入され、iOSアプリ全体に拡散した。 |
| 建設 | ・バイパス CI/CD セキュリティチェック • ソースコード管理後にコードを修正する • アーティファクトリポジトリの侵害 | SolarWinds Orion (2020): 攻撃者たちは建物に侵入した pipeline署名付きソフトウェアアップデートにバックドアを挿入する。 |
| パッケージ | • 変更されたパッケージのアップロード ・毒物入り包装の登録簿 ・侵害された成果物を配布する | EventStream NPM (2018): 攻撃者は、数千回ダウンロードされている人気のNPMパッケージにバックドアを仕込んだ。 |
| 依存関係 | • 古い、または脆弱な依存関係を使用する ・推移的依存関係の活用 ・悪意のある類似パッケージを公開する | XZ Utils バックドア (2024): トロイの木馬が仕込まれた圧縮ライブラリが、Linuxディストリビューションに組み込まれる寸前だった。 |
一般的なソフトウェアサプライチェーン攻撃手法
による CIS米国国立標準技術研究所(NIST)の報告書によると、ソフトウェアサプライチェーン攻撃は主に3つのカテゴリーに分類される。
しかし、最近の事例は、開発者が理解しておくべき新たな要因を示している。
以下では、最も関連性の高い手法について、具体的な例を交えながら詳しく解説します。
アップデートの乗っ取り
攻撃者は正規のアップデートメカニズムを侵害してマルウェアを拡散する。
例えば、2017年のNotPetya攻撃はウクライナのMEDoc税務ソフトウェア更新サーバーを悪用し、
パッチを装った破壊的なワイパーマルウェア。このリスクから身を守るために、チームは以下の対策を講じる必要があります。 DevOpsにおける脅威検出と対応 更新フローにおける異常な動作を検出する手法。
コード署名の弱体化
この手法は、有効な署名証明書を悪用または盗用して、悪意のあるコードを正当なものに見せかけるものです。
注目すべき事例としては、2017年に発生したCCleanerの侵害事件が挙げられる。この事件では、攻撃者が有効な証明書で署名されたトロイの木馬入りのソフトウェアを配布した。
したがって、組織は、以下のような統一された整合性管理を必要とします。 サイバーセキュリティプラットフォーム戦略
オープンソースコードの侵害
攻撃者は、人気のあるオープンソースパッケージにバックドアを仕込み、それが後に数千ものプロジェクトに組み込まれる。
EventStream NPMのインシデントとXZ Utilsのバックドア(2024年)は、この攻撃経路がいかに深刻なものになっているかを示している。
開発者は次のようなリソースを確認する必要があります NPMセキュリティに関するよくある質問 (NAIST) と タイプスクワッティングされたパッケージの事例 有害な依存関係を避ける方法を学ぶ。
依存関係の混乱
2021年にアレックス・ビルサンによって初めて報告されたこの攻撃は、内部パッケージレジストリと公開パッケージレジストリ間の名前の衝突を悪用し、ビルドシステムをだまして、信頼できる内部パッケージではなく悪意のあるバージョンをダウンロードさせる。
タイポスクワッティングと悪意のあるパッケージ
攻撃者は、人気のあるライブラリに似た名前の悪意のあるパッケージを公開します(例:「requests」ではなく「reqeusts」)。
開発者が誤ってこれらをインストールしてしまうと、プロジェクトにマルウェアが混入してしまう。
実際の例が分析されています ナムソゲンマルウェア そして私たちのリストでは オープンソースのマルウェアスキャナー。
建設 Pipeline 改ざん
SolarWinds Orionの侵害事件に見られるように、攻撃者はビルドサーバーに侵入し、コンパイル中に悪意のあるコードを注入することができる。
これにより、署名された成果物チェーン全体が信頼できなくなる。防止策としては、監視などが挙げられる。 CI/CD 誠実さ 早期警告検出 そして分析する
GitHub上で事前に構築されたマルウェアキャンペーン。
ソフトウェアサプライチェーン攻撃の実態:SolarWinds社の事例
何よりも、SolarWinds Orionへの攻撃は、ソフトウェアサプライチェーン侵害の最も有名な事例です。この事例は、攻撃者がビルドプロセスを段階的に進め、結果として何千人ものユーザーに有害なコードを拡散させる方法を示しています。
まず、攻撃者たちはSolarWindsのビルドサーバーに侵入した。
その後、彼らは密かにOrionのアップデートに悪意のあるコードを組み込んだ。
これらのアップデートは信頼できるソフトウェアとして署名され、配布されたため、多くの企業がリスクを認識せずにインストールしてしまった。
全体として、1万8000以上の組織が影響を受け、攻撃者は非常に機密性の高いシステムにアクセスした。
開発者の視点から見ると、この攻撃から得られる教訓は3つある。
- 周辺防御だけでは不十分攻撃者はビルドを変更した pipeline そのもの。
- 継続的なチェックが重要: 安全な build attestations整合性チェックや異常検知は、改ざんを阻止するのに役立ちます。
- 毒を盛られたビルドが世界規模になる: 1つ pipeline 妥協は世界的な安全保障危機を引き起こす可能性がある。
Xygeni:究極のオールインワンAppSecプラットフォーム
ソフトウェアサプライチェーン攻撃はあらゆる段階で発生する可能性があるため、 SDLC,
オールインワンのAppSecプラットフォーム、 ザイゲニソースコード、ビルド、パッケージング、依存関係の各段階を保護します。開発者とセキュリティチームは、リスクの防止、検出、修正を1か所で簡単に行うことができます。その結果、複数のツールを使い分ける必要がなくなり、Xygeniがライフサイクル全体をカバーします。
ソースステージ保護
発生源段階では、安全でないリスクが含まれます commit汚染されたリポジトリ、または改ざんされたファイル。 Xygeniはコードをリアルタイムでスキャンします 深い SAST そして秘密探知。
有害なものもブロックします commitsから CI/CD guardrails.
こうすることで、問題がリポジトリから出る前に阻止できます。
ビルドステージ保護
構築段階で、攻撃者は回避を試みる可能性がある pipelineまたは、人工物を改変する。
Xygeniはビルドプロセスを保護する SLSA準拠のチェック、整合性検証、キーレス署名を備えています。また、内部の異常な動作も監視します。 CI/CD 結果として、改ざんされたビルドはすぐに検出され、リリース前にブロックされます。
パッケージ段階保護
パッケージ化の段階では、侵害されたレジストリや改変されたライブラリによってマルウェアが侵入することがよくあります。 Xygeniのマルウェア検出とライセンススキャン すべての成果物をレビューしながら、 AutoFixは安全なアップグレードパスを提案します 修復リスク分析により、検証済みで準拠したパッケージのみが次の段階に進みます。 pipeline.
依存関係ステージの保護
サードパーティ製のコードは、最大の攻撃対象領域である。 Xygeniのソフトウェア構成分析(SCA) CVEを一覧表示するだけでなく、危険なコードが実際に悪用される可能性があるかどうかもチェックします。また、隠れたマルウェアや危険な推移的依存関係も検出します。何よりも、開発者が安全な依存関係のみを配布することを保証します。
機密情報とインフラストラクチャのセキュリティ
コードやパッケージ以外にも、攻撃はしばしば漏洩した機密情報や脆弱なインフラストラクチャを悪用する。 Xygeniは、公開されている鍵、トークン、認証情報をスキャンします。 コード、設定、および Docker レイヤーで。漏洩したシークレットを検証して自動的に取り消すこともできます。 AutoFixによる修復。 同時に、 IaC スキャニング 攻撃者が後で悪用する可能性のある設定ミスを防ぎます。
よりスマートな検出と修復
ほとんどのツールは警告を発するにとどまる。 Xygeniはさらに先へ進む。 そのAutoFixエンジンは安全なパッチを作成し、 pull requests問題に応じて、段階的なガイダンスを提供することもできます。また、修復リスクビューでは、どのパッチバージョンが最も安全かを表示するため、チームは新たな問題を発生させることなく問題を修正できます。
統合プラットフォーム
Xygeniは組み合わせているため SAST, SCAマルウェア検出、シークレット管理、 IaC スキャン、異常検知、セキュアなビルド制御を1つのAppSecプラットフォームで実現。
全体をカバーする SDLC開発者とセキュリティチームの両方が、明確な可視性、実用的な修正策、サプライチェーン攻撃に対する強力な保護を備えた、信頼できる唯一の情報源を得ることができます。
全てを考慮に入れると、 Xygeniは、究極のオールインワンAppSecプラットフォームです。は、チームが迅速に開発を進め、セキュリティを維持できるよう支援します。ソースコード、ビルド、パッケージング、依存関係の各段階を保護し、各ステップで自動修正を追加することで、ソフトウェアサプライチェーンへの攻撃が本番環境に到達する前に確実に阻止します。

