






เหตุใดความปลอดภัยทางไซเบอร์จึงเป็นส่วนสำคัญของการพัฒนาซอฟต์แวร์ (ไม่ใช่เรื่องที่นึกถึงทีหลัง)
ไม่ว่าคุณจะสร้างเครื่องมือภายในองค์กรหรือแพลตฟอร์ม SaaS ก็ตาม ความปลอดภัยทางไซเบอร์สำหรับแอปพลิเคชันซอฟต์แวร์s จะต้องถูกฝังตั้งแต่แรก commitนักพัฒนาไม่สามารถปล่อยให้เรื่องนี้เป็นความรับผิดชอบของคนอื่นได้อีกต่อไปแล้ว ที่จริงแล้ว การเข้าใจขอบเขตของ... ความปลอดภัยทางไซเบอร์ กับ วิศวกรรมซอฟต์แวร์ ช่วยให้ทีมส่งมอบโค้ดที่ไม่เพียงแต่ใช้งานได้ แต่ยังมีความยืดหยุ่นสูง นั่นคือจุดที่เทคโนโลยีสมัยใหม่เข้ามามีบทบาท ซอฟต์แวร์รักษาความปลอดภัยทางไซเบอร์ และ แนวปฏิบัติด้านความปลอดภัยของแอปพลิเคชัน เครื่องมือเหล่านี้ช่วยให้นักพัฒนาสามารถตรวจจับภัยคุกคามแบบเรียลไทม์ และบังคับใช้การเขียนโค้ดที่ปลอดภัย standardและจัดการความเสี่ยงตลอดห่วงโซ่อุปทานซอฟต์แวร์ ผลที่ตามมาคือ การเปลี่ยนแปลงที่เรียกว่า “Shift Left” นี้ ทำให้ความปลอดภัยถูกวางไว้ในจุดที่สำคัญที่สุด นั่นคือภายในโค้ดเบสของคุณ
ในบทความนี้ เราจะอธิบายว่าอะไร โลกไซเบอร์ มันหมายความว่าอย่างไรสำหรับทีมพัฒนา และทำไมวิศวกร DevOps ทุกคนควรนำสิ่งนี้ไปใช้ตั้งแต่เนิ่นๆ
การรักษาความปลอดภัยทางไซเบอร์สำหรับแอปพลิเคชันซอฟต์แวร์คืออะไร?
การรักษาความปลอดภัยทางไซเบอร์สำหรับแอปพลิเคชันซอฟต์แวร์นั้นครอบคลุมถึงแนวปฏิบัติและเครื่องมือทั้งหมดที่ทีมพัฒนาใช้เพื่อปกป้องโค้ดของตนจากการรั่วไหลของข้อมูล การเข้าถึงโดยไม่ได้รับอนุญาต และกิจกรรมที่เป็นอันตราย ตั้งแต่ขั้นตอนแรกสุดของการพัฒนา SDLC.
แทนที่จะมุ่งเน้นเฉพาะสภาพแวดล้อมการทำงาน วิธีการนี้ให้ความสำคัญกับการรักษาความปลอดภัยของสินทรัพย์ซอฟต์แวร์จริง เช่น ไฟล์ต้นฉบับ ห้องสมุดบุคคลที่สามการกำหนดค่า และ CI/CD กระบวนการทำงาน ในการทำเช่นนั้น ทีมงานจะใช้ซอฟต์แวร์ด้านความปลอดภัยทางไซเบอร์เพื่อตรวจจับช่องโหว่ได้อย่างรวดเร็ว จัดการข้อมูลลับที่สำคัญ บังคับใช้มาตรการรักษาความปลอดภัย และปกป้องทั้งส่วนประกอบโอเพนซอร์สและส่วนประกอบที่พัฒนาขึ้นเอง
แล้วในโลกแห่งความเป็นจริงมันจะใช้งานได้ยังไงล่ะ? pipelineนี่คือสิ่งที่ทีม DevSecOps มักนำมาใช้:
- การทดสอบความปลอดภัยของแอปพลิเคชันแบบคงที่ (SAST) เครื่องมือสำหรับระบุข้อผิดพลาดและจุดบกพร่องโดยตรงใน IDE หรือระหว่างการตรวจสอบโค้ด
- การติดตามพฤติกรรม ภายในระบบการสร้าง เช่น GitHub การดำเนินการหรือ Jenkins เพื่อตรวจจับกิจกรรมที่ผิดปกติ
- การวิเคราะห์องค์ประกอบซอฟต์แวร์ (SCA) เพื่อระบุการพึ่งพาที่มีความเสี่ยงและแพ็กเกจที่ล้าสมัย
- CI/CD บูรณาการ เพื่อทำให้ทุกอย่างเป็นไปโดยอัตโนมัติ เพื่อให้ทุกๆ commit ผ่านเลนส์กล้องรักษาความปลอดภัยโดยไม่เพิ่มแรงเสียดทาน
ย้ายตำแหน่งไปทางซ้าย: การผนวกรวมความปลอดภัยทางไซเบอร์ตั้งแต่เนิ่นๆ ในขั้นตอนการพัฒนาซอฟต์แวร์
เห็นได้ชัดว่าแนวคิดของ "เลื่อนไปทางซ้าย" หมายถึงการนำระบบรักษาความปลอดภัยเข้ามาใช้ตั้งแต่ช่วงต้นของวงจรการพัฒนาซอฟต์แวร์ อย่างไรก็ตาม เมื่อทีมนำไปใช้จริง พวกเขาจะเปลี่ยนวิธีการพัฒนาซอฟต์แวร์ไปอย่างสิ้นเชิง
แทนที่จะส่งโค้ดแล้วรอการตรวจสอบความปลอดภัยในขั้นตอนสุดท้าย DevSecOps ทีมต่างๆ จะทำการสแกนทุกอย่างอย่างเชิงรุก pull requestสร้างอาร์ติแฟกต์และไฟล์การกำหนดค่าก่อนที่โค้ดจะถูกนำไปใช้งานจริง กล่าวอีกนัยหนึ่งคือ พวกเขารวมระบบรักษาความปลอดภัยเข้าไว้ในขั้นตอนการทำงานโดยตรง
ในฐานะผู้นำด้านความปลอดภัยทางไซเบอร์ เคลลี่ ชอร์ทริจ อธิบาย “งานด้านความมั่นคงต้องเปลี่ยนบทบาทจากผู้เฝ้าประตูไปเป็นผู้สนับสนุนที่เป็นส่วนหนึ่งของกระบวนการเดียวกัน” pipelineไม่ใช่สิ่งที่เป็นอุปสรรคต่อสิ่งนั้น” ปรัชญานี้เป็นรากฐานของขบวนการ Shift Left
โดยเฉพาะอย่างยิ่ง ทีมงานสมัยใหม่จะนำแนวปฏิบัติเหล่านี้มาใช้:
- การรักษาความปลอดภัยในรูปแบบโค้ด: ทีมต่างๆ กำหนด จัดทำเวอร์ชัน และสร้างระบบอัตโนมัติสำหรับนโยบาย เพื่อให้การบังคับใช้เกิดขึ้นโดยไม่ล่าช้า
- การสแกนแบบอินไลน์: แพลตฟอร์มอย่าง Xygeni สแกนทุกอย่าง commit เพื่อตรวจจับข้อมูลลับ มัลแวร์ และไลบรารีที่มีความเสี่ยงได้ทันที
- การจัดลำดับความสำคัญของความเสี่ยง: แทนที่จะพึ่งพา CVSS เพียงอย่างเดียว ทีมงานจะจัดลำดับความสำคัญของช่องโหว่โดยใช้ EPSS, ความสามารถในการโจมตี และความสามารถในการเข้าถึง
- ข้อเสนอแนะจากนักพัฒนาเป็นหลัก: การแจ้งเตือนด้านความปลอดภัยจะปรากฏขึ้นโดยตรงในเครื่องมือสำหรับนักพัฒนา พร้อมคำแนะนำในการแก้ไขปัญหาอัตโนมัติที่สามารถนำไปปฏิบัติได้จริง
ด้วยเหตุนี้ นักพัฒนาจึงไม่ต้องเสียเวลาไปกับการแก้ไขงานหรือปัญหาที่เกิดขึ้นในขั้นตอนสุดท้าย แต่พวกเขาสามารถมุ่งเน้นไปที่สิ่งที่สำคัญที่สุด นั่นคือการส่งมอบโค้ดที่ปลอดภัยและเชื่อถือได้เร็วขึ้น
ความปลอดภัยทางไซเบอร์กับวิศวกรรมซอฟต์แวร์: ทำไมเหล่านักพัฒนาจึงต้องการทั้งสองอย่าง
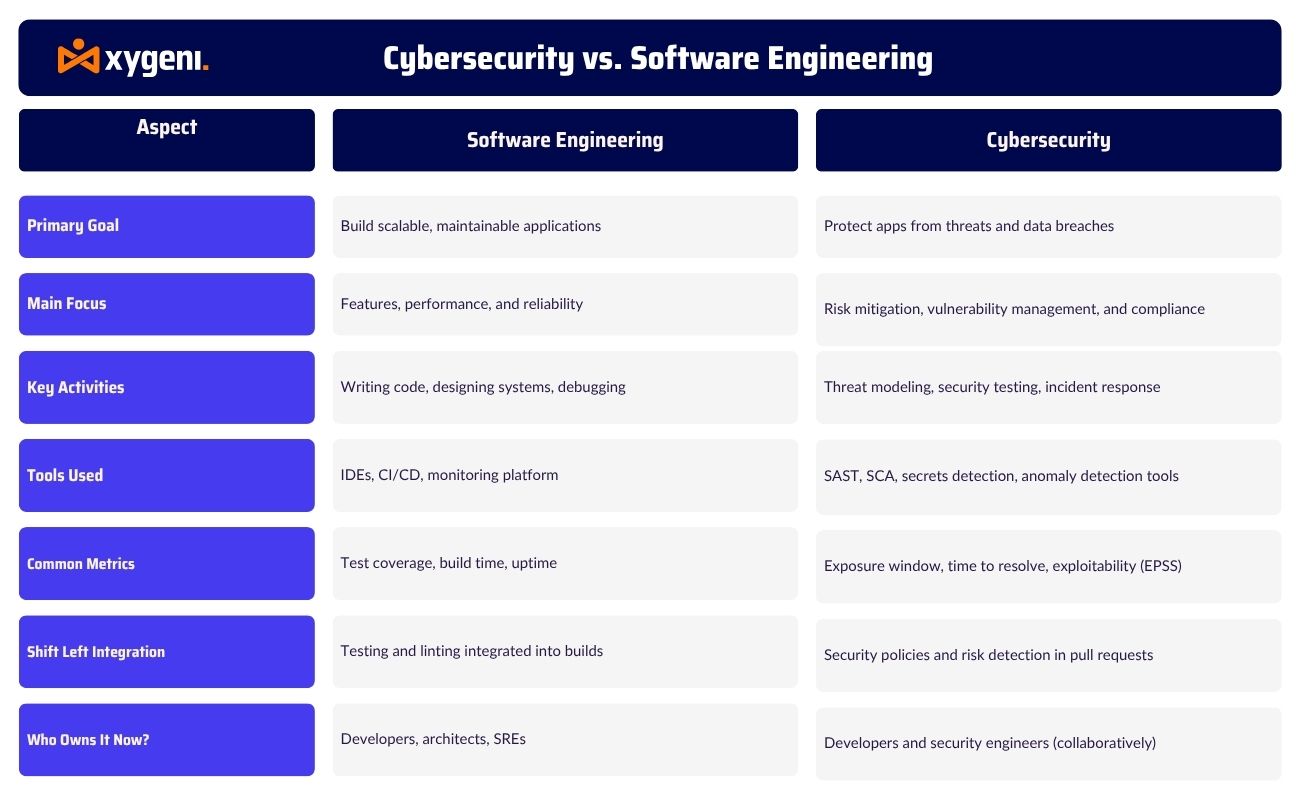
มองเผินๆ แล้ว ความปลอดภัยทางไซเบอร์และวิศวกรรมซอฟต์แวร์อาจดูเหมือนเป็นสาขาวิชาที่แตกต่างกัน แต่ในความเป็นจริงแล้ว ทั้งสองสาขานี้มีความเกี่ยวข้องกันมากขึ้นเรื่อยๆ ในการทำงานพัฒนาซอฟต์แวร์ในแต่ละวัน
วิศวกรรมซอฟต์แวร์มุ่งเน้นการสร้างระบบที่เชื่อถือได้ ปรับขนาดได้ และทำงานได้ตามที่คาดหวัง ในทางกลับกัน ความปลอดภัยทางไซเบอร์ปกป้องระบบเหล่านั้นจากภัยคุกคามโดยเจตนา เช่น การรั่วไหลของข้อมูล มัลแวร์ และการโจมตีห่วงโซ่อุปทาน
ตามธรรมเนียมแล้ว นักพัฒนาเป็นผู้เขียนโค้ด และทีมรักษาความปลอดภัยจะตรวจสอบในภายหลัง แต่ปัจจุบันโมเดลนั้นใช้ไม่ได้อีกต่อไป เนื่องจาก DevSecOps ในปัจจุบันได้ย้ายการรักษาความปลอดภัยไปไว้ทางด้านซ้าย นักพัฒนาจึงต้องเป็นผู้เขียนโค้ดเอง รหัสรักษาความปลอดภัยจัดการข้อมูลลับอย่างเหมาะสม และตรวจสอบความสัมพันธ์ของข้อมูลแบบเรียลไทม์
กล่าวอีกนัยหนึ่ง นักพัฒนาซอฟต์แวร์สมัยใหม่ไม่ได้แค่สร้างฟีเจอร์ แต่พวกเขายังปกป้องฟีเจอร์เหล่านั้นอย่างแข็งขันด้วย พวกเขาใช้ซอฟต์แวร์รักษาความปลอดภัยทางไซเบอร์ในการสแกน pull requestsตรวจสอบพฤติกรรมเสี่ยง และบังคับใช้กฎนโยบายในรูปแบบโค้ดโดยไม่ต้องออกจาก IDE
ท้ายที่สุดแล้ว การเข้าใจถึงความสมดุลระหว่างความปลอดภัยทางไซเบอร์กับวิศวกรรมซอฟต์แวร์ จะช่วยให้ทีมสามารถทำงานร่วมกันได้อย่างมีประสิทธิภาพมากขึ้น เมื่อทุกคน ตั้งแต่วิศวกรแบ็กเอนด์ไปจนถึง SRE ต่างแบ่งปันความรับผิดชอบด้านความปลอดภัย แอปพลิเคชันก็จะมีความยืดหยุ่นมากขึ้นโดยธรรมชาติ
ทำความเข้าใจความแตกต่าง: ความปลอดภัยทางไซเบอร์กับวิศวกรรมซอฟต์แวร์ในกระบวนการทำงานด้านการพัฒนาซอฟต์แวร์
การเลือกซอฟต์แวร์รักษาความปลอดภัยทางไซเบอร์ที่เหมาะสมสำหรับระบบของคุณ
ซอฟต์แวร์รักษาความปลอดภัยทางไซเบอร์ที่ดีที่สุดไม่ได้อยู่นอกเหนือการควบคุมของคุณ pipeline มันทำงานควบคู่กันไป นั่นเป็นเหตุผลว่าทำไมชุดเครื่องมือของคุณควรเป็นส่วนหนึ่งของขั้นตอนการทำงานอย่างเป็นธรรมชาติ ไม่ใช่เครื่องมือแยกต่างหากที่นักพัฒนาพยายามหลีกเลี่ยง
ด้วย Xygeni แพลตฟอร์ม AppSec แบบครบวงจรคุณจะได้รับทุกสิ่งที่จำเป็นในการรักษาความปลอดภัยแอปพลิเคชันซอฟต์แวร์ในที่เดียว แทนที่จะต้องใช้เครื่องมือที่แยกส่วนกัน Xygeni จะรวมระบบรักษาความปลอดภัยไว้ด้วยกัน SDLC ตั้งแต่ครั้งแรกของคุณ commit สำหรับการประจำการครั้งสุดท้ายของคุณ
นี่คือสิ่งที่ทีมต่างๆ จะได้รับจากการใช้ Xygeni:
- SAST + SCA เพื่อตรวจจับข้อบกพร่องของโค้ดและความเสี่ยงของโอเพนซอร์สแบบเรียลไทม์
- การผสานรวม Git, GitHub และ GitLab สำหรับการตรวจสอบความปลอดภัยภายในระบบระหว่างการตรวจสอบและการรวมโค้ด
- การตรวจจับความลับและ IaC การสแกน เพื่อป้องกันการตั้งค่าผิดพลาดและการสัมผัสโดยไม่ได้ตั้งใจ
- การรายงานด้านธรรมาภิบาลและการปฏิบัติตามกฎระเบียบ สอดคล้องกับกรอบงาน DORA, NIST และ ISO
- คุณสมบัติการแก้ไขอัตโนมัติ ซึ่งช่วยให้นักพัฒนาสามารถแก้ไขปัญหาได้ทันทีจาก IDE ของพวกเขา หรือ CI/CD เครื่องมือ
นอกจากนี้ Xygeni ไม่เพียงแต่ตรวจจับความเสี่ยงเท่านั้น แต่ยังจัดลำดับความสำคัญของความเสี่ยงเหล่านั้นด้วย ตัวชี้วัดความสามารถในการถูกโจมตี เช่น กำไรต่อหุ้น และ ความสามารถในการเข้าถึงสิ่งนี้ช่วยให้ทีมของคุณดำเนินการในสิ่งที่สำคัญที่สุด ในขณะเดียวกันก็ปฏิบัติตามกฎระเบียบและควบคุมสถานการณ์ได้
เมื่อเครื่องมือรักษาความปลอดภัยผสานรวมสิ่งนี้อย่างแน่นหนา นักพัฒนาจะทำงานได้เร็วขึ้นและปลอดภัยยิ่งขึ้นโดยปราศจากอุปสรรค
ข้อคิดส่งท้าย: เหตุใดการรักษาความปลอดภัยทางไซเบอร์จึงต้องเริ่มต้นจากนักพัฒนาซอฟต์แวร์
การรักษาความปลอดภัยทางไซเบอร์สำหรับแอปพลิเคชันซอฟต์แวร์ไม่ใช่แค่ส่วนเสริม แต่เป็นสิ่งจำเป็นอย่างยิ่งในการพัฒนา เนื่องจากรอบการส่งมอบงานเร็วขึ้น วิธีเดียวที่จะตามให้ทันคือการฝังระบบรักษาความปลอดภัยตั้งแต่เริ่มต้น
นั่นเป็นเหตุผลว่าทำไมการเข้าใจความแตกต่างระหว่างความปลอดภัยทางไซเบอร์กับวิศวกรรมซอฟต์แวร์จึงมีความสำคัญ นักพัฒนาไม่ได้แค่สร้างระบบอีกต่อไปแล้ว แต่พวกเขายังปกป้องระบบเหล่านั้นอย่างจริงจังด้วย ไม่ว่าคุณจะจัดการไลบรารีของบุคคลที่สามหรือเขียนโครงสร้างพื้นฐานแบบโค้ด ความปลอดภัยจะต้องอยู่ใกล้ชิดกับโค้ดเบสเสมอ
ซอฟต์แวร์รักษาความปลอดภัยทางไซเบอร์สมัยใหม่ เช่น แพลตฟอร์ม AppSec แบบครบวงจรของ Xygeni ช่วยให้การรักษาความปลอดภัยไปอยู่ทางซ้ายมือ ทำให้ผู้พัฒนาสามารถตรวจจับช่องโหว่ได้ตั้งแต่เนิ่นๆ แก้ไขปัญหาโดยอัตโนมัติ และสอดคล้องกับเฟรมเวิร์กต่างๆ เช่น DORA และ NIST.
โดยการนำระบบรักษาความปลอดภัยทางไซเบอร์มาใช้กับแอปพลิเคชันซอฟต์แวร์ตั้งแต่เนิ่นๆ SDLCเมื่อระบบรักษาความปลอดภัยกลายเป็นส่วนหนึ่งของขั้นตอนการทำงาน ทีมงานจะลดการทำงานซ้ำ ลดความเสี่ยง และทำให้การปฏิบัติตามกฎระเบียบเป็นเรื่องง่าย การส่งมอบงานก็จะเร็วขึ้น ไม่ใช่ช้าลง
อยากรู้ไหมว่า Xygeni จะช่วยคุณฝังระบบรักษาความปลอดภัยทั่วทั้งระบบได้อย่างไร pipeline? เริ่มวันนี้ และจัดส่งด้วยความมั่นใจ

