






はじめに:アプリケーションセキュリティテストが重要な理由
ソフトウェアを開発する場合、 ソフトウェア開発におけるセキュリティ は単なるアドオンではなく、必須です。サイバー脅威は日々進化しており、アプリケーションセキュリティテストは脆弱性を早期に発見し、より安全なソフトウェア開発を確保する上で重要な役割を果たしています。しかし、 問題点の発見は、戦いの半分に過ぎない。 より重要なことに、 それらをどうやって修理するのですか? この問いに答えるために、私たちはさまざまなことを探求します。 アプリケーションセキュリティテストの種類, セキュリティテストにおけるベストプラクティス ソフトウェア開発において、 修復戦略 これにより、安全なコードを効率的に配信できるようになります。
アプリケーションセキュリティテストの種類
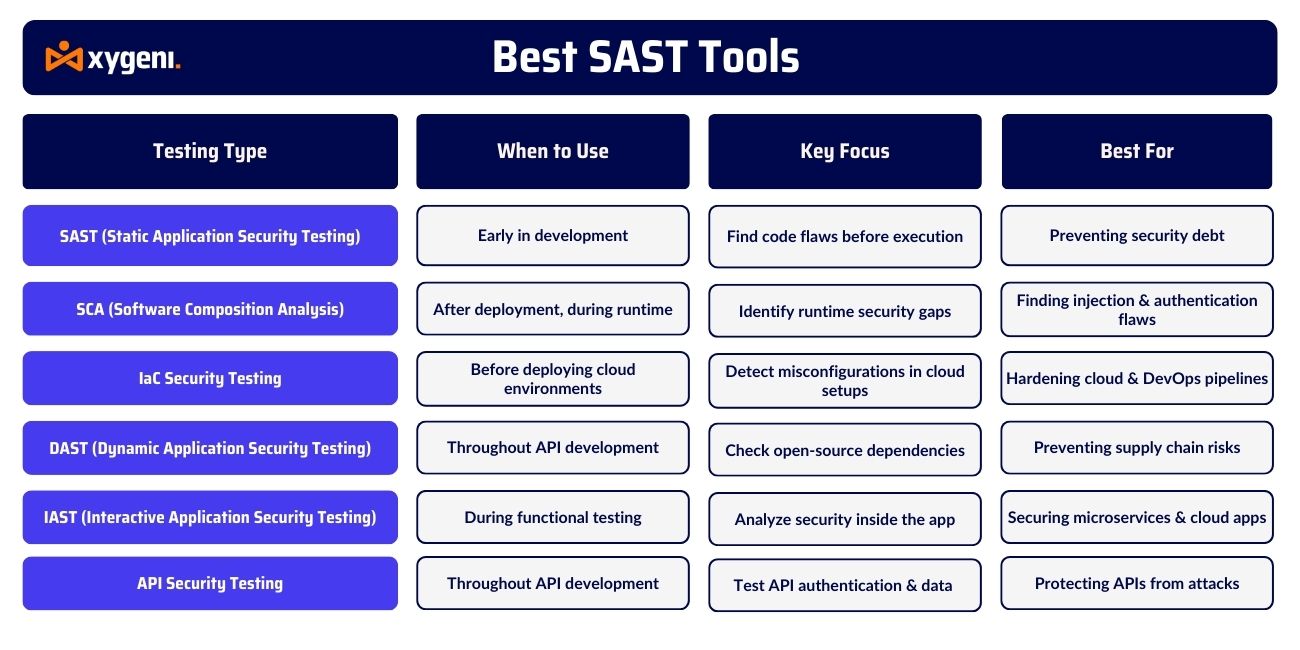
ソフトウェア開発におけるセキュリティには、単一のテスト手法だけでは不十分です。アプリケーションのセキュリティ確保は、万能なプロセスではありません。むしろ、さまざまなアプリケーションセキュリティテスト手法を用いることで、異なるレベルでの脆弱性を発見することができます。 ソフトウェア開発ライフサイクルの段階(SDLC).
これらのセキュリティ対策を組み合わせることで、チームはアプリケーションを強化し、セキュリティリスクを軽減し、攻撃者が脆弱性を悪用する前に未然に防ぐことができます。それぞれの対策はソフトウェアのセキュリティ確保において独自の役割を果たし、コード開発からデプロイメントまで、あらゆる段階で保護を保証します。
最も効果的なアプリケーションセキュリティテストの種類と、それらがチームによるより安全なソフトウェア開発にどのように役立つのかを詳しく見ていきましょう。
1. ソフトウェア構成分析(SCA)
独自コードの分析に加えて、現代のアプリケーションはオープンソースライブラリに大きく依存しています。これらのコンポーネントは有益である一方で、セキュリティリスクをもたらす可能性があります。そこで、 ソフトウェア構成分析 これにより、チームはサードパーティの依存関係における脆弱性やライセンスの問題を継続的に監視できるようになります。
使用する場合: 継続的に、 SDLC.
使い方: オープンソースの依存関係をスキャンし、既知の脆弱性や古いコンポーネントを検出します。
最適な用途: サプライチェーン攻撃の防止とセキュリティコンプライアンスの確保 standards.
2. 静的アプリケーションセキュリティテスト(SAST)
何よりもまず、開発の初期段階でセキュリティ上の欠陥を発見することが極めて重要です。 SAST これにより、開発者はコードが実行される前に脆弱性を特定できるため、問題が深刻化してコストのかかる事態になる前に解決することができます。
使用する場合: 開発の初期段階(左シフトセキュリティ)。
使い方: 実行前にコードをスキャンし、ソースコード、バイトコード、またはバイナリ内の脆弱性を検出します。
最適な用途: 展開前にコードレベルの欠陥を特定する。
3. インフラストラクチャ・アズ・コード(IaCセキュリティテスト
クラウド環境の急速な普及に伴い、インフラストラクチャ構成のセキュリティ確保は、アプリケーションコードのセキュリティ確保と同様に重要になっている。 IaC security テストを行うことで、導入前に設定ミスを検出し、修正することができます。
使用する場合: クラウド環境をデプロイする前に。
使い方: テラフォームをスキャン, クラウドフォーメーション, Kubernetes, デッカー セキュリティリスクに関するファイル。
最適な用途: 安全なクラウドネイティブアプリケーションとDevOpsを確保する pipelines.
4. 動的アプリケーションセキュリティテスト(DAST)
取消 SAST静的コードを分析する DASTは異なるアプローチを採用している アプリケーションが実行中にテストすることによって。現実世界の攻撃をシミュレートすることによって、 ダスト 実行時にのみ発生するセキュリティ上の脆弱性を特定します。
使用する場合: デプロイ後、実行時。
使い方: ハッカーのようにアプリを攻撃し、実際の運用環境におけるセキュリティ上の脆弱性を検出します。
最適な用途: インジェクション攻撃、認証の欠陥、設定ミスなどを発見する。
5. 対話型アプリケーションセキュリティテスト(IAST)
脆弱性の中には、静的テストと動的テストの両方をすり抜けてしまうものがある。そのギャップを埋めるために、 IAST アプリケーション実行中にリアルタイムのセキュリティ分析を提供し、チームがコードのコンテキストを維持しながら脆弱性を動的に検出できるようにします。
使用する場合: 機能テスト中。
使い方: アプリケーション内部でリアルタイム分析を行い、セキュリティリスクを特定します。
最適な用途: マイクロサービス、コンテナ化されたアプリケーション、クラウドネイティブアプリケーション。
6. APIセキュリティテスト
APIが現代のアプリケーションの基盤となるにつれ、サイバー攻撃の標的となるケースも増加しています。APIセキュリティテストを実施することで、エンドポイントが設定ミスや不正アクセスから確実に保護されます。
使用する場合: API開発全体を通して。
使い方: 脆弱な認証、不適切な設定、およびデータ漏洩をスキャンします。
最適な用途: API関連のセキュリティ脅威やデータ漏洩を防止する。
ソフトウェア開発におけるセキュリティテストのベストプラクティス
アプリケーションのセキュリティを確保するには、単にテストを実行するだけでなく、セキュリティを開発プロセスに自然に組み込むことが重要です。これらのベストプラクティスに従うことで、チームは脆弱性を早期に発見し、セキュリティチェックを自動化し、開発速度を落とすことなく、実際の脅威の修正に集中できます。
1. セキュリティ対策を左シフトする
セキュリティは開始する必要があります 開発ライフサイクルの初期段階で配備後ではない。
- ラン SAST (NAIST) と SCA スキャン セキュリティ上の問題が本番環境に持ち込まれるのを防ぐため、コードが記述され次第すぐに対応します。
- 開発者に 実用的なフィードバック そうすることで、脆弱性が重大なリスクになる前に修正できるのです。
2. セキュリティを自動化する CI/CD Pipelines
セキュリティは、 DevOpsのスピード速度を落とすのではなく。
- 統合 SAST、DAST、および SCA あなたに CI/CD pipelines すべてのコードをスキャンする commit 自動的に。
- 政策に基づく規制 安全でないコードがデプロイされるのを防ぐため。
3. 依存関係を保護する
最新のアプリケーション オープンソースソフトウェアに依存するこれは、潜在的なセキュリティリスクをもたらす可能性がある。
- Automate SCA スキャニング 問題が発生する前に、脆弱なサードパーティライブラリを検出する。
- 削除します 時代遅れの依存関係 そして、パッチが利用可能になり次第、すぐに適用してください。
4. リスクに基づいて脆弱性の優先順位付けを行う
すべての脆弱性が同じというわけではない。 実際に重要.
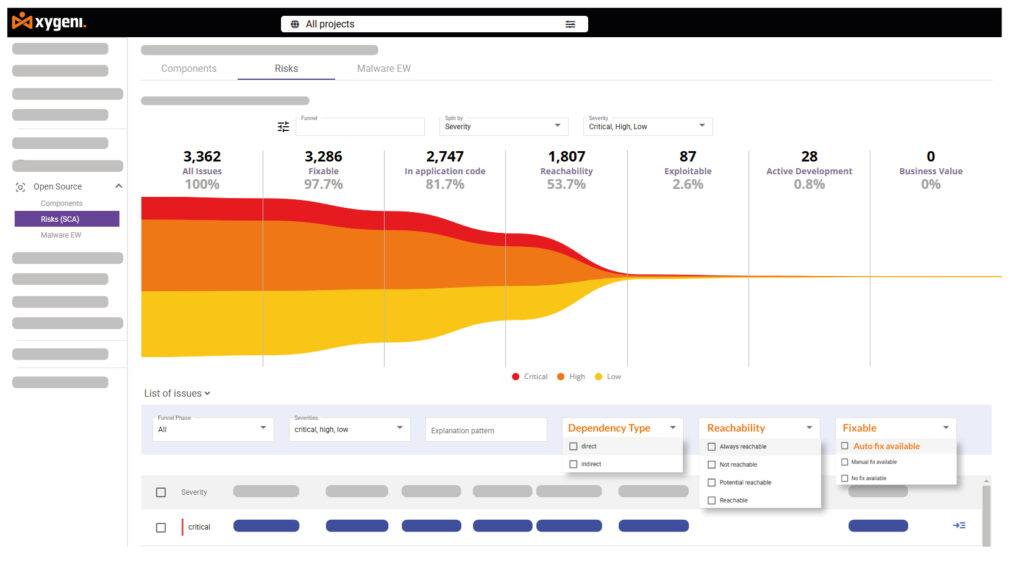
- EPSSスコアリングと 到達可能性分析 優先順位を付けます 悪用可能なリスク 些細な問題で。
- 減らす 警告疲労 影響の少ないセキュリティ警告をフィルタリングすることで。
5. 異常をリアルタイムで監視する
セキュリティ上の脅威は、コードがデプロイされた後も止まるわけではない。継続的なモニタリングが鍵となる.
- リアルタイム異常検出 不正な変更を追跡するために CI/CD pipelineおよびクラウド構成。
- 捕まえて セキュリティのずれを修正する それらが侵害につながる前に。
EPSSとは何か、そしてなぜそれが重要なのか
すべての脆弱性が真の脅威となるわけではなく、セキュリティチームがすべてを一度に修正できるわけでもない。 エクスプロイト予測スコアリングシステム(EPSS) 現実世界での悪用可能性に基づいて脆弱性の優先順位付けを支援し、チームが最も可能性の高い攻撃に集中できるようにします。
- 使い方: EPSSは、すべての脆弱性を同じように扱うのではなく、 リスクスコア 実際の攻撃傾向に基づいて、チームは まず重大な問題を解決してください。 攻撃者がそれらを悪用する前に。
- 便利な理由: 毎日何千もの新たな脆弱性が出現する中、EPSSは 不要なアラートをフィルタリングします チームは 高リスク問題に焦点を当てる 些細な脅威に時間を費やすのではなく。
- Xygeni社による活用方法: EPSSを改善するために、Xygeni 到達可能性分析が含まれていることを確認するチームを提供し、 悪用可能な脆弱性のみを修正する while 影響の少ないアラートを避ける.
XygeniはEPSSを活用することで、セキュリティチームとDevOpsチームが適切な問題をより迅速かつスマートに解決できるよう支援します。
Xygeniアプリケーションセキュリティテストツール
Xygeniでは、セキュリティは エンパワー 発展を遅らせるのではなく、発展を遅らせる。 アプリケーションセキュリティテストソリューション のために建てられた スピード、正確性、そしてシームレスなDevOps統合Xygeniが際立っている点は以下のとおりです。
- クラスの一番 SAST – 脆弱性を検出する コードが実行される前に そして、技術的負債を減らすために、セキュリティ上の問題を早期に解決する。
- インテリジェント- SCA – オープンソースの依存関係を監視する リアルタイムでサプライチェーン攻撃を防止する。
- 手間のかからないDevOps統合 – 対応機種 Jenkins、GitHub Actions、GitLab CI/CDビットバケット Pipelines、およびAzure DevOps 自動セキュリティスキャン用。
- ノイズではなく、スマートな優先順位付け – EPSSスコアリングと到達可能性分析により、チームは 重要なことを修正し、誤った警告を放置する。.
- 自動化による迅速な修正 – 是正ガイダンスにより解決が迅速化され、 開発者の生産性を維持する.
Xygeniを使えば、チームは 複雑さを伴わずに安全なソフトウェアを構築するそうすれば彼らは より迅速に、自信を持って発送.
結論:アプリケーションセキュリティテストのためのよりスマートなセキュリティ
ソフトウェア開発におけるセキュリティとは、脆弱性を発見するだけでなく、リリースを遅らせることなく効率的に修正することです。適切なアプリケーションセキュリティテストの種類と、ソフトウェア開発におけるセキュリティテストのベストプラクティスを活用することで、チームはセキュリティをワークフローにシームレスに組み込むことができます。
に セキュリティを妥協なく簡素化チームは以下のことを行うべきです。
- セキュリティ対策を早期に導入する 脆弱性が深刻化して大きな損失につながる前に、それを防ぐ。
- セキュリティを自動化する CI/CD pipelines 問題点を捉える 展開前.
- 依存関係を監視する SCA サプライチェーンのリスクを回避するため。
- 真の脅威に焦点を当てる EPSSと到達可能性分析.
- APIとインフラストラクチャをテストする セキュリティ上の脆弱性を継続的に防止する。
At XygeniのセキュリティはDevOpsに追いついています高速で効率的、そして現代の開発チーム向けに設計されています。
ソフトウェアのセキュリティを障害なく強化したいですか?今すぐXygeniにご連絡いただき、セキュリティ戦略をレベルアップさせましょう。

