






サイバーセキュリティがソフトウェア開発の中核を成す理由(後付けではない理由)
社内ツールを構築する場合でも、SaaSプラットフォームを構築する場合でも、 ソフトウェアアプリケーションのサイバーセキュリティsは最初の段階から埋め込む必要があります commit開発者はもはやそれを他人の責任として扱う余裕はない。実際、 サイバーセキュリティとソフトウェアエンジニアリングの比較 チームが機能的であるだけでなく、回復力のあるコードを提供できるよう支援します。 サイバーセキュリティソフトウェア (NAIST) と アプリケーションセキュリティの実践 輝き。これらのツールは、開発者にリアルタイムの脅威検出、セキュアコーディングの強制などを提供します。 standardソフトウェアサプライチェーン全体でリスクを管理し、セキュリティを確保します。その結果、「シフトレフト」と呼ばれるこの変化により、セキュリティは最も重要な場所、つまりコードベース内部に配置されます。
この投稿では、 サイバーセキュリティー これは開発チームにとって本当に重要な意味を持ち、なぜすべてのDevOpsエンジニアが早期に導入すべきなのかを説明しています。
ソフトウェアアプリケーションにおけるサイバーセキュリティとは何か?
ソフトウェアアプリケーションのサイバーセキュリティには、開発チームがデータ侵害、不正アクセス、悪意のある活動からコードを保護するために使用するすべてのプラクティスとツールが含まれます。 SDLC.
このアプローチでは、実行環境だけに焦点を当てるのではなく、ソースファイルなどの実際のソフトウェア資産の保護を優先します。 サードパーティライブラリ、構成、および CI/CD ワークフローにおいて、チームはサイバーセキュリティソフトウェアを使用して脆弱性を迅速に検出し、機密情報を管理し、セキュリティポリシーを適用し、オープンソースコンポーネントとカスタムコンポーネントの両方を保護します。
では、これは現実世界ではどのように機能するのでしょうか? pipelineDevSecOpsチームが一般的に採用しているものは以下のとおりです。
- 静的アプリケーションセキュリティテスト(SAST) IDE内またはコードレビュー中にバグや欠陥を直接検出するためのツール
- 行動監視 ビルドシステム内では、 GitHub 異常なアクティビティを検出するためのアクションまたはJenkins
- ソフトウェア構成分析(SCA) 危険な依存関係や古いパッケージを特定する
- CI/CD 統合 上記すべてを自動化して、 commit セキュリティレンズを摩擦なく通過する
シフトレフト:開発ワークフローの初期段階にサイバーセキュリティを組み込む
明らかに、 左にシフト これは、開発ライフサイクルの早い段階でセキュリティを導入することを意味します。しかし、実際にチームがセキュリティを導入すると、ソフトウェア開発へのアプローチ方法が根本的に変わります。
コードをプッシュして最終段階のセキュリティスキャンを待つのではなく、 DevSecOps チームはあらゆるものを積極的にスキャンします pull requestビルド成果物と構成ファイルなど、コードが本番環境に移行する前に必要なすべてのファイルを準備します。つまり、セキュリティをワークフローに直接組み込んでいるのです。
サイバーセキュリティリーダーとして、サイバーセキュリティリーダーは、 ケリー・ショートリッジ 説明します、 「セキュリティはゲートキーパーからイネーブラーへと移行しなければならない。 pipelineそれは障害ではない。」 この哲学は、左派シフト運動の根底にある。
具体的には、現代のチームは以下の慣行を採用している。
- セキュリティ・アズ・コード: チームはポリシーを定義、バージョン管理、自動化することで、遅延なく実施できるようにします。
- インラインスキャン: Xygeniのようなプラットフォームはあらゆるものをスキャンします commit 秘密情報、マルウェア、危険なライブラリを即座に検出する
- リスクの優先順位付け: チームはCVSSだけに頼るのではなく、EPSS、悪用可能性、到達可能性を用いて脆弱性の優先順位付けを行う。
- 開発者第一のフィードバック: セキュリティ警告は開発者ツールに直接表示され、実行可能な自動修正提案が提示されます。
その結果、開発者は手戻りや最終段階での問題に時間を費やすことなく、最も重要なことに集中し、安全で信頼性の高いコードをより迅速に提供できるようになります。
サイバーセキュリティとソフトウェアエンジニアリング:開発者にとって両方が必要な理由
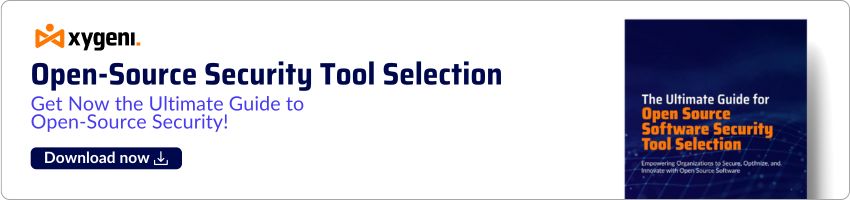
一見すると、サイバーセキュリティとソフトウェアエンジニアリングは別々の分野のように思えるかもしれない。しかし、日々の開発作業において、両者はますます密接に関わり合うようになっている。
ソフトウェアエンジニアリングは、期待どおりに動作する、信頼性が高く拡張性のあるシステムを構築することに重点を置いています。一方、サイバーセキュリティは、データ漏洩、マルウェア、サプライチェーン攻撃といった意図的な脅威からそれらのシステムを保護します。
従来、開発者はコードを記述し、セキュリティチームは後からそれを監査していた。しかし今日では、そのモデルはもはや通用しない。DevSecOpsによってセキュリティが開発の初期段階に移行したため、開発者はコードを記述する必要がある。 安全なコード機密情報を適切に処理し、依存関係をリアルタイムで検証する。
つまり、現代の開発者は単に機能を構築するだけでなく、積極的にそれらを防御する。サイバーセキュリティソフトウェアを使用してスキャンを行う。 pull requestsIDEから離れることなく、危険な行動を監視し、ポリシー・アズ・コードのルールを適用できます。
最終的に、サイバーセキュリティとソフトウェアエンジニアリングのバランスを理解することで、チームはより効果的に連携できるようになります。バックエンドエンジニアからSREまで、全員がセキュリティに対する責任を共有することで、アプリケーションは設計段階からより強靭になります。
境界線を理解する:開発ワークフローにおけるサイバーセキュリティとソフトウェアエンジニアリング
自社のシステム構成に最適なサイバーセキュリティソフトウェアを選択する
最高のサイバーセキュリティソフトウェアは、 pipeline それはワークフローと一体となって動作します。だからこそ、あなたのツールスタックは、開発者が避けようとする独立したツールではなく、ワークフローの自然な一部として感じられるべきなのです。
Xygeniの オールインワンのアプリケーションセキュリティプラットフォームこれにより、ソフトウェアアプリケーションのセキュリティを確保するために必要なすべてが1か所で入手できます。サイロ化されたツールをあれこれ扱うのではなく、Xygeniはセキュリティを統合し、 SDLC 最初の commit 最終配備へ。
Xygeniを導入することで、チームは以下のメリットを得られます。
- SAST + SCA コードの欠陥やオープンソースのリスクをリアルタイムで検出する
- Git、GitHub、GitLabとの連携 レビューおよびマージ時のネイティブセキュリティチェック用
- 秘密の検出と IaC スキャニング 設定ミスや偶発的な露出を防ぐため
- ガバナンスおよびコンプライアンス報告 DORA、NIST、およびISOのフレームワークに準拠
- 自動修復機能 開発者がIDEから直接問題を即座に修正できるようにする、または CI/CD 豊富なツール群
さらに、Xygeniはリスクを検出するだけでなく、リスクの優先順位付けも行います。 悪用可能性指標 EPSS (NAIST) と 到達可能性これにより、チームは最も重要なことに集中して行動できるようになり、同時に法令遵守と管理体制の維持にも役立ちます。
セキュリティツールがこれらを緊密に統合することで、開発者は摩擦なく、より迅速かつ安全に作業を進めることができる。
最終的な考察:サイバーセキュリティはなぜ開発者から始めなければならないのか
ソフトウェアアプリケーションにおけるサイバーセキュリティは、単なる付加機能ではなく、開発に不可欠な要素です。開発サイクルが加速するにつれ、それに追いつく唯一の方法は、開発の初期段階からセキュリティを組み込むことです。
だからこそ、サイバーセキュリティとソフトウェアエンジニアリングの違いを理解することが重要なのです。開発者はもはやシステムを構築するだけでなく、積極的にシステムを保護する役割も担っています。サードパーティライブラリを管理する場合でも、インフラストラクチャ・アズ・コードを作成する場合でも、セキュリティはコードベースに密接に関わっていなければなりません。
XygeniのオールインワンAppSecプラットフォームのような最新のサイバーセキュリティソフトウェアは、セキュリティを開発プロセスの早期段階に移行させ、開発者が脆弱性を早期に発見し、修正を自動化し、フレームワークに準拠し続けることを可能にします。 DORA (NAIST) と NIST.
ソフトウェアアプリケーションにサイバーセキュリティを早期に導入することで、 SDLCこれにより、チームは手戻りを減らし、リスクを最小限に抑え、コンプライアンスを容易に維持できます。セキュリティがワークフローに自然に組み込まれると、納品は遅くなるどころか速くなります。
Xygeni がセキュリティを組み込むのにどのように役立つか興味がありますか? pipeline? 今日から始めましょう 自信を持って出荷します。

